您获得电子邮件控制权
| RealSender - 新奇产品 | EmailTrends - 最新文章 |
|---|---|
| • emailconnect 应用 是一款基于流程的可视化开发工具 |
• ACN - 电子邮件身份验证指南 |
| • Enigma 安全地共享密钥, 该应用程序现在基于 Yopass 项目。 |
• 密送邮件的一个很好的替代方案 |
| RealSender - 新奇产品 | EmailTrends - 最新文章 |
|---|---|
| • emailconnect 应用 是一款基于流程的可视化开发工具 |
• ACN - 电子邮件身份验证指南 |
| • Enigma 安全地共享密钥, 该应用程序现在基于 Yopass 项目。 |
• 密送邮件的一个很好的替代方案 |
电子邮件 |
已忽略 |
已读 |
|---|---|---|
 |
 |
 |
无需用户身份验证即可发送电子邮件。.
我们为您提供一个开放的端口供您通过,
仅检查您连接的 IP 地址。
只需声明您连接的 IP 地址
,即可开始发送电子邮件。
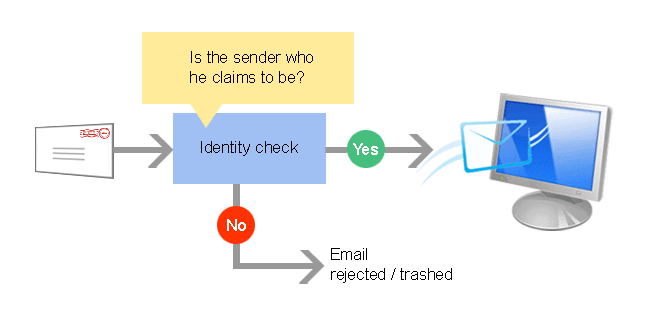
为了防止电子邮件滥用,越来越多的电子邮件服务器会在发送邮件之前检查发件人的身份。
如果发送电子邮件 时未使用 RealSender, 收件人无法确定
收到的邮件是否由您发送。
使用 RealSender发送电子邮件时,您发送的所有消息都会进行数字签名,以便收件人可以信任它们。
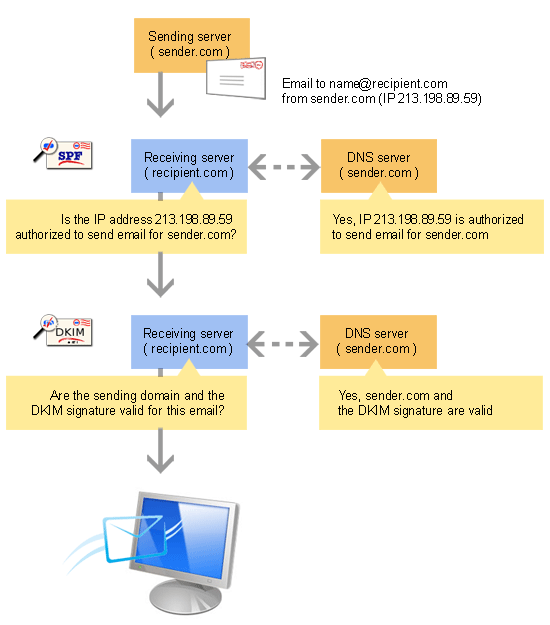
目前有两种标准用于验证发件人身份: SPF 和 DKIM。RealSender
同时提供这两种标准:
“互联网协议地址”或“IP地址”
类似于您家电话或移动设备上的电话号码。
IP地址是个人身份信息,
当通过互联网建立通信连接时,另一台计算机会自动捕获该信息。
互联网上没有任何其他设备会拥有相同的IP地址。
这是设备之间通信的必要条件。
“专用”IP地址对于发送电子邮件非常重要,
因为它们的信誉对邮件能否被接受有很大的影响。
在商业通信中使用“共享”IP地址,
就好比每次都派不同的销售代表去拜访同一个客户。
由于不认识对方,客户自然会心存疑虑。
极端情况下,如果同一个销售员每天都推销不同的产品,那么
下次他再来敲门时,很可能就没人愿意接待了。
互联网上大多数 SMTP 服务都向客户提供“共享”IP 地址。
每次发送电子邮件时,都会分配一个不同的 IP 地址。
云托管服务提供商也采用类似的方式,他们按分钟计费。
在这种情况下,他们会提供一个或多个“临时分配”的 IP 地址。
自 2009 年成立以来,RealSender 一直致力于提供配备“专用”IP 地址的 SMTP 服务器。
这意味着每位客户都将获得一个不会随时间改变的 IP 地址。
通过电子邮件身份验证将其与公司域名关联,将提升两者的权威性。
如果你的沟通始终如一且符合预期,
接收者会逐渐认可你,并给予你更高的评价。
这种信任可以达到很高的水平,以至于所有发送的信息
都会被自动接受,并被视为重要或高优先级信息。
从您当前的邮件服务器切换到 RealSender 安全环境。.
您可以使用相同的身份验证凭据
以及 SMTP 主机名。
即使未经身份验证,您也可以安全地发送电子邮件。.
该领域的研究主题:
RealSender 为每位客户分配一台专用的 SMTP 服务器。
这是控制服务器信誉
并每日验证发件人域名信誉的唯一方法。
这种方法要求只有已声明的发送者才能被允许发送消息。
系统会检查每条消息,并根据允许的发送者列表接受或拒绝消息。
每个 RealSender 帐户的“授权发件人”
必须指向同一公司注册的一个或多个域名。
RealSender 的合作伙伴和大型组织可以独立更新
授权发件人列表。
RealSender 依靠 Fail2ban 服务器应用程序来保护您的专用 SMTP 服务。
这可以防止未经授权的访问和拒绝服务 (DoS) 攻击。
三次尝试失败后,源IP地址将被屏蔽并封禁。.
被列入黑名单的原因可能包括:
使用错误凭据进行身份验证尝试
(用户名 或 密码错误)
在不安全通道上尝试进行身份验证
(系统需要 TLS/SSL 身份验证)
发件人的电子邮件地址未经授权无法发送邮件(请参阅RealSender 授权发件人的限制)。
身份验证过程中 SMTP 连接中断
(多个连接中断导致合法用户无法使用 SMTP 服务)
阻止操作的结果是,SMTP 服务器不再响应连接尝试,
发出请求的计算机将收到以下消息:
连接到地址 93.184.216.34:连接被拒绝如何处理意外被封禁的IP地址:
2024-08-26 01:38:01,199 fail2ban.filter [19671]: INFO [smtp] 找到 93.184.216.34 - 2024-08-26 01:38:00 2024-08-26 01:38:01,201 fail2ban.filter [19671]: INFO [smtp] 找到 93.184.216.34 - 2024-08-26 01:38:01 2024-08-26 01:38:01,404 fail2ban.filter [19671]: INFO [smtp] 找到 93.184.216.34 - 2024-08-26 01:38:01 2024-08-26 01:38:01,972 fail2ban.actions [19671]: NOTICE [smtp] Ban 93.184.216.342024-08-23 07:00:12,501 fail2ban.filter [30057]: INFO [smtp] 忽略 IP 地址 93.184.216.34 2024-08-23 07:00:12,501 fail2ban.filter [30057]: INFO [smtp] 忽略 IP 地址 93.184.216.34 2024-08-23 07:00:13,115 fail2ban.filter [30057]: INFO [smtp] 忽略 IP 地址 93.184.216.34
该领域的研究主题:
安全选项:阻止所有包含潜在有害附件的电子邮件
限制发件人发送消息数量的安全选项
安全选项,可阻止所有超过大小限制的电子邮件
将大型文件附件转换为链接的安全选项
透明地密送所有已发送邮件。
“阻止恶意附件”选项会阻止所有潜在的有害附件,
但允许 添加一些您可以定义的安全扩展名,例如:pdf、txt、gif、jpg 和 png。
已停止发送未经授权的附件。.
邮件无法通过SMTP服务器,
会被退回给发件人,并附带以下警告:
名为“example.zip”的附件违反了贵公司的电子邮件安全策略,已被阻止发送。如需了解更多信息,请联系您的IT管理员。.
灵感来自 Phil Pennock 在 SAGE 邮件列表中的一条评论:
我真希望能够对每个客户每天的邮件发送数量进行限制,如果客户有正当理由发送邮件,则可以提高限制…….大量电子邮件通常是由被盗用的帐户产生的。
这会损害贵公司的声誉以及邮件服务器的声誉。
“限制邮件数量”选项允许您为每个发件人定义每天发送的电子邮件的最大数量,
以便任何超出限制的邮件在发送到互联网之前都会被阻止。
已停止发送“超量”邮件。
此类邮件会立即退回给发件人,并附带如下警告:
发送电子邮件时发生错误。邮件服务器响应:450 4.7.1 <>... sender@example.com 每天发送的邮件数量已超过 n 封。.为了防止垃圾邮件,大多数 SMTP 服务器都引入了一个选项,用于限制每个邮件信封可指定的收件人数量
。在 Sendmail 中,该选项称为“MaxRecipientsPerMessage”。
RealSender 提倡限制每封邮件的收件人数量,
以减少滥用行为,避免向多个地址发送抄送/密送邮件的风险。
我们分享一份包含 300 个 @bogusemail.net 地址的列表用于测试:
bogusemail-test.txt
这些邮件将到达一个“黑洞”邮件服务器。.
您可以根据需要使用它们来检查您的 SMTP 服务器允许每封邮件发送给多少个收件人。
如果你发送一个很大的附件给别人,
可能无法成功发送,因为他们接收的附件大小可能较小。
“限制消息重量”选项允许您定义最大消息重量
,以便在上传之前阻止消息上传。
发送过大附件的功能已被禁用,
邮件会立即退回给发件人,
并附带如下警告:
您尝试发送的消息超过了服务器的全局大小限制(xxxx 字节),请减小消息的大小并重试发送。.或者,可以将大型附件发布
到您的网站空间,并通过简单、轻量级的链接进行共享。
包含用户区域链接的电子邮件中包含以下说明:
您的网页空间访问链接:(/temp 内容将在 7 天后删除)https://username:secretcode@rsXXX.realsender.com/view/(复制/粘贴到:https://webspace.realsender.com)示例:https://rsXXX.realsender.com/view/example.mp4 (101 MB)
RealSender 的“filelink”应用程序会自动将
所有大于您定义大小的附件
为链接,如下所示:
[大型文件示例.pdf] (43.96 MB) 已移至:http://rsXXX-realsender.com/files/e1eb3665a1a0766ea65616b6210cfd538c4950f8.pdf 该文件将在十二个月后删除。.收件人会收到一条简短的消息。
他可以在需要时下载附件。
链接中的域名可以是您希望使用的任何专用域名或子域名。.
电子邮件是现代商业沟通的主要渠道。
邮件的意外丢失会对公司的知识库造成巨大损害。
此外,商业信函通常应保存长达十年。
!!如果贵公司使用类似 name.surname@companyname.com 这样的个人邮箱,您必须在启用此功能前通知发件人。利用密送(BCC)功能,
透明地传输所有已发送的电子邮件。
您可以将邮件发送到一个特殊的 POP3 邮箱,该邮箱配置为在短时间内接收大量邮件,然后通过外部服务自动下载!存储的邮件会在 7 天后自动删除!例如,您可以使用Gmail 个人版(免费)和 G Suite 应用版中提供的“检查其他帐户的邮件”设置。
发送到另一个正确配置的电子邮件地址,这样邮件就不会被归类为垃圾邮件。Gmail G Suite 应用提供了“设置入站邮件网关”的选项。
该领域的研究主题:
开始使用 RealSender:
我们会自动使用 DKIM 对电子邮件进行签名,因此您无需执行任何其他操作。.
有问题吗? 请联系我们!
工具 > 选项 > 帐户
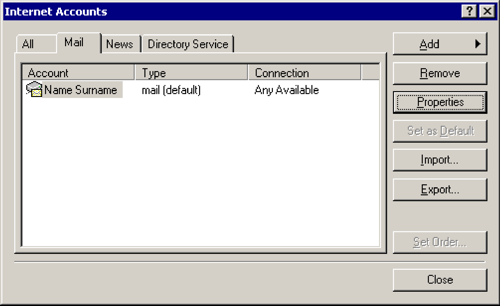
邮件 > [属性]
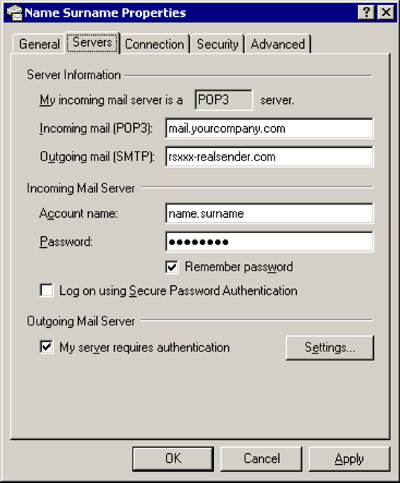
服务器
外发邮件(SMTP):rsxxx.realsender.com
外发邮件服务器
[x] 我的服务器需要身份验证
[设置…]
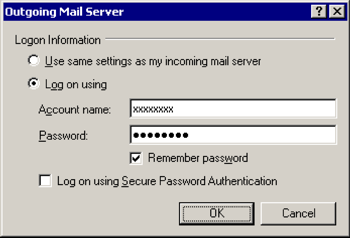
外发邮件服务器
[x] 使用以下方式登录
账号:(我们发给您的账号)
密码:(我们发给您的密码)[x] 记住密码
[好的]
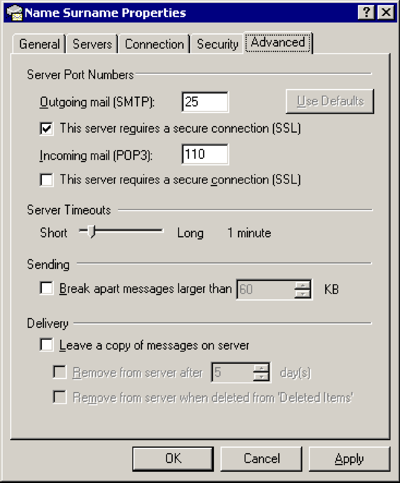
先进的
外发邮件(SMTP):25
[x] 此服务器需要安全连接(SSL)
[好的]
工具 > 选项…
邮件设置 > [电子邮件帐户…]
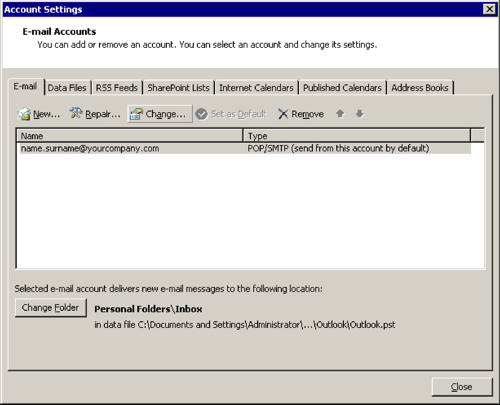
[改变…]
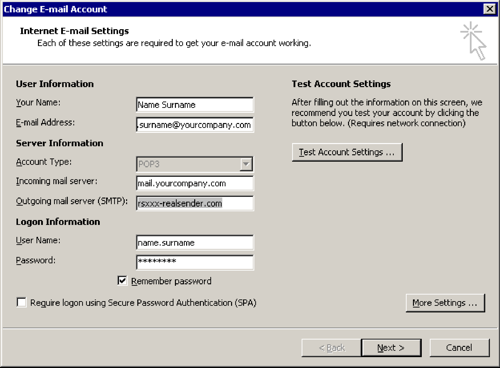
更改电子邮件帐户
外发邮件服务器(SMTP):rsxxx.realsender.com
[更多设置…]
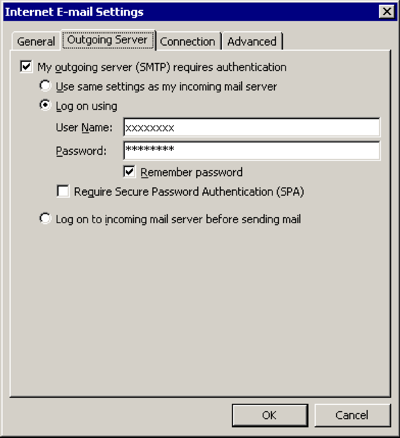
外发服务器
[x] 我的外发服务器 (SMTP) 需要身份验证
[x] 使用以下方式登录
用户名:(我们发送给您的那个)
密码:(我们发送给您的那个)[x] 记住密码
[好的]
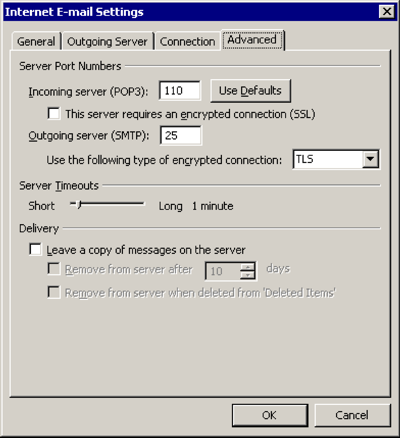
先进的
请使用以下类型的加密连接:TLS
[好的]
文件 > [信息]

【账号和社交网络设置】
[账户设置…]
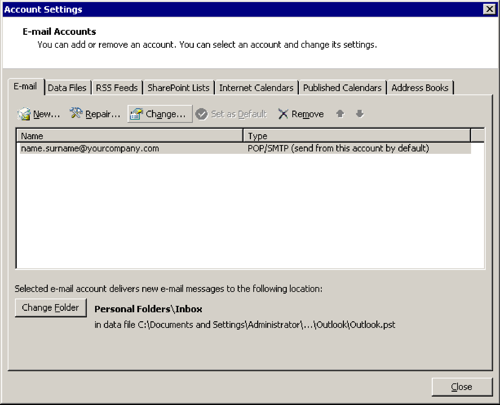
[改变…]
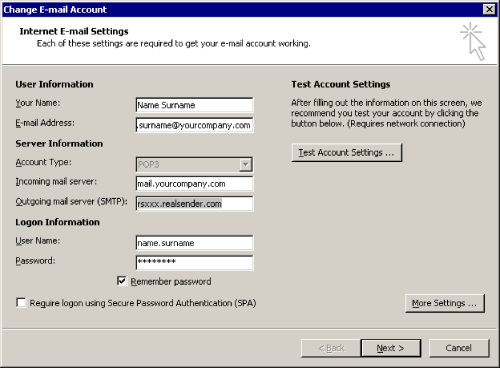
更改电子邮件帐户
外发邮件服务器(SMTP):rsxxx.realsender.com
[更多设置…]
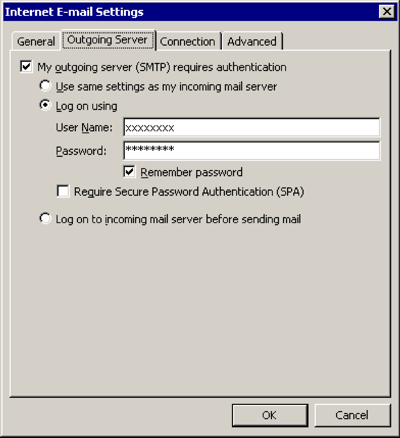
外发服务器
[x] 我的外发服务器 (SMTP) 需要身份验证
[x] 使用以下方式登录
用户名:(我们发送给您的那个)
密码:(我们发送给您的那个)[x] 记住密码
[好的]
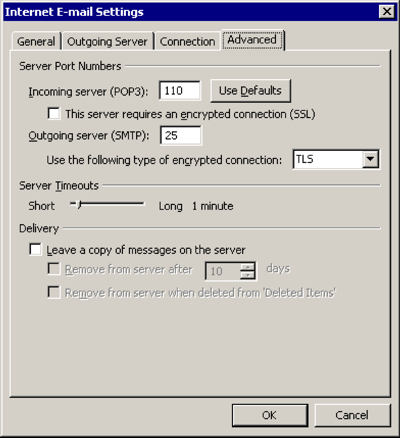
先进的
请使用以下类型的加密连接:TLS
[好的]
邮件 > 首选项… > 服务器设置
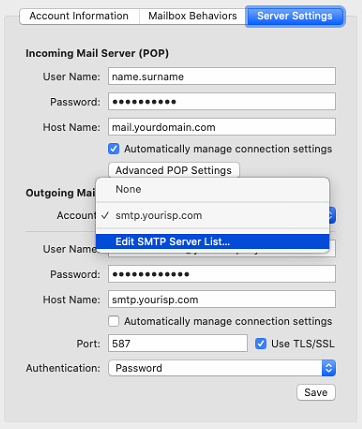
外发邮件服务器 (SMTP) > 编辑 SMTP 服务器列表…
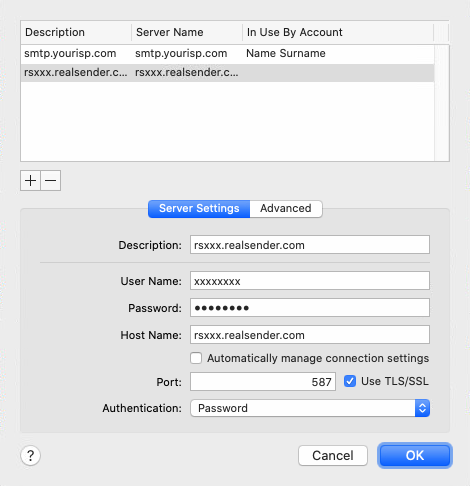
[+] 创建账户
描述:rsxxx.realsender.com
用户名:(我们发送给您的那个)
密码:(我们发送给您的那个)
主机名:rsxxx.realsender.com
[ ] 自动检测并维护帐户设置
端口:587 [x] 使用 TLS/SSL
身份验证:密码
[好的]
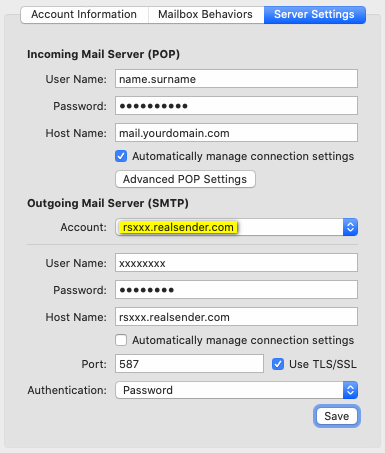
外发邮件服务器(SMTP)
账户:rsxxx.realsender.com
[节省]
工具 > 帐户设置
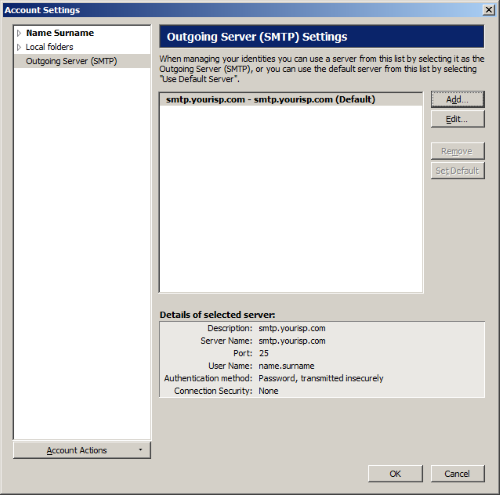
外发服务器 (SMTP) > [添加…]
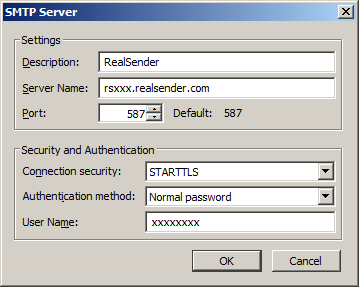
设置
描述:RealSender
服务器名称:rsxxx.realsender.com
端口:587
安全和认证
连接安全:STARTTLS
身份验证方式:普通密码
用户名:(我们发送给您的用户名)
[好的]
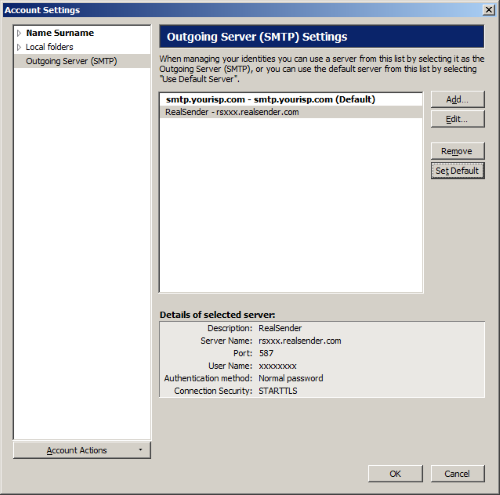
RealSender > [设置默认值]
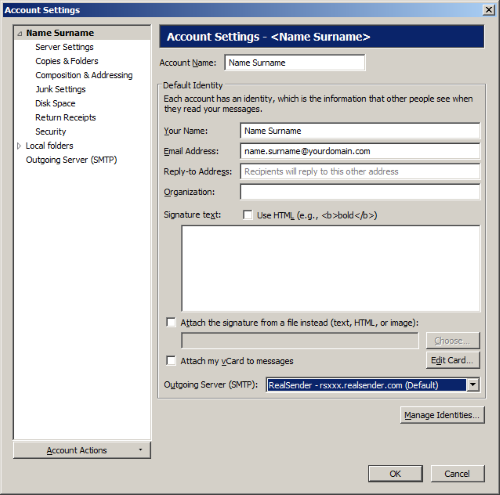
账户设置
(在左侧树状菜单中选择您的电子邮件账户)
外发服务器(SMTP):RealSender
[好的]
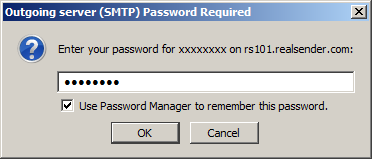
你第一次发送消息
需要外发服务器 (SMTP) 密码
请输入您的密码:(我们发送给您的密码)
[x] 使用密码管理器记住此密码
[好的]
启动桌面 > 设置(右上角)
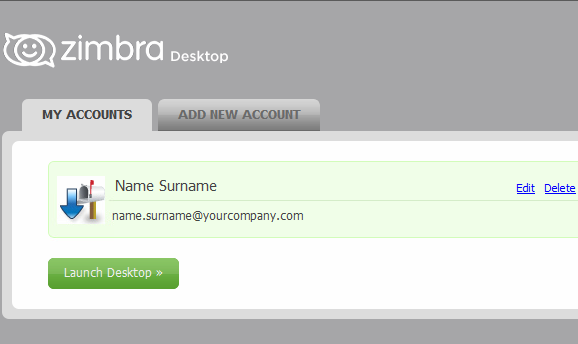
我的账户 > [编辑]
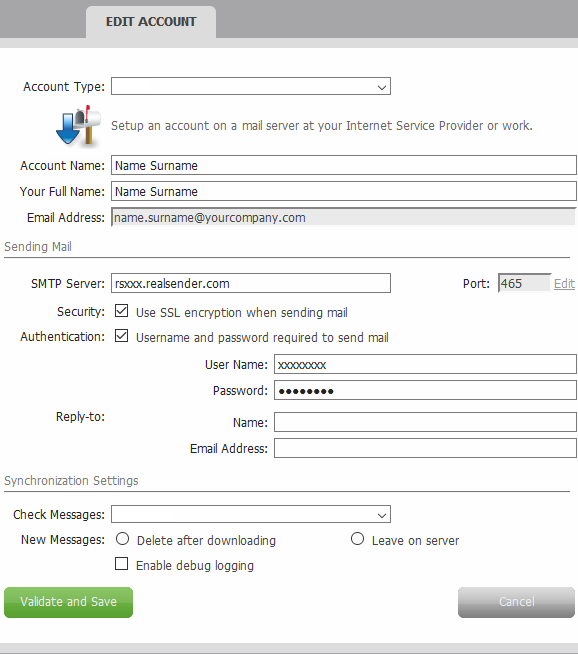
编辑帐户
发送邮件
SMTP 服务器:rsxxx.realsender.com
安全:[x] 发送邮件时使用 SSL 加密
身份验证:[x] 发送邮件需要用户名和密码
用户名:(我们发送给您的那个)
密码:(我们发给你的那个)
【确认并保存】
开始使用 RealSender:
我们会自动使用 DKIM 对电子邮件进行签名,因此您无需执行任何其他操作。.
有问题吗? 请联系我们!
EAC
(Exchange 管理中心)

邮件流 > 发送连接器
[+] 新的发送连接器

新的发送连接器
*名称:
互联网邮件
类型:
[x] 互联网(例如,发送网络邮件)
[下一个]

编辑智能主机
请指定完全限定域名 (FQDN)、IPv4 地址或 IPv6 地址:
rsxxx.realsender.com
[节省]

新的发送连接器
*网络设置:
[x] 通过智能主机路由邮件
(未更改)
[下一个]

新的发送连接器 - 身份验证
智能主机认证:
[x] 基本认证
[x] 仅在启动 TLS 后提供基本认证*用户名:(
我们发送给您的那个)*密码:(
我们发给你的那个)
[下一个]

新的发送连接器 - 路由
地址空间:
类型:SMTP
域名:*
费用:1
[下一个]

新的发送连接器 - 哪个 Exchange 服务器
[交换]
[添加 ->] 交易所
[好的]

[结束]
Microsoft Office 365 管理中心

左侧菜单 > 管理员
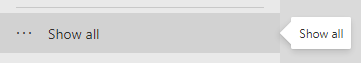
Microsoft 365 管理中心 > … 显示全部
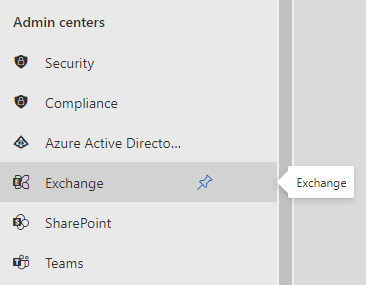
Microsoft 365 管理中心 > 管理中心 > Exchange
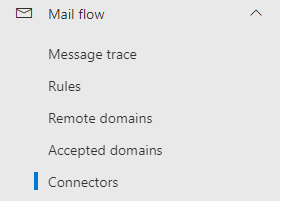
Exchange 管理中心 > 邮件流 > 连接器
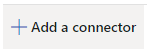
连接器 > 添加连接器
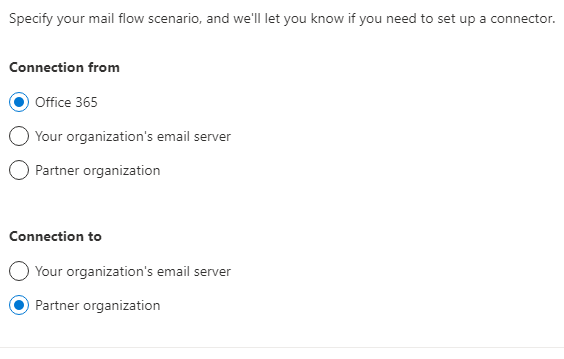
连接来源:[x] Office 365 连接目标:[x] 合作伙伴组织[下一个]
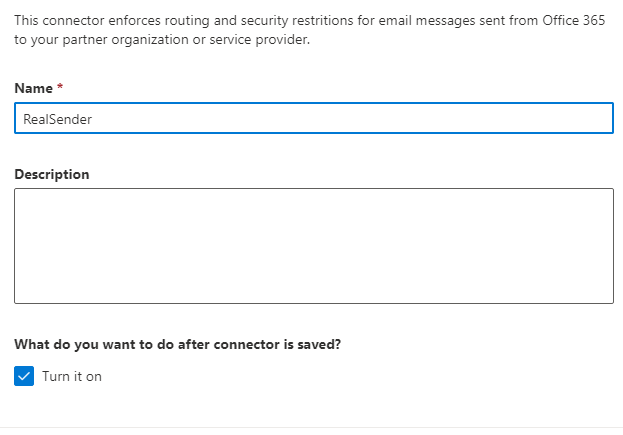
此连接器可对从 Office 365 发送到您的合作伙伴组织或服务提供商的电子邮件强制执行路由和安全限制。名称:RealSender 保存连接器后,您想做什么?[x] 启用[下一个]
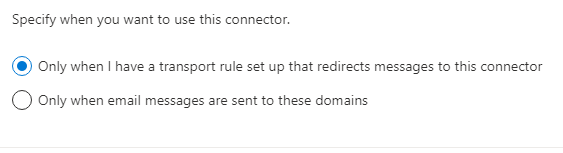
指定何时使用此连接器。[x] 仅当我设置了将消息重定向到此连接器的传输规则时[下一个]
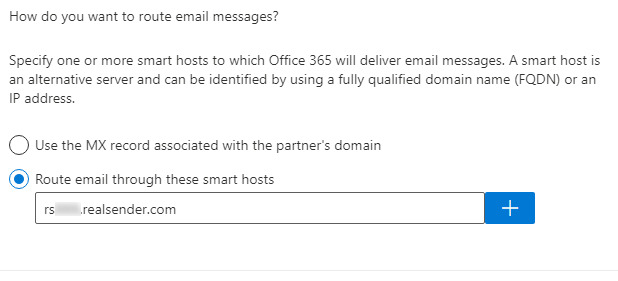
您希望如何路由电子邮件?请指定一个或多个智能主机,Office 365 将把电子邮件发送到这些主机。智能主机是备用服务器,可以通过完全限定域名 (FQDN) 或 IP 地址进行识别。[x] 通过以下智能主机路由电子邮件:rsxxx.realsender.com [+][下一个]
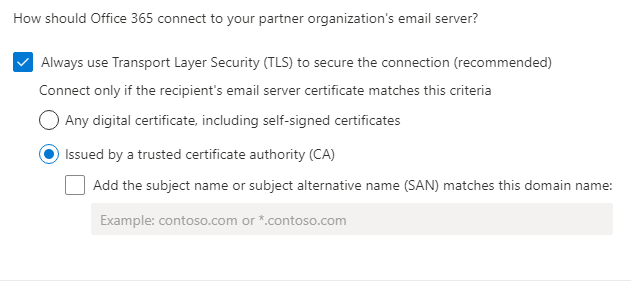
Office 365 应如何连接到合作伙伴组织的电子邮件服务器?[x] 始终使用传输层安全协议 (TLS) 来保护连接(推荐) 仅当收件人的电子邮件服务器证书符合以下条件时才连接:[x] 由受信任的证书颁发机构 (CA) 颁发[下一个]
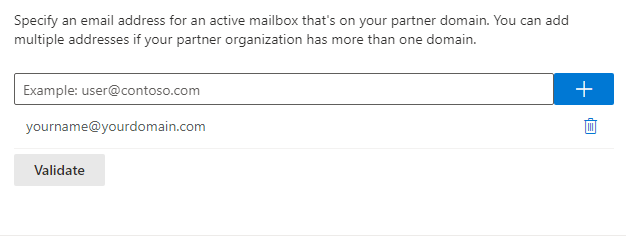
指定一个位于您合作伙伴域中的有效邮箱地址。如果您的合作伙伴组织拥有多个域,您可以添加多个地址。yourname@yourdomain.com [+] [验证]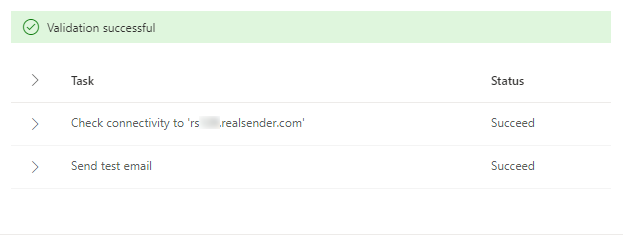
【验证】验证进行中……验证成功 > 任务状态 > 检查与“rsxxx.realsender.com”的连接 成功 > 发送测试邮件 成功[下一个]
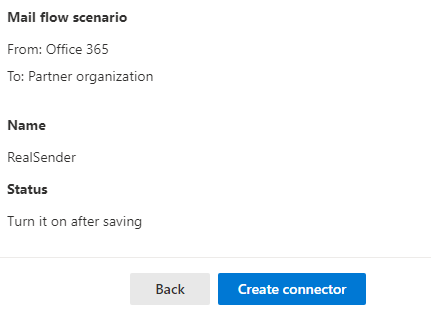
邮件流场景 发件人:Office 365 收件人:合作伙伴组织 名称:RealSender 状态:保存后启用 连接器使用:仅当已设置传输规则将邮件重定向到此连接器时使用。 路由:通过以下智能主机路由电子邮件:rsxxx.realsender.com 安全限制:始终使用传输层安全协议 (TLS),并且仅当收件人的电子邮件服务器证书由受信任的证书颁发机构 (CA) 颁发时才进行连接。.[创建连接器]
Zimbra Collaboration
(网络版/开源版)
> 管理员控制台
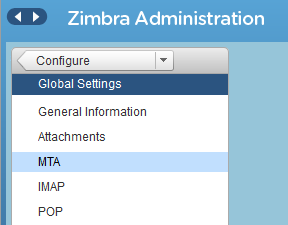
津布拉行政部门
> 配置
> 全局设置
> 纽约大都会运输署
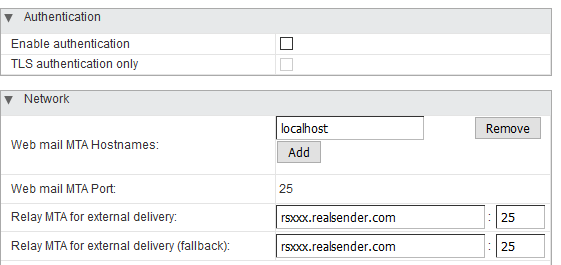
验证
启用身份验证 [ ]
仅 TLS 身份验证 [ ]
网络
Web邮件MTA主机名:localhost
Web邮件MTA端口:25外部投递中继 MTA:rsxxx.realsender.com:25
外部投递中继 MTA(备用):rsxxx.realsender.com:25
RealSender 的“inxbox”应用程序是一个即用型电子邮件服务器,
可以接收发送到授权域的任何邮件。
一旦 MX 记录指向它,它即可立即投入使用。
它常被用作紧急邮件服务器。.
如果您的常用电子邮件服务出现故障,
inxbox 将立即接收发送到它的任何邮件,
无需任何特殊配置,
例如指定单个用户的电子邮件地址。
当配置为 电子邮件历史存档,
会自动
按收件人、月份和年份记录邮件。
主要特点:
电子邮件是现代商业沟通的主要渠道。
邮件的意外丢失会对公司的知识库造成巨大损害。
此外,商业信函通常应保存长达十年。
!!如果贵公司使用类似 name.surname@companyname.com 这样的个人邮箱,您必须在启用此功能前通知发件人。我们为您提供一个专用的收件域名,
因此 RealSender 的“inxbox”应用程序会将
所有电子邮件透明地存档,您可以通过以下方式访问这些邮件:
一个特殊的 POP3 邮箱
,配置为在短时间内接收大量电子邮件
一个可通过我们定制版网络邮件界面在线访问的安全网络区域
自动程序会将邮件按收件人、月份和年份进行归档。.
与 RealSender 安全电子邮件网关关联时,
所有已发送的电子邮件都会自动复制并存档。
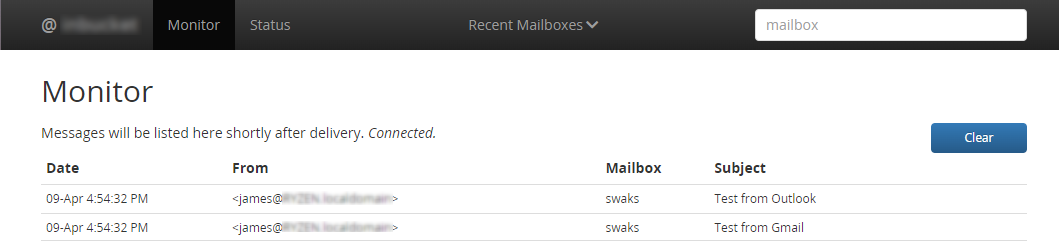
网页界面功能:
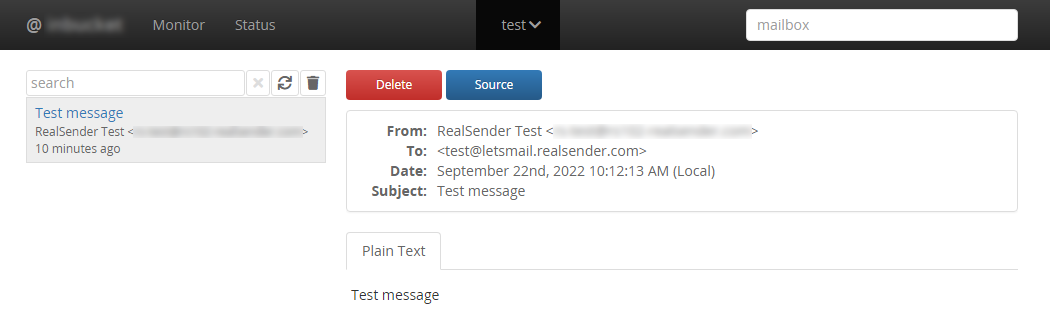
我们(免费)的邮件管理员工具区提供了一个可运行的演示版本:
» inxbox 演示临时邮箱
inxbox 应用演示版是一个即用型临时邮箱,可以接收任何邮件并将其保存一小时!所有收到的邮件对所有人可见!请注意:关联的域名与前一点不同。
电子邮件是网络攻击的主要渠道。.
通过电子邮件认证信息可以检测到发件人地址欺骗。.
RealSender 的“spamstop”应用程序会将身份验证结果
直接显示在收到的邮件主题中。
如果配合一个能根据发件人是否在您的通讯录中来拆分邮件的过滤器,它就成为一种高效的反垃圾邮件解决方案。
它可以针对整个域名激活,甚至可以只针对几个电子邮件地址激活。.
主要特点:
基于 SPF 的电子邮件发件人检查
基于 DKIM 的发件人和电子邮件密封检查
至少其中一个域名必须与发件人域名一致。
邮件主题中添加了两个垃圾邮件标签,以突出显示欺诈行为
您的收件箱中只会收到您之前已授权的发件人发送的邮件。
仅接收来自您先前已授权的发件人的电子邮件
保护您的邮箱免受垃圾邮件和危险附件的侵害

我们需要确保发件人地址没有被伪造/欺骗*。
* = 使邮件看起来像是来自其他人而非实际发件人。
SPF 认证有助于我们识别邮件是否通过授权的 SMTP 服务器发送。
此信息存储在域的 DNS 中,这是一个安全的地方,位于电子邮件正文之外。
仅当邮件未正确验证时:
在邮件主题中添加 !!(注意)符号,并
在邮件头“X-RealSender”行中插入以下说明之一:
:: spf-none :: 发件人域不包含用于验证电子邮件的信息 :: spf-softfail :: SMTP 服务器未列入授权服务器名单,但这种情况应视为“软失败” :: spf-fail :: SMTP 服务器未列入授权服务器名单,应拒绝或丢弃该电子邮件有时,在领域级别记录的信息并不正确/难以理解。.
:: spf-permerror :: 发生永久性错误(例如,SPF 记录格式错误)SPF 检查会针对邮件头中隐藏的“发件人”电子邮件地址进行。
只有“发件人”电子邮件地址是可见的。如果它们的根域名不同,则会显示以下警告:
:: spf-diff :: “Mail From”和“From”根域不同
DKIM(域名密钥识别邮件)允许发件人证明电子邮件确实由其本人发送 ,且 发送后未被篡改。
其实现方式是将与域名关联的数字签名(印章)附加到每封外发邮件上。
仅当邮件未正确签名时:
在主题中添加 !!(注意)符号,并
在邮件头“X-RealSender”行插入以下说明之一:
:: dkim-none :: 未找到 DKIM-Signature 标头(有效或无效) :: dkim-fail :: 找到有效的 DKIM-Signature 标头,但签名不包含消息的正确值 有时无法执行检查:
:: dkim-invalid :: 签名本身或公钥记录存在问题。即,签名无法处理。:: dkim-temperror :: 发现一些错误,这些错误可能是暂时性的,例如暂时无法检索公钥。当邮件使用不同的域名签名时,会添加一个“差异”通知:
如果发件人通过了 SPF 检查,则不会显示此警告:
:: dkim-diff :: 此邮件未由发件人域签名
DMARC(基于域的消息认证、报告和一致性)
是一种电子邮件认证标准,旨在打击伪造的域邮件。
在“3.1 标识符对齐”一章中提到:
电子邮件身份验证技术对单个邮件的各个(且不同的)方面进行身份验证。例如,DKIM 用于验证附加到邮件签名的域,而 SPF 可以验证 SMTP 协议中 RFC5321.MailFrom(邮件发件人)部分出现的域或 RFC5321.EHLO/HELO 域,或者两者都验证。这些域可能不同,并且通常对最终用户不可见。DMARC 通过要求 RFC5322.From 域与已验证标识符匹配(保持一致)来验证其使用。——https://tools.ietf.org/html/rfc7489#section-3.1它的意思是:
当发件人使用 SPF 和/或 DKIM 验证其电子邮件时,至少有一个域必须与发件人域一致。这种方法被广泛接受,并且通常被认为
是识别可信发件人域的良好做法。
对于 SPF 身份验证,
邮件发件人地址的根域名必须与目标地址的根域名匹配。
宽松的域名对齐方式允许使用任何子域名,并且仍然满足域名对齐要求。
对于 DKIM 身份验证,
DKIM 签名域的根域必须与发件人域匹配。
宽松的对齐方式允许使用任何子域,并且仍然满足域对齐要求。
两条规则均得到遵守,
发件人域完全可信,
邮件完好无损地送达。
如果满足以下两条规则中的一条,
则会在主题中添加波浪号 (~) 符号,
并在邮件头中插入以下解释性注释之一。
~ ...主题... X-RealSender:~ | spf=pass(域未对齐) | dkim=pass | ~~ ...主题... X-RealSender:~ | spf=pass | dkim=pass(域名未对齐) | ~
越来越多的公司使用DMARC来保护其发件人免受欺骗攻击。
使用DMARC需要通过SPF或DKIM进行正确的身份验证,并且发件人/邮件源域名必须一致。
更多信息:
<dmarc> act on fraudulent email
发件人带有 _dmarc 记录,
且未经身份验证,则邮件主题中会显示两个 [SPAM] 标签:
【垃圾邮件】……邮件主题……【垃圾邮件】当 SPF 和 DKIM 身份验证均失败时,缺少 _dmarc 记录的邮件
会在主题中被标记为 [可疑]:
[可疑]……邮件主题……. 
RealSender 的“spamstop”应用程序与一个过滤器结合使用,该过滤器可以根据发件人是否在您的地址簿中来拆分邮件,从而实现高效的反垃圾邮件解决方案。
大多数现代电子邮件客户端都提供此功能。
以下是一些配置示例:
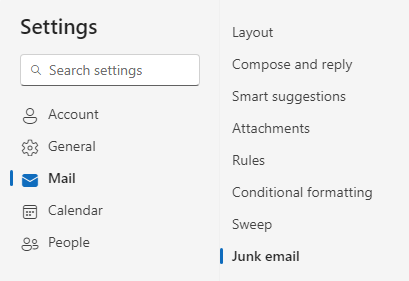
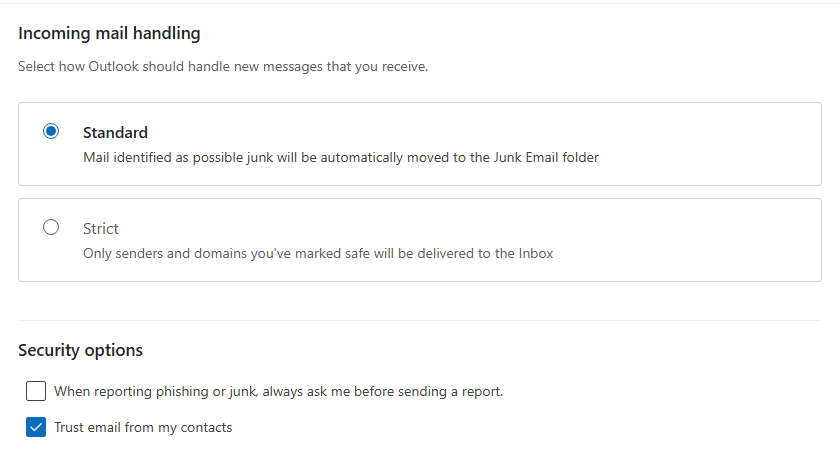
在 Outlook 设置中启用:信任来自我的联系人的电子邮件
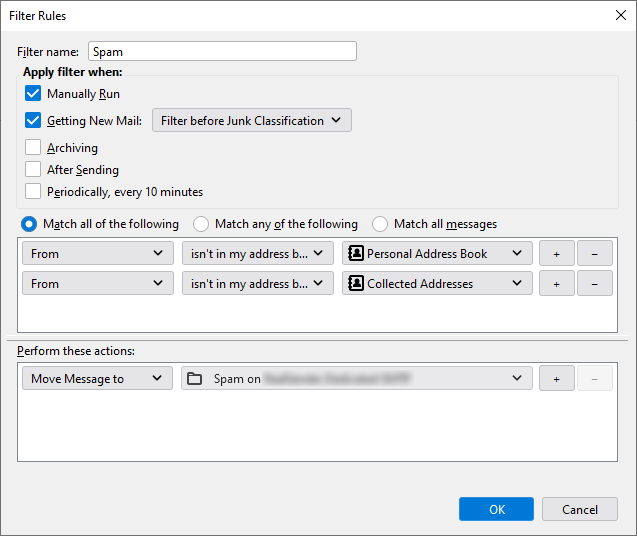
在 Thunderbird 中创建一个过滤器,规则为“发件人不在我的地址簿中”。
下面显示的是 Outlook 中的“设置”屏幕。.
在“垃圾邮件”中,选中“信任来自联系人的电子邮件”。
按【保存】以保存更改。
下面显示的是 Thunderbird 中“邮件过滤器”工具的屏幕截图。.
使用“匹配以下所有条件”选项添加条件:
执行以下操作:将邮件移至:垃圾邮件。.
并非所有电子邮件客户端都提供完善的邮件过滤功能。
在这种情况下,可以从源头入手进行干预。
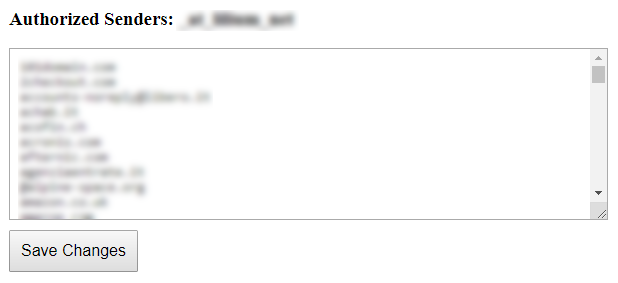
“授权发件人”功能允许您
仅接收来自您之前已授权的发件人的
(您还可以指定整个域名,例如 @example.com):
所有常规邮件将照常发送到您的收件箱。所有垃圾邮件将被发送到其他邮箱或Microsoft 365 Exchange用户的“垃圾邮件”文件夹。
所有邮件都不会丢失。
您可以每天查看一次或多次已删除邮件。
这将为您节省大量宝贵时间。
此配置允许将
来自未经授权发件人的邮件正确移动到用户的垃圾邮件文件夹。
经 SpamStop 应用过滤的邮件将
带有以下反垃圾邮件标头和值:
X-Forefront-反垃圾邮件报告:SFV:SKB(由于发件人的电子邮件地址或电子邮件域名不在授权发件人列表中,此邮件被垃圾邮件过滤器标记为垃圾邮件)
必须启用以下操作:
将这些邮件的垃圾邮件置信度 (SCL) 设置为 6(垃圾邮件)。
SCLJunkThreshold参数的默认值为4,这意味着SCL 为 5 或更高时,邮件应投递到用户的垃圾邮件文件夹。
在 Exchange 管理中心 (EAC) 中,转到邮件流 > 规则。.
在“规则”页面上,从下拉列表中选择“添加”>“创建新规则”。.
在打开的“新建规则”页面中,配置以下设置:
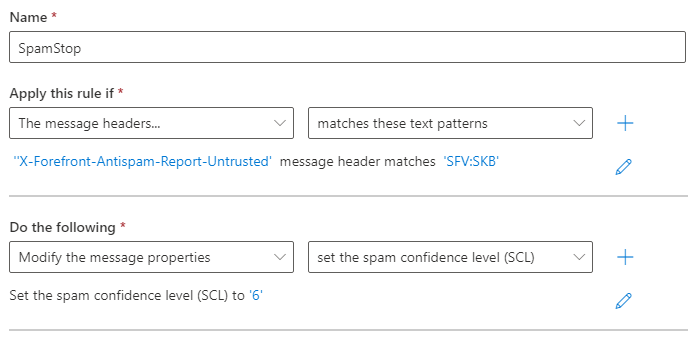
名称:SpamStop
如果“X-Forefront-Antispam-Report-Untrusted”
邮件头匹配“SFV:SKB”,
请执行以下操作:
修改邮件属性,
将垃圾邮件置信度“SCL”设置为:'6'
保存并启用规则。.
它们为您的电子邮件增加了一层额外的安全保障。.
保护您的电子邮件收件箱
免受虚假发件人和危险附件的侵害。
可按需激活的安全选项:
如果您只想接收来自已验证发件人的邮件,此功能非常有用。
所有未通过验证的邮件都将被删除或退回。
您需要确保发件人的电子邮件地址未被伪造。
这项控制可以通过结合使用 SPF 和 DKIM 身份验证来实现。
SPF 协议用于确认发件人地址及其与发送邮件服务器的关系。DKIM
协议则确保邮件(包括附件)
在发送过程中“签名”后不会被修改。
理论上就是这么简单,但实际上 SPF 和 DKIM 都可能指向
与发件人电子邮件地址不同的域。
我们会检查 SPF 认证和 DKIM 签名是否与发件人地址中的域名一致。
这样,只有原始发件人才能验证邮件的真实性,从而确保邮件的来源。
“移除危险附件”选项会阻止所有潜在的有害附件,
但会阻止 一些安全的扩展名,例如 pdf、txt、gif、jpg 和 png。
收件人收到的邮件没有附件。
邮件开头会添加一条警告信息,如下所示:
警告:此邮件违反了贵公司的电子邮件安全策略,已被修改。如需了解更多信息,请联系您的 IT 管理员。名为“example.zip”的附件已被移除,因为它存在安全隐患。如果您需要此文档,请联系发件人并安排其他接收方式。.互联网上发表了一篇有趣的案例研究,结尾有这样一句话: “对我们来说,附件过滤非常成功” ——web.mit.edu/net-security/Camp/2004/presentations/reillyb-mit2004.ppt(PowerPoint演示文稿)
该领域的研究主题:
邮件营销软件配置示例:GroupMail - Inxmail Professional - Joomla AcyMailing - MaxBulk Mailer - phplist - SendBlaster - WordPress MailPoet 3 - WordPress MailPoet 2 - WordPress Mailster
自动设置一键取消订阅电子邮件功能
分析退回邮件,提取硬退回邮件和软退回邮件
直接从您的电子邮件客户端发送群发邮件
开始使用 RealSender:
我们会自动使用 DKIM 对电子邮件进行签名,因此您无需执行任何其他操作。.
有问题吗? 请联系我们!
群组邮件 > 工具
管理账户 > 新建
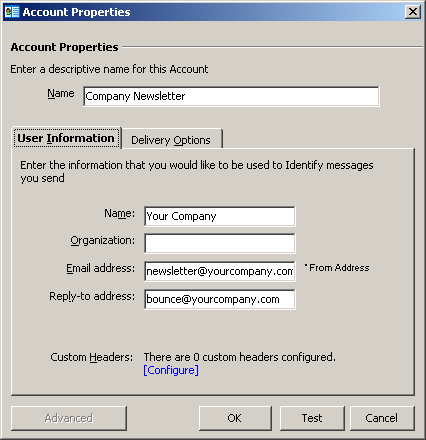
帐户属性
名称/用户信息:
请填写贵公司的数据。
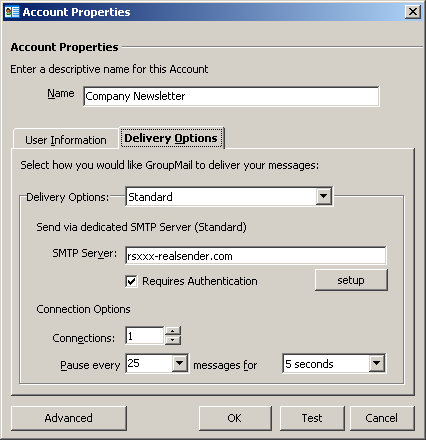
配送选项
配送方式:标准配送
SMTP 服务器:rsxxx-realsender.com
[x] 需要身份验证
[设置]
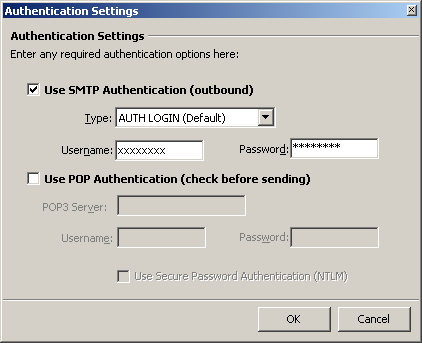
身份验证设置
[x] 使用 SMTP 身份验证(出站)
类型:身份验证登录(默认)
用户名:(我们发给你的那个)
密码:(我们发给你的那个)
[好的]
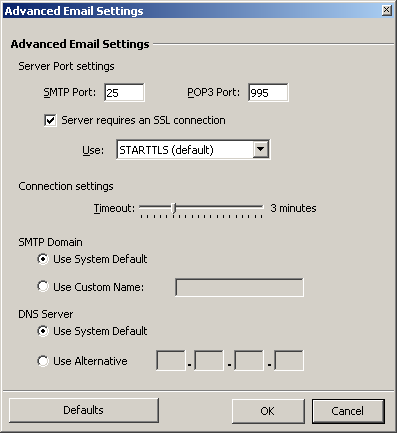
高级电子邮件设置
SMTP端口:25
[x] 服务器需要 SSL 连接
使用:STARTTLS(默认)
[好的]
全局设置 > 管理
邮件 服务器 > 发送电子邮件
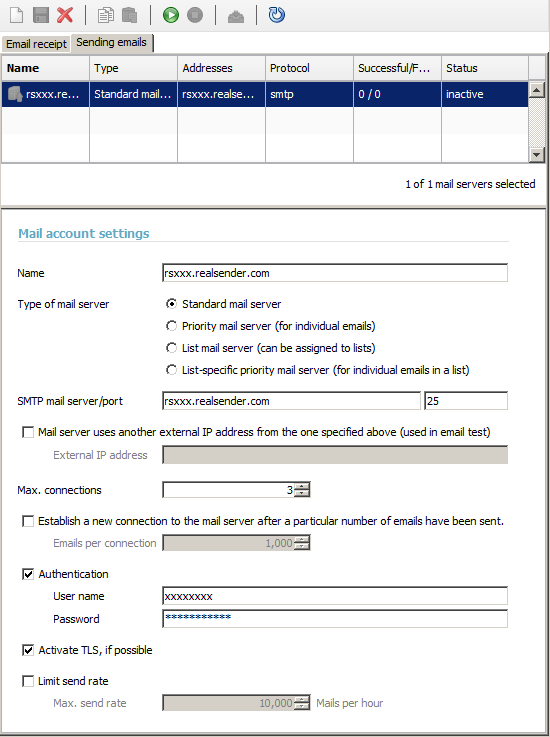
邮件帐户设置
名称:rsxxx.realsender.com
SMTP邮件服务器:rsxxx.realsender.com - 端口:25
最大连接数:3
[x] 身份验证
用户名:(我们发送给您的用户名)
密码:(我们发送给您的密码)[x] 如果可能,请启用 TLS
[节省]
[激活与邮件服务器帐户的连接]


Joomla > 组件
AcyMailing > 配置
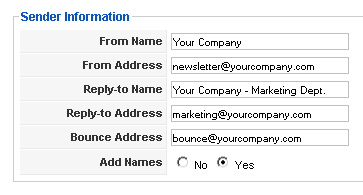
发件人信息
请填写表格,提供贵公司的数据。
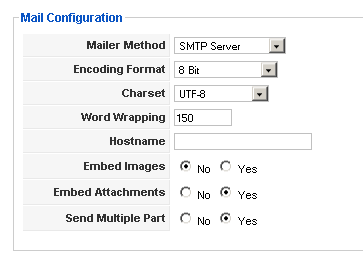
邮件配置
邮件发送方式:SMTP 服务器
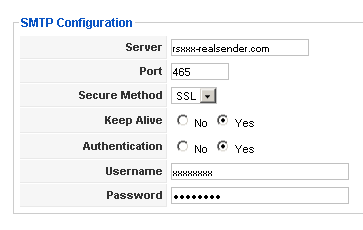
SMTP 配置
服务器:rsxxx.realsender.com
端口:465
安全方式:SSL保持连接:[x] 是
身份验证:[x] 是用户名:(我们发送给您的那个)
密码:(我们发送给您的那个)
[设置]
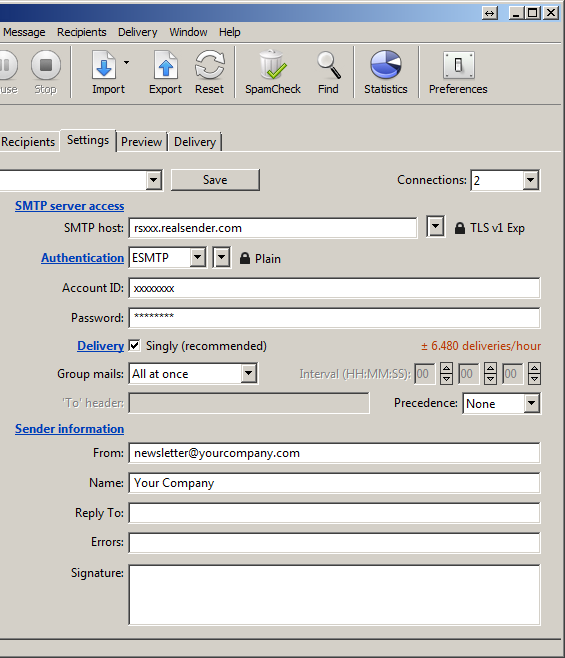
设置
连接数:2
SMTP 服务器访问
SMTP 主机:rsxxx.realsender.com - TLS v1 EXP
身份验证:ESMTP - 明文
账户 ID:(我们发送给您的那个)
密码:(我们发给你的那个)
配送方式:[x] 单点(推荐)
群发邮件:一次性发送
发件人信息
发件人:(发件人电子邮件地址)
姓名:(发件人描述)
[将新帐户另存为…]
姓名:rsxxx
[创造]
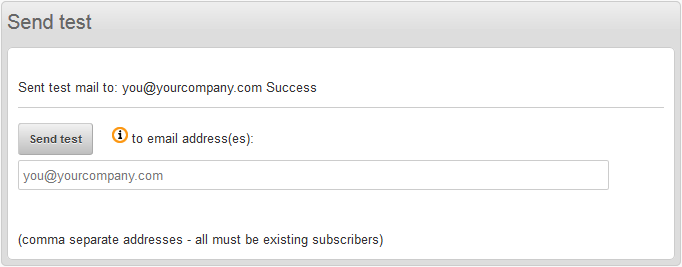
测试配置于:
phplist,版本 3
注意:在对 phplist 服务器配置文件进行任何更改之前,请务必先备份phplist config文件。
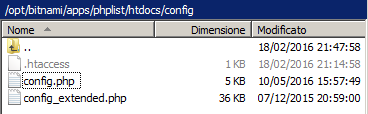
请用正确的数据填充phplist/htdocs/config/config.php文件:
[…]
define('PHPMAILERHOST', 'rsxxx.realsender.com');
[…]
定义('PHPMAILER',1);
定义('PHPMAILER_SECURE','TLS');
$phpmailer_smtpuser = '我们发送给您的用户名'; $phpmailer_smtppassword = '我们发送给您的密码';
$phpmailer_smtpport = 587;
$pageroot = '/';
消息 > 发送
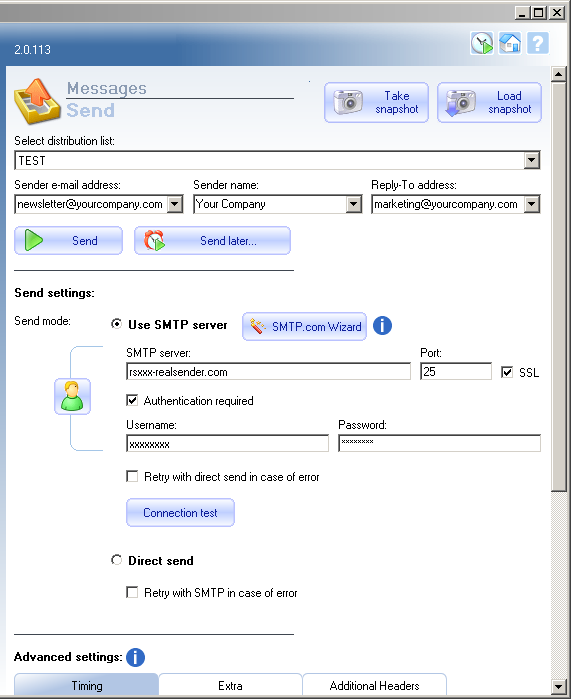
发送设置:
发送模式:[x] 使用 SMTP 服务器
SMTP 服务器:rsxxx.realsender.com
端口:25 - [x] SSL[x] 需要身份验证
用户名:(我们发送给您的那个)
密码:(我们发送给您的那个)
[拍摄快照]

森迪

选择品牌 > [添加新品牌]
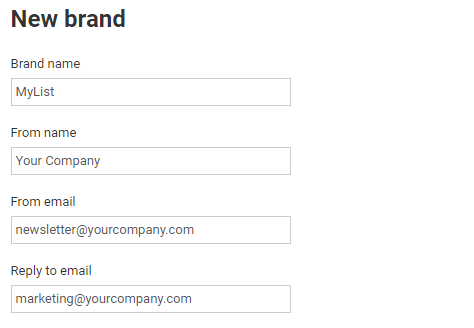
新品牌
品牌名称
名字
来自电子邮件
回复邮件
(请填写表格,包括列表名称和贵公司信息)
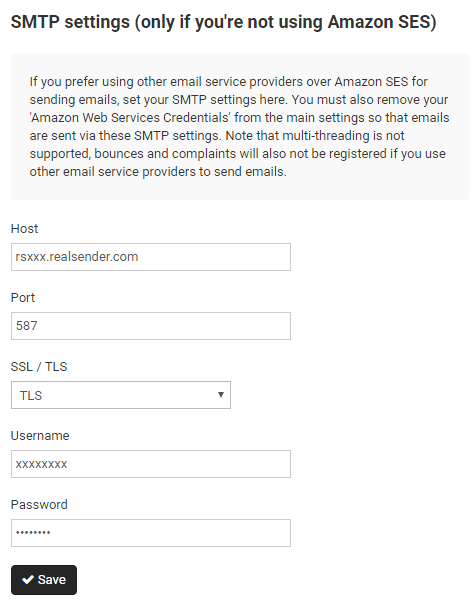
SMTP 设置
主机:rsxxx.realsender.com
端口:587
SSL/TLS:TLS
用户名:(我们发给你的那个)
密码:(我们发给你的那个)
[节省]
WordPress
MailPoet > 设置
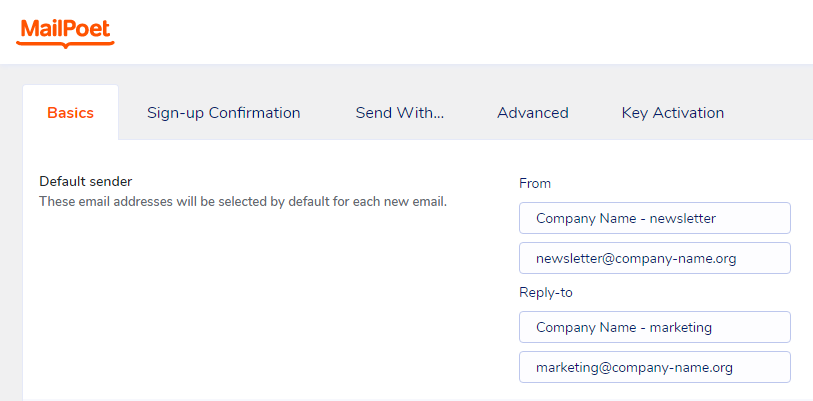
基本信息 > 默认发件人
(请填写贵公司的数据)
发件人:
公司名称 - 新闻简报(描述)
newsletter@company-name.org (电子邮件地址)回复至:
公司名称 - 市场部(描述)
marketing@company-name.org (电子邮件地址)
[保存设置]
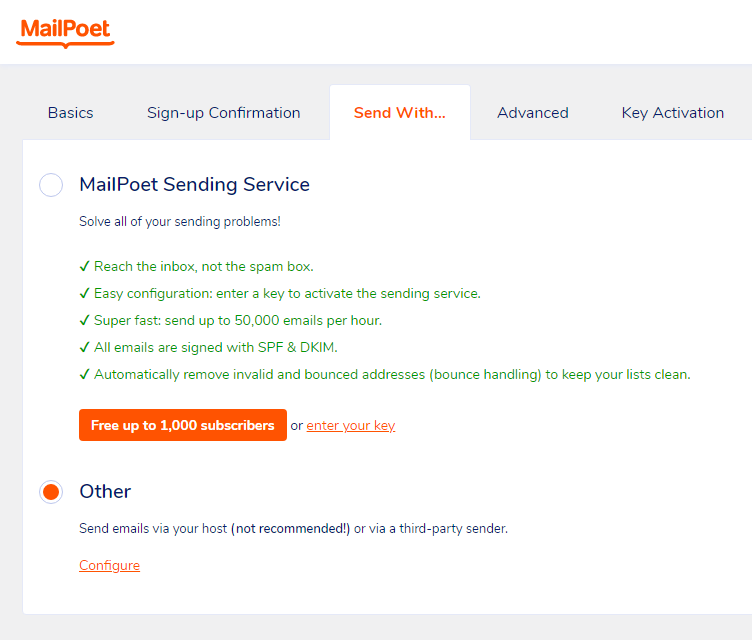
发送方式…
[x] 其他
通过您的主机(不推荐!)或通过第三方发件人发送电子邮件。
[配置]
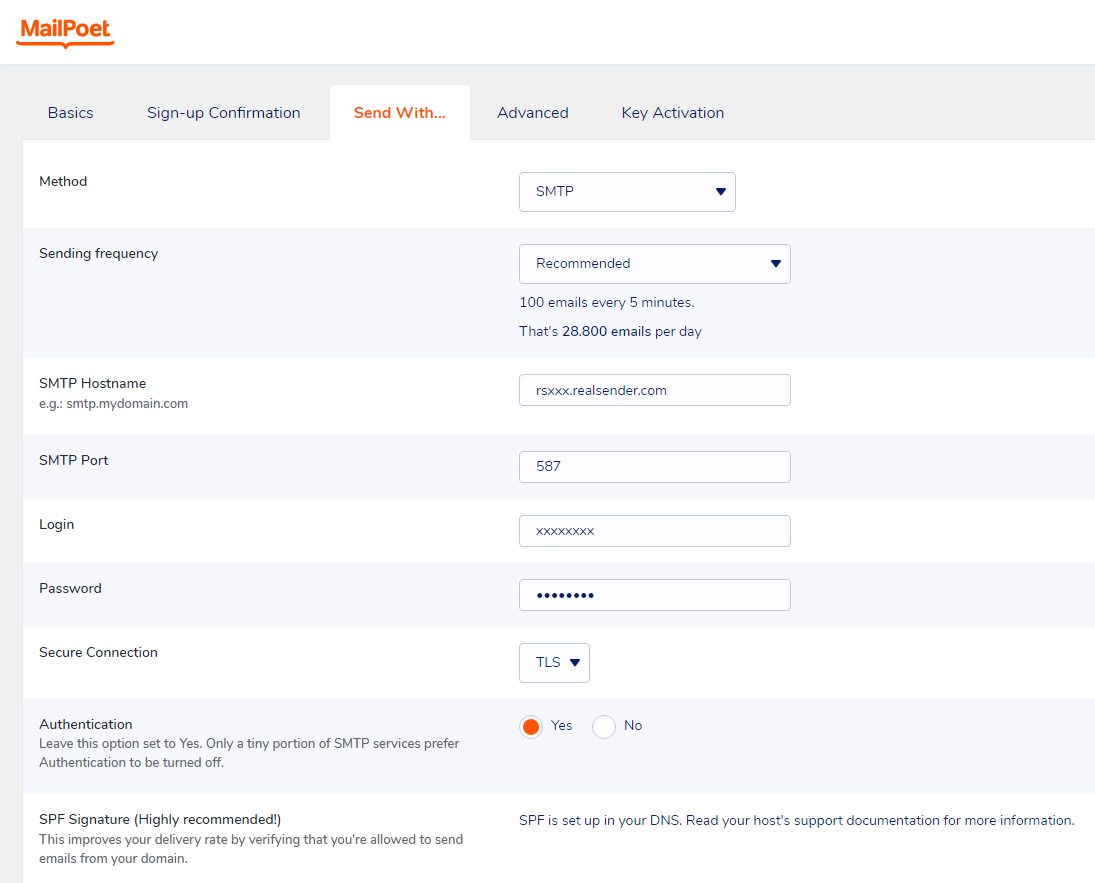
发送方式…
方法:SMTP
发送频率:建议
(每 5 分钟发送 100 封邮件,即每天 28,800 封邮件)SMTP主机名:rsxxx.realsender.com
SMTP端口:587
登录名:(我们发给你的那个)
密码:(我们发给你的那个)
安全连接:TLS
身份验证:[x] 是
[保存设置]
如需高级功能和支持,请在 Mailpoet 定价页面
选择“我只需要高级功能,不需要发送”选项。
这样,您就可以继续使用 RealSender,
并将其与 专门的电子邮件地址结合使用,以接收退信。
还需要安装“Bounce Handler Mailpoet”插件。.
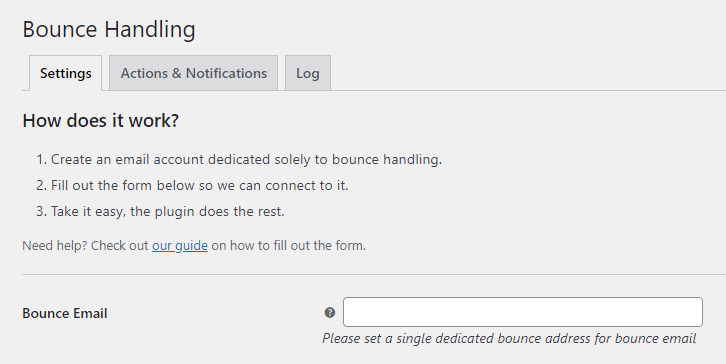
弹跳处理
退信:
请为退信设置一个专用的退信地址
WordPress
MailPoet > 设置
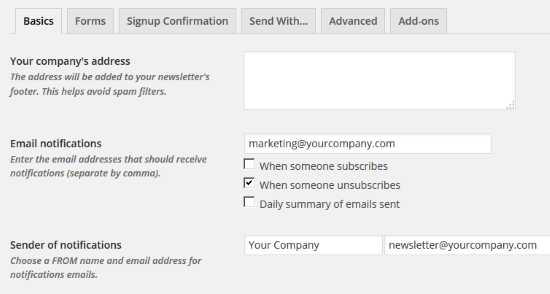
基础知识
电子邮件通知:
请填写正确的电子邮件地址通知发送者:
填写新闻简报的
“发件人”姓名和电子邮件地址
[保存设置]
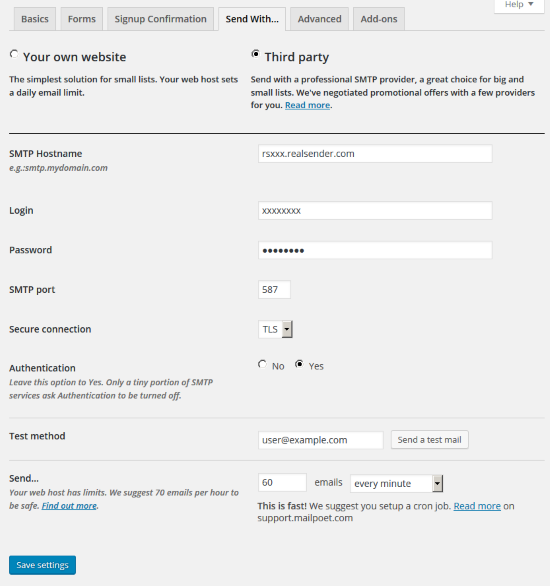
发送方式…
[x] 第三方
SMTP主机名:rsxxx.realsender.com
登录名:(我们发给你的那个)
密码:(我们发给你的那个)
SMTP端口:587
安全连接:TLS
身份验证:[x] 是
每分钟发送 60 封电子邮件
[保存设置]
WordPress > 插件
MailPress > 设置
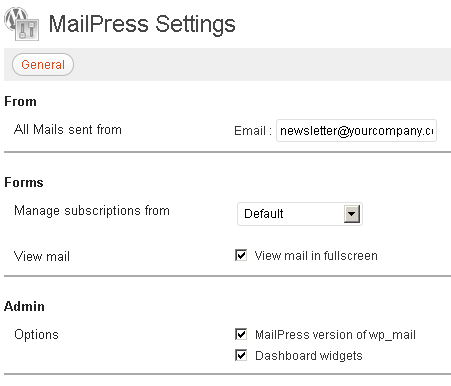
一般的
发件人 - 所有邮件均来自:
请填写发件人的电子邮件地址和姓名
如果是第一次设置 MailPress,
您必须按 [保存更改] 按钮
才能查看其他设置选项(SMTP、测试、日志)。
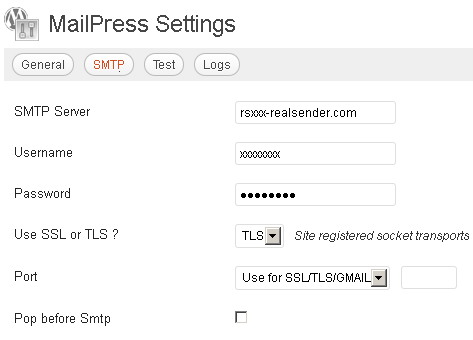
SMTP
SMTP 服务器:rsxxx.realsender.com
用户名:(我们发送给您的用户名)
密码:(我们发送给您的密码)使用 SSL 还是 TLS?TLS
端口:用于 SSL/TLS/Gmail
WordPress
设置 > 新闻简报
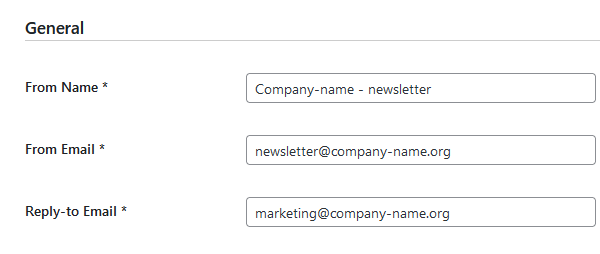
一般的
发件人姓名:
来自电子邮件:
回复邮件:
(请填写表格,提供贵公司的数据)
[保存更改]
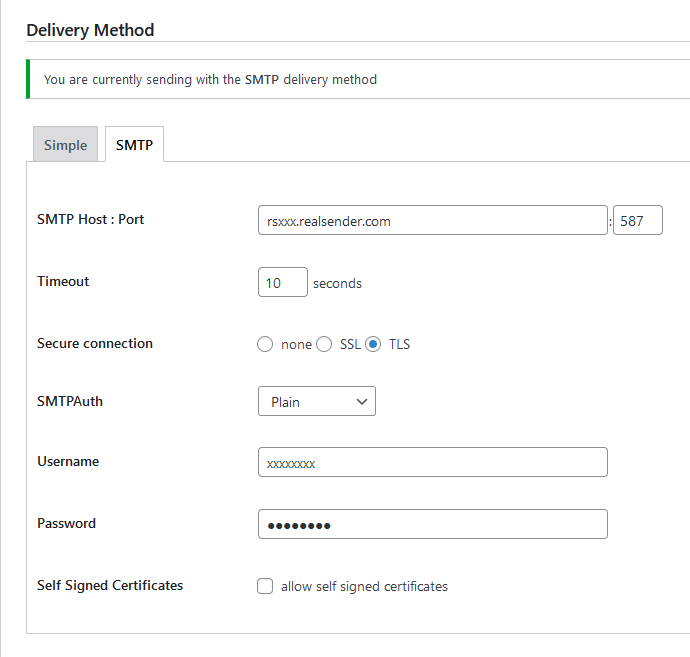
配送方式
[SMTP]
SMTP 主机:端口 rsxxx.realsender.com:587
超时时间:10 秒
安全连接:[x] TLS
SMTPAuth:明文
用户名:(我们发给你的那个)
密码:(我们发给你的那个)
[保存更改]
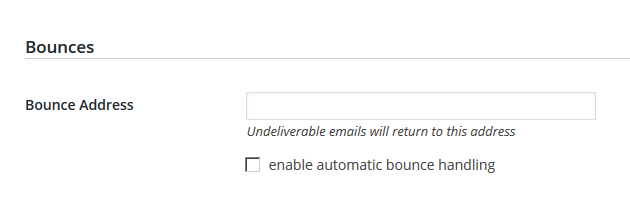
弹跳
退信地址:
无法送达的邮件将退回至此地址
务必为收件人提供轻松取消订阅邮件的方式。允许用户选择退出邮件可以提高邮件打开率、点击率和发送效率。重要提示:如果您每天发送超过 5,000 封邮件,您的营销邮件和订阅邮件必须支持一键取消订阅。——Gmail,《电子邮件发件人指南》,2024 年有关RFC 2369和RFC 8058中 List-Unsubscribe 标头的更多信息。
考虑到我们的大多数客户在发送的消息中没有使用 List-Unsubscribe: 标头,
我们决定仅当这些标头尚未存在时才自动将其添加到每条消息中。
取消订阅请求必须在两天内处理完毕。
您不得以任何其他方式提出取消订阅请求。
邮件将由 Gmail 和其他邮件服务商自动生成,
并发送到您提供给我们的邮箱地址(可以发送多个)。
或者,您可以通过网址 rsXXX-realsender.com/unsubs
查看过去七天内收到的所有退订请求,
格式为 JSON,如下示例所示:
{ "邮箱": "rsXXX", "id": "20241107T001800-0000", "发件人": "<john.doe@gmail.com> “, “到”: [ ”<abuse@rsXXX-realsender.com> " ], "subject": "RealSender :: rsXXX Nov-7 4A6NDqsl008203 :: 请取消订阅 ::", "date": "2024-11-07T00:18:00.938050657+01:00", "posix-millis": 1730935080938, "size": 4350, "seen": false },
反复向错误或不活跃的收件人发送邮件被视为“垃圾邮件发送者行为”。
近年来,越来越多的SMTP服务器因此被列入黑名单。
最明显的错误发生在
接收退信的“发件人/退信地址”邮箱已满或不存在时。
发送数千封邮件后,如果 20% 的邮件被退回,即使是大型收件箱也很容易在几分钟内被填满。
接收所有退回邮件而不阅读,这或许算是一个小问题。
你不断地向那些会被退回的地址发送邮件,而邮件中包含的错误信息根本无人问津。
这两种情况下,SMTP 服务器都会被列入黑名单。这样一来,
不仅邮件无法送达无效收件人,就连有效收件人也会收到垃圾邮件。
为了解决第一个问题,我们长期以来一直提供“新闻邮件邮箱”服务。分析退信则更加困难,需要一款性能卓越的工具。
我们选择了“Sisimai:邮件分析界面”,它以前被称为bounceHammer 4:一个错误邮件分析器。
是一个 开源软件,可以解析RFC5322退信并生成JSON格式的结构化数据。
要了解 Sisimai 解析的所有可能的错误代码,请查看“SMTP 现场手册”,
其中收集了主要电子邮件服务提供商的原始 SMTP 错误代码响应。
在 RealSender 中实现退信处理程序很简单。.
“退信处理程序”应用开始检查退信。
两个黑名单被激活:
硬退信黑名单包含所有导致永久性错误的电子邮件地址,例如“用户未知”或“主机无法访问”。每周硬退信日志可在以下网址查看: https://…hardbounces.email.weekly
软退信黑名单包含所有至少间隔一周产生过三次或三次以上临时错误(例如邮箱已满)的电子邮件地址。每周软退信日志可在以下网址查看: https://…softbounces.email.weekly
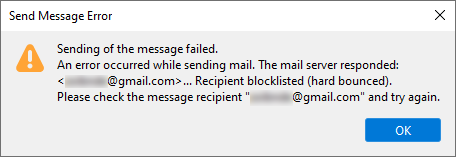
向被列入黑名单的收件人发送邮件会产生如下错误:
我们以网址的形式向您提供以下文件,这些网址受密码或 IP 地址保护:
https://…bounces.json
以 JSON 格式提供过去七天内收到的退信详情,例如:
{“feedbacktype”:“”,“addresser”:“info@circinemascuole.com”,“diagnostictype”:“SMTP”,“timezoneoffset”:“+0200”,“lhost”:“linp.arubabusiness.it”,“目的地”:“gmail.com”,“时间戳”:1635536166,“senderdomain”: “circinemascuole.com”,“deliverystatus”:“5.1.1”,“令牌”:“daad8f8fc89cef70e1406a9d2b38be6c35326e03”,“收件人”:“...@gmail.com”,“主题”:“Prenotazioni aperte_Giornata Internazionale dei Diritti” dell'Infanzia e dell'Adolescenza_Film FigLI DEL SOLE", "起源": "/home/rs109-bounce/Maildir/new/1635528969.21113_0.rsbox.realsender.com", "rhost": "gmail-smtp-in.l.google.com", "reason": "userunknown", "diagnosticcode": "550-5.1.1 您尝试联系的电子邮件帐户不存在。请仔细检查收件人的电子邮件地址,确认是否存在拼写错误或不必要的空格。了解更多信息,请访问 https://support.google.com/mail/?p=NoSuchUser z3si7494964ybg.507 - gsmtp 503 5.5.1 请先尝试联系收件人。z3si7494964ybg.507 - gsmtp", "messageid": "McuPi4DjtlyhvlSMVNB4wTXsUKQeIy6XwlKoAZuJ4@www.circuitocinemascuole.com", "listid": "", "action": "failed", "softbounce": 0, "replycode": "550", "catch": null, "alias": "", "smtpagent": "Sendmail", "smtpcommand": "DATA" },https://… hardbounces.json以 JSON 格式提供过去七天内收到的硬退信1的详细信息
https://… hardbounces.email过去七天内产生硬退信1的电子邮件地址列表
1 = 选择标准:软反弹 == 0
https://…softbounces.json以 JSON 格式提供过去七天内收到的2 次软退信的详细信息
https://…softbounces.email过去七天内产生软退信2的电子邮件地址列表
2 = 选择标准:软反弹 == 1
这些文件与自动屏蔽列表使用的文件相同:
https://…hardbouncesfull.email
列出了所有
至少间隔一周
https://…softbouncesfull.email列出了所有至少间隔一周产生三次或三次以上软退信的电子邮件地址。
要接收因发送新闻邮件和群发邮件而产生的退信,
您需要设置额外的邮箱(例如 bounce@…)
还 可以选择添加 一个邮箱来接收回复邮件(例如 news@…),
以便筛选邮件并自动回复最常见的请求。
因此,我们引入了两个与您的 RealSender 帐户匹配的邮箱:
bounce@email.youremaildomain.com -> bounce@rsXXX-realsender.com
news@email.youremaildomain.com -> news@rsXXX-realsender.com
解释:
使用与发件人地址域名不同的邮件发件人地址(也称为退信/退信路径/信封地址)会破坏 DMARC 身份验证。要使用“新闻邮件邮箱”,您需要设置发件人地址的子域名,例如,发件人地址为:offers@youremaildomain.com,子域名可以是:email.youremaildomain.com,CNAME 记录为 rsXXX-realsender.com,则邮件发件人地址变为:bounce@email.youremaildomain.com。建议的配置遵循代表客户发送符合 DMARC 标准的电子邮件的规则。
DMARC 允许您使用子域(例如 email.youremaildomain.com)发送经过身份验证的电子邮件,并且仍然能够在 From: 标头中使用顶级域(例如 From: offers@youremaildomain.com)。.
您的域名DNS无需进行任何其他设置。.
根据 RFC1912 第 2.4 节:CNAME 记录不允许与任何其他数据共存。换句话说,如果 email.youremaildomain.com 是 rsXXX-realsender.com 的别名,则不能同时拥有 email.youremaildomain.com 的 MX 记录、A 记录,甚至 TXT 记录。 邮箱已配置为可
在短时间内接收大量邮件,例如退信。
!!!请注意:邮件将在7天后自动删除!!!
要下载这些邮件,您需要将邮件客户端
或退信分析应用程序
为使用以下 POP3 服务器地址:pop.rsXXX-realsender.com。
用户名和密码可在网站的受限区域获取。
如果不存在,RealSender 会自动将 List-Unsubscribe 标头添加到您发送的消息中,如“轻松取消订阅”页面所述。
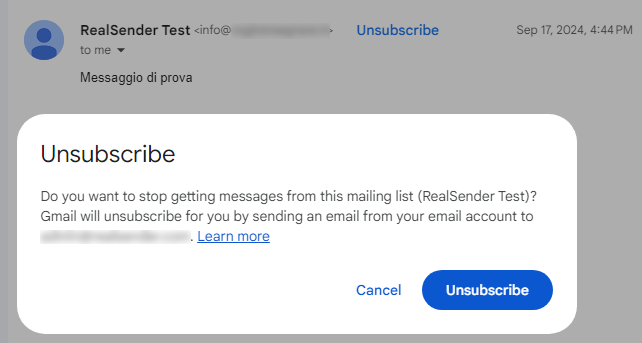
在收件人的即时通讯应用中,
点击“取消订阅”链接后,会出现一个确认请求:
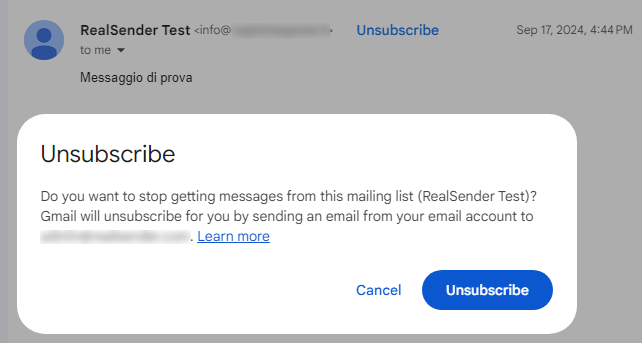
收到请求后,服务提供商向我们发送取消通知,
我们立即将其发送到客户指定的电子邮件地址(甚至可以发送多个),
主题为:“RealSender :: rsXXX MM-DD #EMAILID# :: 请取消订阅我 ::”。
“bouncehandler”应用程序会自动检查退订请求
,并阻止已请求不再接收未来电子邮件的收件人发送新电子邮件。
“退订”黑名单已激活:其中包含所有通过上述“列表-退订”功能请求退订的电子邮件地址。所有“退订”的每周日志可在以下网址查看: https://… unsubs.email.weekly
向黑名单上的收件人发送邮件会导致如下错误:
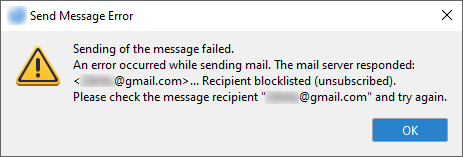
我们以网址的形式向您提供以下文件,这些网址受密码或 IP 地址保护:
https://…unsubs.json
以 JSON 格式提供过去七天内收到的退订请求详情,例如:
{ "邮箱": "rsXXX", "id": "20241121T181856-0088", "发件人": "Jonh Doe"<john.doe@bogusemail.net> “, “到”: [ ”<abuse@rsXXX-realsender.com> " ], "subject": "RealSender :: rsXXX Nov-1 4ALGbKtb016000 :: 请取消订阅 ::", "date": "2024-11-21T18:18:56.908809804+01:00", "posix-millis": 1732209536908, "size": 4057, "seen": false },https://…unsubs.email
列出过去七天内请求取消订阅的电子邮件地址
这与自动屏蔽列表使用的文件相同:
https://…unsubssfull.email
列出了所有请求取消订阅的电子邮件地址,按字母顺序排列
RealSender 的“copymail”应用程序允许您直接从电子邮件客户端向多达数千名收件人发送批量邮件。
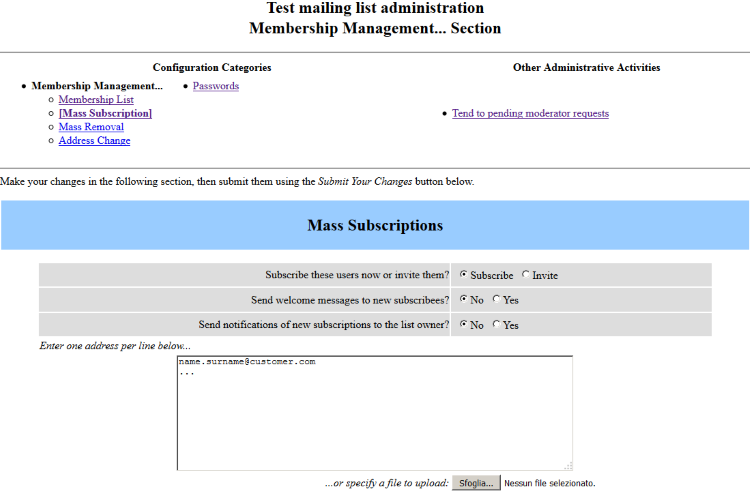
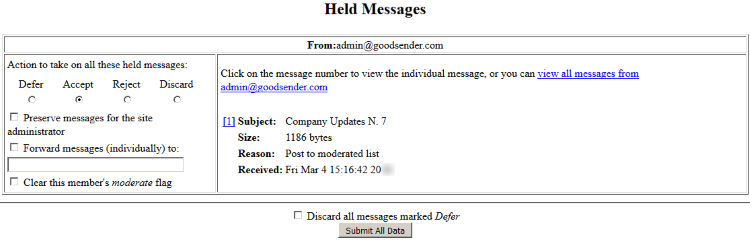
只需三步:
每个收件人都会收到如同仅发送给自己一样的消息,
发件人地址为你的电子邮件地址。
主要功能:
反复向错误/不活跃的收件人发送邮件属于“垃圾邮件发送者行为”。
RealSender 的“副本邮件”应用可以自动且透明地处理此操作。
收件人只会看到原始发件人,而原始发件人仍会继续收到收件人的回复。
电子邮件包含一个收件人不可见的邮件头,称为“Return-Path”。它允许将错误信息发送到另一个电子邮件地址。Copymail 会
自动填充此邮件头,其中包含一些重要信息,这些信息不仅允许收件人接收错误信息,还能帮助 Copymail 确定邮件是从哪个邮件列表发送的,以及哪个电子邮件地址导致了错误。
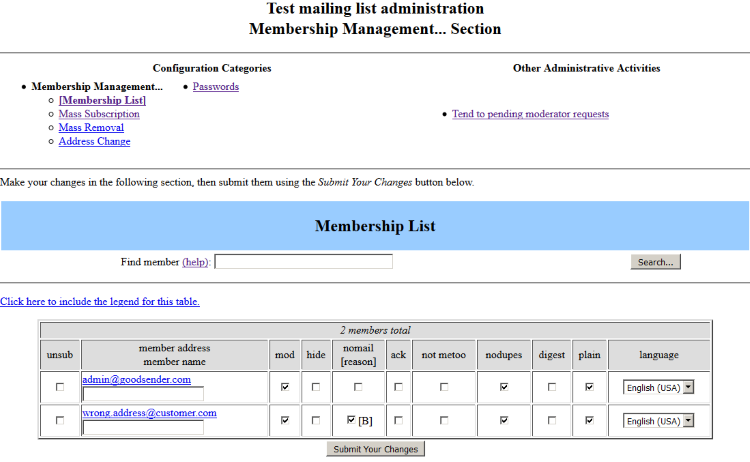
以下是从“test”列表发送给收件人“wrong.address@customer.com”的邮件中插入的标头示例: Return-Path:
该应用程序会识别 两种类型的错误:
硬退信 (状态码 5.XXX.XXX):电子邮件地址出现永久性错误,
例如“550 5.1.1 … 用户未知”或“5.1.2 … 主机未知”。
永久性错误表示您不应再向该收件人发送邮件。
软退信 (状态码 4.XXX.XXX):电子邮件地址出现临时性错误,
例如“452 4.2.2 … 邮箱已满”。
临时性错误表示您可以稍后重试发送。
以下是自动退信管理工作原理的简要说明:
三次硬退信(永久性错误,例如“用户未知”) 或 六次软退信(暂时性错误,例如“邮箱已满”)后,收件人将被阻止,并在订阅者列表的“nomail”列下添加一个勾号。
一旦收件人被屏蔽,系统会发送三条“您订阅的列表…已被禁用”的消息,然后才会将收件人从列表中删除。.
当收件人从列表中移除时,管理员会收到电子邮件通知。.
注意:每天只有一次错误会影响订阅者的分数,因此即使一天内收到十次退信,分数也只会增加一分。.
所有这些操作看起来都很简单,即使由操作员手动操作也能完成。
但这仅适用于数量非常少的情况,最多也就几百个收件人。
平均而言,约有20%的已发送邮件会被退回。
每发送1000封邮件,大约有200封会被退回,
如果没有自动化系统的帮助,这些退回邮件将难以管理。
1. 仅当订阅用户或用户事先同意时,方可使用无需人工干预的自动呼叫和通信系统(自动拨号机)、传真机或电子邮件进行直接营销。2. 尽管有第1款的规定,如果自然人或法人根据指令95/46/EC的规定,在销售产品或服务的过程中从客户处获取了用于发送电子邮件的电子联系方式,则该自然人或法人可将这些电子联系方式用于直接营销其自身类似的产品或服务,但前提是客户在被收集电子联系方式时以及每次收到信息时(如果客户最初未拒绝使用)均应有明确且易于理解的方式免费拒绝使用其电子联系方式。——摘自指令2002/58/EC第13条“未经请求的通信”这条规则虽然已经过时,但仍然被用作一项原则。简而言之:
除了法律后果之外,不遵守这些简单的规则实际上会导致被贴上“垃圾邮件发送者”的标签。由此造成的损害甚至可能导致你无法联系到那些希望收到你信息的收件人。.
RealSender 的“copymail”应用程序提供了一个链接,指向每个邮件列表的“选项”页面,
用户可以选择取消订阅,该链接可以添加到电子邮件中。以下是一个示例:
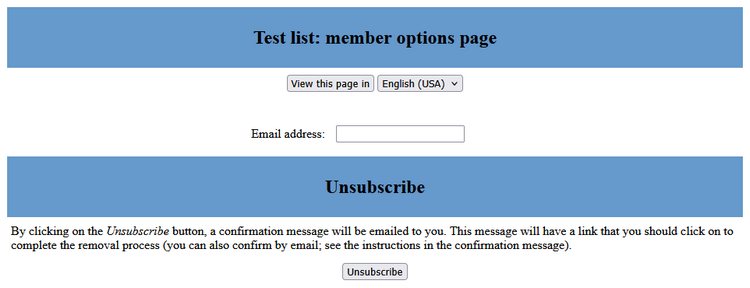
表格填写完毕后,收件人将收到一封电子邮件,
邀请其点击链接确认取消:
我们收到您要求从邮件列表中移除您的电子邮件地址的请求。要确认您是否要从该邮件列表中移除,请访问此网页:(退订确认的网址)对于通过“List-Unsubscribe: …”标头请求取消订阅的用户,系统会自动将相同的消息插入到发送的每封电子邮件中。
此标头允许 Gmail 等网络邮件应用程序直接在界面中激活“取消订阅”链接
,而无需用户在邮件中查找。
为了能够收到所有收件人自行取消订阅的通知,建议在列表的“常规选项”中启用向管理员电子邮件地址发送通知的功能:

该领域的研究主题:
未经身份验证发送电子邮件
使用您自己的子域名,例如:smtp.yourdomain.com
如何通过 API 发送电子邮件
如何通过电子邮件获取由网页表单或短信生成的 HTTP 请求的输出结果
创建简单的表单,通过电子邮件接收数据。
在电子邮件中插入预先填充的个性化链接,即可获得即时反馈
生成并发送一个字母/数字代码,用户在登录受保护系统时需要输入该代码。
这款基于流程的可视化开发工具将电子邮件与设备和在线服务集成在一起
简化电子通信的电子邮件代理服务器
有时,老旧的软件或非常简单的应用程序
无法像 RealSender 要求的那样发出安全身份验证。
解决方案是提供一个开放的端口,允许邮件通过 smtp 服务器,
仅检查连接的 ip 地址和发件人的电子邮件地址。
这样,您就可以在无需身份验证的情况下发送电子邮件,
但您始终可以在任何可能的情况下进行身份验证。
RealSender 的合作伙伴和大型组织
可以独立更新授权 IP 列表。
企业SMTP主机名在多个应用程序设置中使用。
更改它既容易出错又耗时。
RealSender 允许您定义子域名,例如:
smtp.youremaildomain.com我们会负责一切,包括
安全 SMTP 身份验证所需的 SSL 证书。
这样设置可以让您完全放心,
因为您知道 smtp 主机名完全由您控制。
您的 IT 人员无需记住它的配置位置,
因为不再需要更改它。
请注意:所需的特殊配置
会产生额外的年度费用
,具体费用将在报价阶段确定。
该领域的研究主题:
RealSender 允许您通过 API(应用程序编程接口)发送电子邮件。.
这样,您就可以直接从应用程序发送电子邮件,而无需通过 SMTP(简单邮件传输协议)。我们目前 仅支持 POST 请求。
服务器地址:
https://rsXXX-api.realsender.com/mail/send
必填/强制性参数:
| apiuser | 身份验证用户名 |
| apipass | 身份验证密码 |
| 从 | 发件人电子邮件地址 |
| 到 | 收件人电子邮件地址 |
| 主题 | 邮件主题 |
| 文本 | 纯文本格式的电子邮件正文 |
| html | 邮件正文(HTML格式) |
如果一切正常,消息将会发送,您将收到一个肯定的 JSON 响应:
{"success":true}
如果出现错误,您将看到类似这样的信息:
{"success":false,"errorMsgs":["请提供“subject”值。"]}
邮件内容必须使用UTF-8 国际字符集发送。为了测试,请在邮件主题中添加“€uro”并提交。如果字符集错误,您将收到以下 JSON 警告:
{"success":false,"errorMsgs":["'subject' 值未正确编码。它必须使用 UTF-8 编码。"]}
根据您是否填写了“text”和“html”字段中的一个或两个,消息将使用以下 “Content-Type”之一发送:
| 文本 | text/plain(纯文本) |
| html | text/html(仅限 html) |
| 文本+HTML | 多部分/替代(文本和 HTML) 电子邮件客户端设置将决定显示哪一部分。 |
非必需/可选参数:
| 来自姓名 | 发件人描述 |
| 命名 | 收件人描述 |
| 回复 | 接收回复的电子邮件地址 |
| 返回路径 | 用于接收退信的电子邮件地址 必须位于 RealSender 的授权发件人列表中。 |
| cc | 抄送电子邮件地址 |
| ccname | 碳副本描述 |
| 密送 | 密送副本电子邮件地址 |
| 密送名称 | 盲抄本描述 |
| 附 | 要附加的文件 - 可以在表单中多次出现 - 最大 3MB。 文件内容必须是 multipart /form-data 的一部分。对于 INPUT TYPE=FILE,必须使用 enctype=“multipart/form-data” 进行 HTTP POST 请求。 |
收件人、抄送和密送的值可以包含单个电子邮件地址,也可以包含以 逗号分隔的电子邮件地址列表。
!! 在 RealSender 中,每封电子邮件的收件人总数限制为 25 人(最多可增加到 100 人)。
服务器 的响应 采用 JSON(JavaScript 对象表示法)格式:
| 邮件已发送 | {"成功":true} |
| 邮件未发送 | {"success":false,"errorMsgs":["..."]} |
使用 PHP 的无 CURL POST 请求方法
<?php $url = 'https://rsXXX-api.realsender.com/mail/send'; $data = array('apiuser' =>'我们提供给您的', 'apipass' => '我们提供给您的', 'from' => 'sender@example.com', 'to' => 'recipient@example.com', 'subject' => '邮件主题', 'text' => '纯文本邮件正文', 'html' => 'HTML格式邮件正文'); // 即使您向 https:// 发送请求,也请使用键 'http'... $options = array( 'http' => array( 'header' => "Content-type: application/x-www-form-urlencoded\r\n", 'method' => 'POST', 'content' => http_build_query($data), ), ); $context = stream_context_create($options); $result = file_get_contents($url, false, $context); var_dump($result); ?>POST 请求
CURL 方法
curl -d 'apiuser=我们提供给您的用户名&apipass=我们提供给您的密码&from=sender@example.com&to=recipient@example.com&subject=邮件主题&text=纯文本格式的邮件正文&html=HTML格式的邮件正文'https://rsXXX-api.realsender.com/mail/send使用 PHP 的无 CURL 方式发送带有附件的 POST 请求(最多 5 个附件:attach1、attach2 等)
<?php require_once 'HTTP/Request2.php'; $config = array('use_brackets' =>false, ); $request = new HTTP_Request2('https://rsXXX-api.realsender.com/mail/send', HTTP_Request2::METHOD_POST, $config); $data = array('apiuser' => '我们提供给您的用户', 'apipass' => '我们提供给您的密码', 'from' => 'sender@example.com', 'to' => 'recipient@example.com', 'subject' => '邮件主题', 'text' => '纯文本格式的邮件正文', 'html' => 'HTML 格式的邮件正文'); foreach ($data as $k => $d) { $request->addPostParameter($k, $d); }; $request->addUpload('attach1', './sample.pdf', 'sample.pdf', 'application/pdf'); $request->addUpload('attach2', './sample.txt', 'sample.txt', 'text/plain'); $result = $request->send(); var_dump($result); ?>带有附件的 POST 请求
CURL 方法
curl -F 'apiuser=我们提供给您的用户名' \ -F 'apipass=我们提供给您的密码' \ -F 'from=sender@example.com' \ -F 'to=recipient@example.com' \ -F 'subject=邮件主题' \ -F 'text=纯文本格式邮件正文' \ -F 'html=HTML格式邮件正文' \ -F 'attach=@sample.pdf;type=application/pdf' \ -F 'attach=@sample.txt;type=text/plain' \ https://rsXXX-api.realsender.com/mail/send该领域的研究主题:
RealSender 让您可以轻松地通过电子邮件发送 HTTP 请求,例如网页表单内容。
这样,您就可以直接在邮箱中收到反馈表单的结果。
您无需进行任何特殊配置。
这些表单可以发布到任何 HTML 网页中,也可以直接添加到您的电子邮件中。
脚本地址:
<form action="https://rsXXX.realsender.com/script/form.pl" method="post" accept-charset="utf-8">
必填/强制参数(隐藏字段):
| 接受者 | 表单提交内容将发送到指定的电子邮件地址或“别名”; “真实”地址应在服务器级别进行配置。 |
| 必需的 | 这是用户提交表单前必须填写的字段列表。 我们建议仅检查“电子邮件”字段(内容和语法均已验证)。 其他检查通常通过 JavaScript 完成,我们可以提供示例。 |
| 重定向 | 表单提交成功后,用户将被重定向到此 URL。 |
| missing_fields_redirect | 如果任何“必填”字段为空,用户将被重定向到此处。 |
必填/强制参数(非隐藏字段):
| 电子邮件 | 它将成为邮件发送者的电子邮件地址。 |
| 如果电子邮件地址 正确 |
数据将发送给配置的接收方, 用户将被重定向到“重定向”URL。 |
| 如果电子邮件地址 缺失或语法错误 |
不会发送任何邮件, 用户将被重定向到“missing_fields_redirect”URL。 |
非必填/可选参数(隐藏字段):
| 主题 | 电子邮件的主题行 |
| 环境报告 | 一份用户环境变量列表,这些变量应包含在电子邮件中, 可用于记录用户的 IP 地址等信息,例如: value=“REMOTE_HOST,REMOTE_ADDR,HTTP_USER_AGENT” |
| 打印空白字段 | 如果此项设置为“1”,则留空的字段将包含在电子邮件中。 |
非必填/可选参数(非隐藏字段):
| 真实姓名 | 用户的全名将成为发件人电子邮件地址的一部分。 |
| 其他字段 | 您可以根据需要添加任意数量的字段,无需在服务器端进行任何设置。 |
表单提交将使用 UTF-8 国际字符集编码。
为了测试,请在任意字段中输入“€uro”,提交表单并查看您收到的电子邮件。
这是一个简单的HTML网页表单示例,
包含两个可选参数:“realname”(真实姓名)和“notes”(备注)。
<form action="https://rsXXX.realsender.com/script/form.pl" method="post" accept-charset="utf-8"><input type="hidden" name="recipient" value="email_address-or-alias" /><input type="hidden" name="required" value="email" /><input type="hidden" name="redirect" value="/form/thankyou.html" /><input type="hidden" name="missing_fields_redirect" value="/form/error.html" />姓名:<br /><input name="realname" /><br />电子邮件:<br /><input name="email" /><br />笔记:<br /><textarea cols="40" rows="2" name="notes"></textarea><br /><input type="submit" /></form>“重定向”和“missing_fields_redirect”着陆页可以部署在您的服务器上。
您可以根据需要添加任意数量的字段,无需在服务器端进行任何设置。
要直接在邮箱中接收短信,
Teltonika 路由器提供了“短信转发到 HTTP 配置”选项。
您可以在 Teltonika WebUI 中找到它:服务 > 移动工具 > 短信网关。
!!收件人的域名(yourdomain.com)必须预先获得 RealSender 的授权!!
数字值名称:电子邮件 方法:POST URL:https://rsXXX.realsender.com/script/sms.pl 消息值名称:消息 附加数据对 1:收件人 | name@yourdomain.com 附加数据对 2:主题 | 文本消息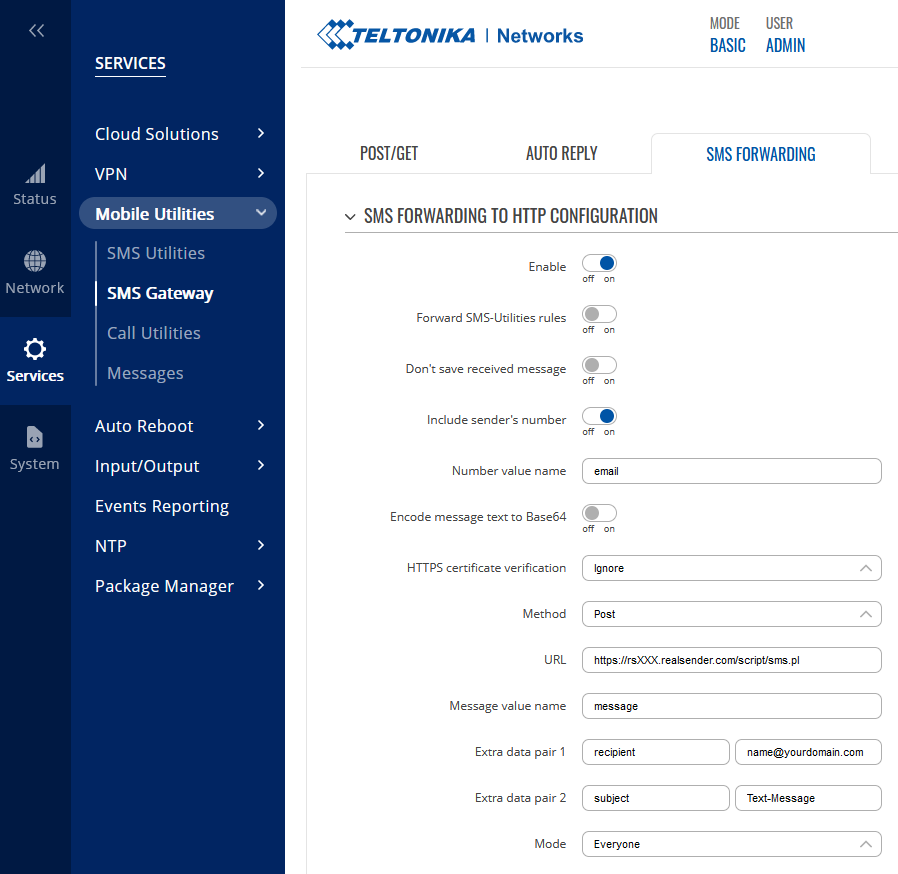
!! 使用 RealSender 需要 4G (LTE) 连接!
您可以在 Teltonika WebUI 中进行设置:网络 > 移动网络 > SIM 卡设置
网络类型:仅限 4G (LTE)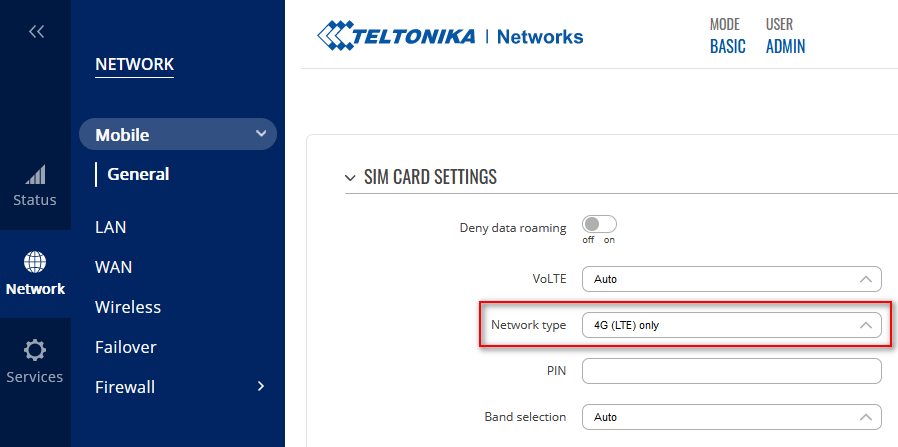
您可以将互联网网关设置为通过您的局域网。Teltonika
WebUI:网络 > 局域网 > 网络接口 > [编辑]
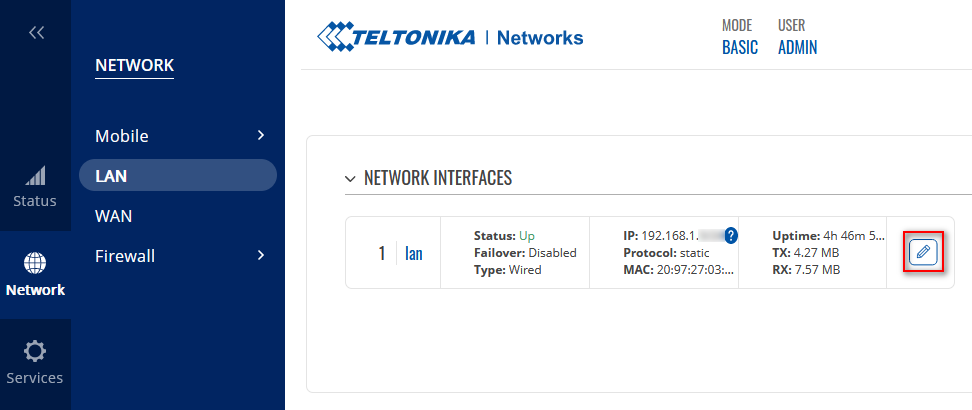
只需配置 IPv4 网关 和 DNS 服务器,
请参见以下示例(请根据您自己的参数进行修改):
接口:局域网 (LAN) ... IPv4 网关:192.168.1.1 DNS 服务器:8.8.8.8 !! 必填 !!可以通过几种方式禁用移动数据连接,请参阅: 禁用移动数据。
禁用移动数据后,短信功能仍然可用。
关闭移动数据最简单的方法是向该手机号码发送短信:您可以使用“status”命令以相同的方式检查更改:<router_password> mobileoff
<router_password> status
主题:短信 (+41790000000) 以下是收到的短信。该短信由 (+41790000000) 于 2023 年 6 月 26 日星期一 08:31:29 CEST 发送。--------------------------------------------------------------------------- 测试信息 ---------------------------------------------------------------------------
通过互联网接收清晰且结构化的信息可能很复杂。
它需要一个用户界面来填写信息,还需要一个服务器应用程序来发送数据。
RealSender 的“表单生成器”可让您创建简单且响应迅速的表单,
因此也可在小屏幕的平板电脑和智能手机上使用,
并将数据直接发送到您的电子邮件地址。
一些“拖放式”组件可以帮助您构建问题:
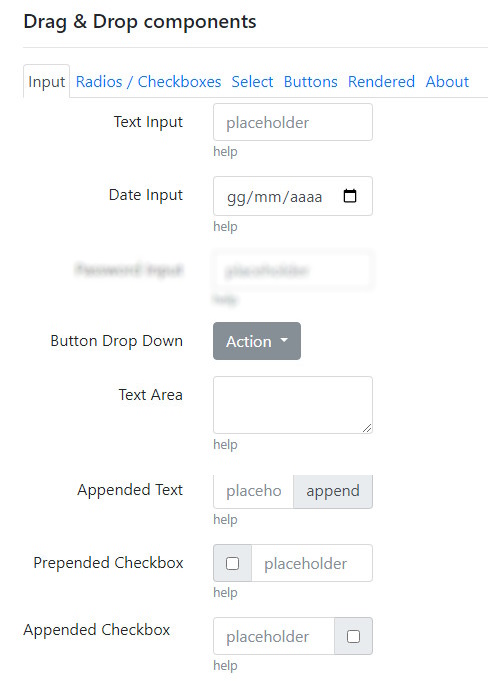
源代码可以下载,格式为可直接使用的“form.html”文件:
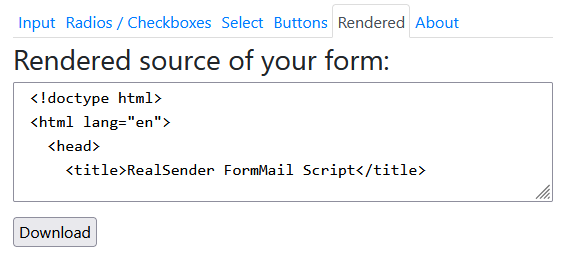
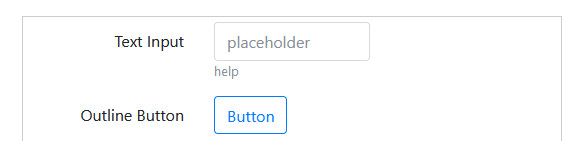
邮件已送达 RealSender 的“临时电子邮件”服务: inxbox.realsender.com
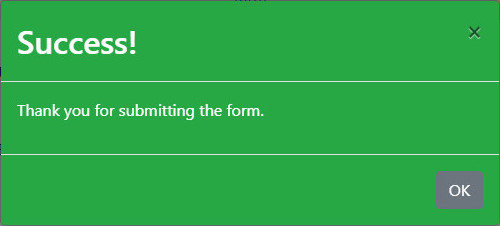
注意:在 form.html 文件中,可以更改三个参数:- recipient = 与收件人电子邮件关联的代码,用于防止滥用。电子邮件地址在发送脚本中已预先编码,保留“0”,邮件将发送到 RealSender 的“临时邮箱”。- email = 填写表单者的电子邮件地址(ID=email)。仅当表单中没有“email”字段时才使用。- subject = 电子邮件的主题。如果您想在线发布 HTML 文件,请申请免费试用。届时您将看到如下所示的精美确认弹窗。您输入的数据将直接发送到您的邮箱。
如需了解本月促销活动的更多信息,请点击此处:https://click.youremaildomain.com/s/flash.pl?promo=yes如果您想参加本次活动,请点击此处:https://click.youremaildomain.com/s/flash.pl?event=yes如需订购新产品,请点击此处:https://click.youremaildomain.com/s/flash.pl?newproduct=yes如果在链接末尾添加电子邮件地址(如下所示),
则会插入回复地址,回复邮件将发送到点击链接的人的邮箱:
&email=name@example.com要设置发送数据后显示的“目标页面”,
请在链接末尾添加“rdir”参数,如下所示:
&rdir=/ok或者,您也可以提供您的网站地址,例如:
&rdir=www.example.com/thankyou为防止您邮件中包含的链接
被视为“网络钓鱼攻击”,
必须配置发送域的子域,例如:
click.youremaildomain.com CNAME click.realsender.com通知接收者(可以不止一个)在脚本中设置。
您需要在配置阶段告知我们。
在以上示例中,通知会发送到
我们的临时邮箱,该邮箱地址可在以下网址找到:
https://inxbox.realsender.com/monitor
“用户代码”是用户登录受保护系统时输入的字母/数字代码。.
RealSender 的“用户代码密钥管理器”每小时自动生成一个唯一的用户代码,
并根据请求将其发送到关联的电子邮件地址。
只有预先授权的电子邮件地址才能申请用户代码。
用户代码的长度和复杂度在系统配置期间确定。
例如,以下是发送用户代码的电子邮件内容:
您的用户代码是:665407 !! 用户代码每小时 03:03 过期。与您的安全系统集成非常简单:
为了提高安全性,我们建议启用“fail2ban”保护,
该保护会在一定次数的登录尝试失败后阻止访客。
您可以通过激活 RealSender 试用帐户来体验其功能。除了发送电子邮件所需的数据外,您还会收到访问用户区域的说明。
例如,以下是包含访问 RealSender 用户区域和 Web 空间说明的电子邮件内容:
您的用户区域访问链接:https://username:usercode@rsXXX.realsender.com/reserved.area/ 您的网页空间访问链接:https://username:usercode@rsXXX.realsender.com/view/ !! 访问链接每小时 0:03 过期在这种情况下,用户代码用于受“基本身份验证”保护的基于 Web 的访问系统中。
“用户名”和“用户代码”参数都会自动填写,
从而确保用户获得简单快捷的访问体验。
如果您的系统不支持自动登录,
您可以将用户代码作为 PIN 码或访问码通过电子邮件发送
给用户,以便用户手动输入,例如:
您的安全示例链接 https://secure.example.com - 访问代码:000000
RealSender 的“emailconnect”应用程序是一个基于 Node-RED v5 的开源、基于流程的可视化开发工具,Node-RED v5 最初由 IBM 开发。
它用于将电子邮件与联网硬件设备、API 和在线服务集成。
它提供了一个基于 Web 浏览器的界面,您可以在其中拖放预定义的项目
,并将称为节点的模块化元素连接起来,从而构建自动化应用程序。
该应用内置了一些针对特定任务设计的流程,例如:
客户可以自行修改流程或独立开发自己的流程,
并通过集成的 RealSender 服务轻松发送电子邮件。
该系统托管于专用虚拟服务器(每位客户一台),运行
于持续更新、安全可靠的环境中。
服务受到持续监控,并在必要时自动重启。
Google 新闻是由 Google 开发和维护的新闻聚合服务。
它持续提供来自数千家出版商和杂志的文章链接。
该服务覆盖 60 多个国家/地区,并支持 35 多种语言。
谷歌新闻网站会自动生成一份来自其所在国家/地区主要在线报纸的新闻列表,并按相似内容进行分组,同时按主题和文章发布日期排序。新闻条目始终以简短摘要的形式发布。
emailconnect 应用的“Google 新闻提醒”流程
会提取 RSS 源,
并按所需的时间间隔,针对特定主题,向关联的收件人发送电子邮件通知:
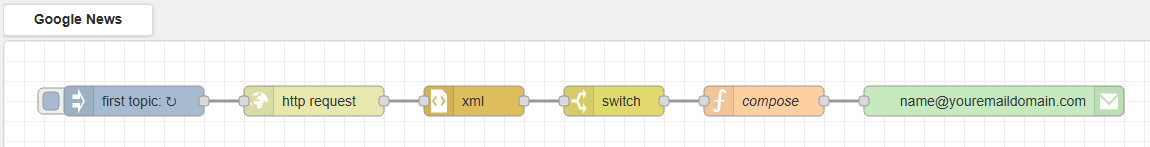
只需复制该流程,编辑第一个和最后一个节点,即可
针对不同主题向多个收件人发送多个警报。
如果过去 24 小时内没有新闻,则不会发送消息。
“第一个话题”左侧的按钮允许您手动强制执行。
SMTP 状态检查用于验证邮件服务器的可用性、安全性和功能。
它确保服务器接受 TCP 连接、正确进行身份验证并处理电子邮件。
该检查设置为每十分钟定期运行一次。
用户可以自行更改预设的间隔时间。
emailconnect 应用的“smtp 状态检查”流程
通过发送真实邮件来验证 SMTP 服务是否正常工作;
只有在出现故障时,系统才会发送警报邮件:
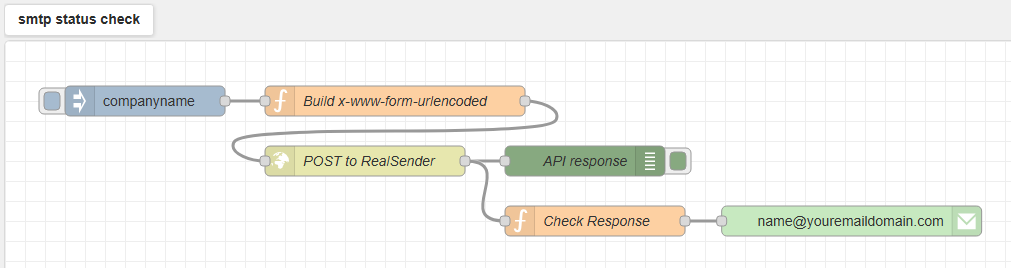
只需复制流程,编辑第一个和最后一个节点,即可向
所需的收件人发送针对不同 smtp 服务器的多个警报。
用户名和密码在系统级别以“环境变量”的形式设置,用户无法读取。
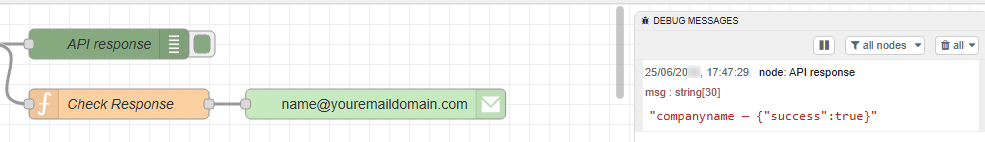
第一个“公司名称”节点左侧的按钮允许您手动强制执行
,并在屏幕右侧的调试区域中查看结果:
网站状态检查会验证您网站的可用性、SSL 安全性和功能。
它会监控您的网络服务器的运行情况、SSL 证书的有效性以及网页的响应情况。
该检查设置为每十分钟定期运行一次。
用户可以自行更改预设的间隔时间。
emailconnect 应用的“网站状态检查”流程
会向网站地址发送 HTTP 请求并分析响应;
只有在出现故障的情况下,系统才会发送警报邮件:
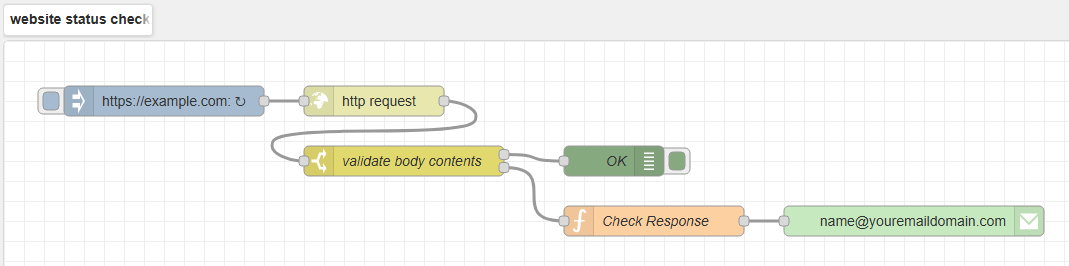
只需复制流程,编辑第一个和最后一个节点,即可
向所需的收件人发送针对不同网站的多个警报。
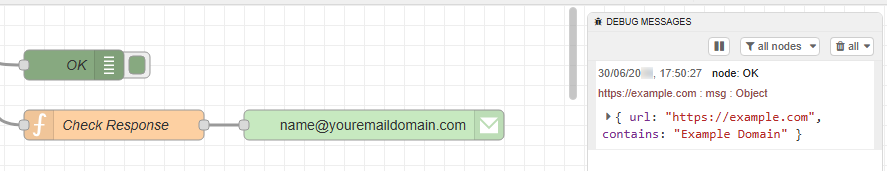
第一个https://example.com节点左侧的按钮允许您手动强制执行,并在屏幕右侧的调试区域中查看结果:
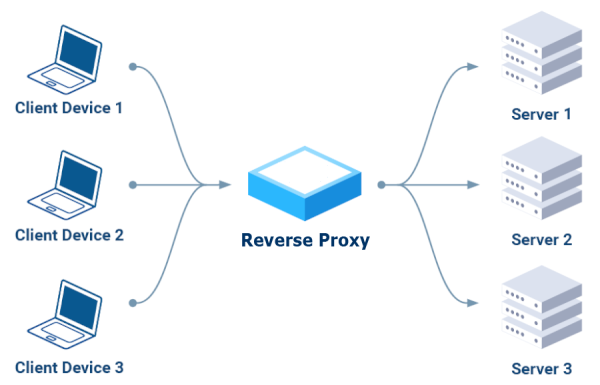
电子邮件代理服务器允许您:
主要特点:
提升SMTP服务器的安全性、性能和可扩展性
立即将您的整个 IT 基础架构连接到经过认证的电子邮件提供商
将电子邮件正文压缩成一行,并将电子邮件附件转换为链接。
向适用于 Android 和 iPhone 系统的 ntfy 应用发送通知
向移动设备发送电子邮件,通过电子邮件接收短信,并通过电子邮件回复短信。
主要优势:

认证电子邮件是一种能够证明邮件已发送和已送达,并提供可用于对抗第三方的收据的电子邮件。.
有三种操作模式,也可以组合使用,以实现通过认证电子邮件发送电子邮件的功能:
这些电子邮件消息会传输到另一个服务器,该服务器会使用客户的认证电子邮件 SMTP 服务(例如 Aruba、Legalmail、Register 等)进行身份验证。.
发件人将自动更改为客户的认证电子邮件地址。.
退回的邮件(例如,用户未知/邮箱已满)将发送到指定的发件人认证电子邮件地址。.
错误或失效的电子邮件地址必须手动更正或删除,以防止进一步发送,因为它们可能会触发收件人电子邮件收件箱中的垃圾邮件防护机制。.
“plainmail”应用程序会将您的电子邮件简化为一行文本,
使电子邮件附件消失,并改为发送链接:
只需在收件人的电子邮件域名后添加“.plain”,
他们就只会收到邮件主题:
收件人:email@example.com.plain 主题:您的简短消息,允许使用表情符号邮件中的其他内容和附件将被忽略,
取而代之的是以下消息:
<纯文本邮件>除主题行外,所有内容均已删除。.只需在邮件主题中输入“[A]”,然后添加附件即可。
“plainmail”应用会自动将其转换为链接。
链接中的域名可以是您希望使用的任何专用域名或子域名。
该文件将在六个月后删除。
ntfy(发音为“notify”)是一种“发布-订阅”通知服务,您向某个“主题”发送消息。运行 ntfy 应用并订阅了同一主题的智能手机或计算机将收到该消息的实时推送通知。.
这样一来,脚本、服务器或任何其他服务都可以生成即时警报,使用户无需进行复杂的配置即可接收通知。.
发布者:
您可以通过向特定地址发送电子邮件来发布有关某个主题的消息。例如,您可以向 topic@ntfy.youremaildomain.com。
消息内容与电子邮件主题一致。
只有 RealSender 用户才有权向此地址发送电子邮件。
订阅者:他们通过安装了ntfy应用程序并订阅了相关主题的智能手机或电脑接收通知。
主题:
可以将主题视为频道,每个频道都有独特的名称,并发布一系列事件。
您无需显式创建主题;只需选择一个名称即可。
主题名称是公开的,因此最好选择一个不易被猜到的名称。
邮件发送后,ntfy 服务器会接收到邮件并将其存储,供该主题的订阅者查看。
订阅者(通过 ntfy 应用)连接到该主题后,即可实时接收邮件。
这是一个“解耦系统”,发布商无需了解其订阅者,反之亦然。
这简化了发布商和订阅者的使用和管理。
只需在邮件主题中输入“[A]”,然后添加附件即可。
“plainmail”应用会自动将其转换为链接。
链接中的域名可以是您希望使用的任何专用域名或子域名。
该文件将在六个月后删除。
将您的电子邮件与移动设备连接起来,
最大限度地提高您的商务沟通机会,
而无需改变您的工作习惯:
推送通知是快速触达客户最有效的方式。
其打开率极高(高达 95%),回复率也极高(高达 45%)。——
数据来源: Gartner 2019 年短信
收件人:mobilenumber@text.yourdomain.com 主题:短信内容,允许使用表情符号(其他邮件内容和附件将被忽略)我们将为您提供一台预配置好适用于您移动运营商的工业路由器。.
短信的发送和接收必须通过所使用的运营商进行控制。
我们的系统每十分钟检查一次路由器是否响应(检查电源和互联网连接)。
为避免滥用,邮件必须通过 RealSender 发送,使用预先授权的发件人,
并采用 SPF 和 DKIM 的“严格”模式。了解更多关于 电子邮件身份验证的信息 - 高级功能。
短信回复将直接发送到您指定的邮箱,
并附有如下邮件:
主题:短信 (+41790000000) 以下是收到的短信。该短信由 (+41790000000) 于 2025 年 7 月 29 日星期一 10:57:00 CEST 发送。--------------------------------------------------------------------------- 测试信息 ---------------------------------------------------------------------------RealSender 的“plainmail”应用程序可让您直接从电子邮件发送短信。.
所以您可以使用您常用的电子邮件应用程序回复。
收件人地址已自动填充原始发件人编号:
收件人:mobilenumber@text.yourdomain.com 主题:回复内容(邮件正文及附件将被忽略)因此,电子邮件应用程序和移动设备之间的对话可以继续进行。.
只需在邮件主题中输入“[A]”,然后添加附件即可。
“plainmail”应用会自动将其转换为链接。
链接中的域名可以是您希望使用的任何专用域名或子域名。
该文件将在六个月后自动删除。
该领域的研究主题:
在 2006 年至 2009 年期间,我们分销
德国电子邮件营销平台超过十年,因此
我们深知 smtp 服务器信誉的重要性。
只有一种方法可以保证这一点:
为每个客户配备专用的 SMTP 服务器和专用的 IP 地址。
这是我们在可靠、持续监控的环境中提供创新解决方案的第一步。
我们的任务是: “让你的电子邮件更高效”。
我们每天都在为此努力。
让您完全掌控并了解外发邮件的情况,
以便收件人能够收到并信任您的邮件。
如有任何商业或技术问题:
电话:+41 61 5000365
短信:+41 79 6276163
我们的办公时间为周一至周五,上午 9:00 至下午 7:00(欧洲中部时间)。.
联系我们的方式:
增值税/欧盟增值税号:IT02457460125
 |
RealSender 是 一款专用的 SMTP 服务器, 每周最多可发送 10,000 封电子邮件 (通常用于一对一/交易电子邮件)。 |
 |
HighSender 是 一款电子邮件网关,可将邮件转发到多个专用 SMTP 服务器, 转发范围为 2 到 100 台服务器,并可自动平衡流量, 每周最多可发送 1,000,000 封电子邮件 (通常用于新闻通讯/群发邮件)。 |
标有“应用程序”的服务需额外付费, 请 联系我们 了解更多信息。 |
完全免费,无任何义务的试用期,
购买后90天退款保证
地址 |
使用量(GB) |
(€ 仅适用于欧盟地区) |
发送邮件数量 |
|
|---|---|---|---|---|
| RealSender 100x3 | 100 | 9 | 990 $/€ | 最多 30,000 |
| RealSender 50x2 | 50 | 6 | 590 $/€ | 最多 20,000 |
| RealSender 25 | 25 | 3 | 390 $/€ | 最多可达 10,000 |
| RealSender 10 | 10 | 2 | 240 $/€ | 最多 4,000 |
| RealSender 5 | 5 | 0.5 | 190 $/€ | 最多 1,000 |
如果遇到投递问题,每周限额可能会降低。
您是否需要更多发件人邮箱地址或增加流量?请 联系我们。
x3 = 消息将通过位于两个不同数据中心的三台专用 SMTP 服务器发送:
如果其中一台服务器停止工作或无法访问,其余两台服务器将继续转发您的消息。
x2 = 消息将通过位于不同数据中心的两台专用 SMTP 服务器发送:
如果其中一台服务器停止工作或无法访问,另一台服务器将继续转发您的消息。
每周发送约 10,000 封 100 KB 的电子邮件(发件人地址和每周流量均为 1GB) ,会产生约 1GB 的流量。我们设有 20% 的容差上限。如果超出上限,我们将联系您进行升级。
RealSender 对垃圾邮件(未经请求的电子邮件广告)采取零容忍态度。
发送未经请求的商业电子邮件、违禁广告
或其他骚扰性或非法邮件的客户,
其账户将被立即终止,且不予退款。
完全免费,无任何义务的试用期,
购买后90天退款保证
地址 |
使用量(GB) |
发送邮件数量 |
||
|---|---|---|---|---|
| HighSender 4 | 纳. | 8 | 请联系我们获取报价 | 最多可达 40,000 |
| HighSender 3 | 纳. | 6 | 请联系我们获取报价 | 最多 30,000 |
| HighSender 2 | 纳. | 4 | 请联系我们获取报价 | 最多 20,000 |
如果遇到配送问题,每周限额可能会降低。
您需要更高的每周限额吗?请 联系我们。
每周发送约 10,000 封 100 KB 的电子邮件会产生 1 GB 的流量。
我们设定了 20% 的容差上限。
如果超出上限,我们会联系您进行升级。
通常只使用一个“发件人邮箱地址”,如有需要请联系我们获取更多地址。
RealSender 对垃圾邮件(未经请求的电子邮件广告)采取零容忍态度。
发送未经请求的商业电子邮件、违禁广告
或其他骚扰性或非法邮件的客户,
其账户将被立即终止,且不予退款。
RealSender 对垃圾邮件(未经请求的电子邮件广告)采取零容忍态度。发送未经请求的商业电子邮件、违禁广告或其他骚扰性或非法邮件的客户,其账户将被立即终止,且不予退款。重复向错误收件人发送邮件以及违反每周发送限制均被视为“垃圾邮件发送者行为”。.
每个 RealSender 账户的“发件人地址”必须属于同一公司注册的一个或多个域名。每个服务器每周最多可发送 10,000 封电子邮件。每封电子邮件的收件人数量限制为 100 人。RealSender 服务仅供企业使用:必须提供完整的邮寄地址和税务识别号。.
RealSender 仅负责邮件转发,并不对邮件内容进行法律、事实或其他方面的审核。此外,RealSender 对其转发邮件的内容不承担任何责任。.
客户同意就其账户的任何使用行为向 RealSender 作出赔偿,并使其免受任何责任。此外,客户同意就因客户违反服务协议或客户对其他方造成的直接或间接损害而引起的任何索赔和费用(包括合理的律师费)向 RealSender 作出赔偿,并使 RealSender 免受损害。.
客户明确同意,使用RealSender服务的风险完全由客户自行承担。RealSender及其信息提供商、许可方、员工或代理均不保证服务不中断或无错误;RealSender及其信息提供商、许可方、员工或代理亦不对使用该服务所获得的结果作出任何保证。该服务按“现状”提供,不提供任何形式的明示或默示保证,包括但不限于所有权保证、适销性保证、特定用途适用性保证或其他保证,但本服务协议适用法律所默示且无法排除、限制或修改的保证除外。RealSender及参与创建、制作或交付该服务的任何其他方均不对因使用该服务或无法使用该服务或因违反任何保证而引起的任何直接、间接、附带、特殊或后果性损害承担责任。客户明确承认,本段规定也适用于所有第三方内容以及通过该服务提供的任何其他内容。.
RealSender 可以书面、传真或电子邮件形式通知客户,并可自行决定修改本服务协议或价格,且无需事先通知即可终止或修改服务的任何或所有方面。.
RealSender 和 Inxbox 是欧盟的注册商标。.
我们会为每位客户准备、调优并保持全天候运行的专用 SMTP 服务器。
这种方式的成本极低,这是共享 SMTP 环境所无法比拟的。
虽然保障很少,但对使用者而言风险很高。
我们无法控制所发送邮件的内容,这些内容可能会导致邮件被送至垃圾邮件/广告邮件文件夹。.
某些免费邮箱服务商默认会将来自未知发件人的邮件放入垃圾邮件文件夹。
他们的反垃圾邮件系统会学习用户对收到的邮件的处理方式。
如果收件人将收到的邮件标记为“非垃圾邮件”,系统就会识别出这些邮件是有效的
,并将其放入“收件箱”而不是“垃圾邮件”文件夹。
此外,发件人必须位于收件人的通讯录中,或者之前与收件人有过邮件往来。
我们的技术人员将协助您识别这些情况,并实施有效的邮件投递策略。
RealSender 只是代表客户发送电子邮件,并不监控或存档邮件内容。.
我们会保留过去 7 天的日志以及与流量相关的统计数据,客户可以按照此处所述的方式查看这些数据:
日志和交付
统计数据
使用本服务须遵守我们的 服务条款。
如果出现滥用行为,我们会迅速采取行动,这要归功于黑名单上的自动监控系统。.
我们所有服务器的主页上都公布了用于举报客户发送的未经请求的广告电子邮件的电子邮件地址:[abuse@realsender.com] (mailto: abuse@realsender.com)
您可以通过填写此表格联系数据保护官。
闭环营销
是指利用客户数据来支持营销活动并提高销售业绩的过程。
域名密钥识别邮件 (DKIM)
是一种电子邮件身份验证协议,它允许发件人使用公钥加密技术对发送的电子邮件进行签名,以便收件人验证。DKIM 规范基于之前的域名密钥和识别互联网邮件协议。DKIM 的定义见 IETF RFC 4871。Gmail 和其他大型企业已经开始采用 DKIM 标准,以彻底消除互联网邮件中的网络钓鱼和欺骗行为。
电子邮件身份验证技术用于验证电子邮件是否来自其声称的发送域名 [2]。确保电子邮件的真实身份已成为阻止垃圾邮件、伪造、欺诈乃至更严重犯罪的重要第一步。 [3]
互联网工程任务组(IETF)
是一个大型的国际性开放社区,成员包括网络设计师、运营商、供应商和研究人员,他们致力于互联网架构的演进和互联网的平稳运行。任何感兴趣的人士均可加入。IETF 的目标是让互联网运行得更好。
邮件传输代理 (MTA) 是
指任何运行 SMTP 路由软件的系统,它可以接收邮件、处理邮件、在 DNS(或其他路由表)中查找目标信息,并将邮件发送到预期的接收系统。MTA 通常是服务器应用程序,例如 Sendmail、Microsoft Exchange、Postfix、Lotus Domino、qmail、PowerMTA 等。
安全 SMTP
扩展,用于 SMTP 服务,允许 SMTP 服务器和客户端使用 TLS(传输层安全协议)在互联网上提供私密、经过身份验证的通信。 [1]
发件人策略框架 (SPF)
是一种基于路径的电子邮件身份验证协议,它允许电子邮件接收者通过评估发件人出站邮件传输代理 (MTA) 的 IP 地址来确定发件人是否有权使用邮件头中的域名。评估依据是发件人在 DNS TXT 记录中发布的信息。SPF 的定义见 IETF RFC 4408。
简单邮件传输协议 (SMTP)
是一种互联网标准,用于通过互联网协议 (IP) 网络传输电子邮件。SMTP 最初由 Jonathan Postel 在 IETF RFC 821 (1982) 中定义,并由 IETF RFC 5321 (2008) 进行了最后一次更新,其中包含了扩展 SMTP (ESMTP) 的附加功能,是目前广泛使用的协议。SMTP 专用于外发邮件传输,并使用端口 25。
传输层安全
协议 (TLS) 提供互联网通信安全保障。该协议允许客户端/服务器应用程序以一种旨在防止窃听、篡改或消息伪造的方式进行通信。TLS 是 IETF 标准跟踪协议,最近一次更新是在 RFC 5246 中。
[1] RFC 3207 - 基于传输层安全协议的安全 SMTP 的 SMTP 服务扩展
[2] 2008 年 OTA 电子邮件身份验证现状报告
[3] David MacQuigg 的电子邮件身份验证
该领域的研究主题:
该领域的研究主题:
发件人政策框架简介
发送电子邮件以验证您的电子邮件 SPF 设置
DomainKeys 已识别邮件介绍
发送电子邮件以验证您的电子邮件 DKIM 设置

SPF 是发件人策略框架 (Sender Policy Framework) 的缩写,
它是一种电子邮件身份验证标准,允许您声明哪些 SMTP 服务器有权为您的域发送电子邮件。
它允许您确认发件人地址及其与发送邮件的服务器之间的关系。
如果电子邮件使用您的发件人域名发送,收件人可以识别邮件是否来自您认可的 SMTP 服务器。
建议进行配置,因为如果完全不设置 SPF,一些收件人可能会拒绝您的邮件。.
有两种不同的方法:
“软性”设置可以减少甚至避免收件人拒收邮件的情况。
“硬性”设置则会导致部分邮件被拒收,例如服务器未声明 ,或者 邮件被重定向或通过邮件列表发送时。
“硬性”设置使目标邮件服务器有更大的自主权来决定是否接受邮件,这是我们建议的方法。.
SPF 设置需要确切地知道您使用哪些服务器来发送电子邮件。.
使用 RealSender 时,您的域名(example.com)的 TXT 记录应包含字符串
a:example.realsender.com ,并且看起来像这样:
example.com TXT "v=spf1 a:example.realsender.com ~all" 使用 HighSender 时,您的域名(例如 example.com)的 TXT 记录应包含字符串
include:spf.realsender.com ,并且看起来像这样:
example.com TXT "v=spf1 include:spf.realsender.com ~all" 这些工具将帮助您验证配置:
www.kitterman.com/spf/validate.html *
检索指定域名的 SPF 记录并确定该记录是否有效;
在线 SPF 检查
验证您的电子邮件 SPF 设置;发送电子邮件
* = 外部网站链接,将在新页面中打开
即使所有设置都正确,
如果电子邮件已被重定向(转发)或通过邮件列表发送,消息验证仍可能失败。
在这种情况下,为了保持电子邮件身份验证的一致性,
请将 DKIM 签名域配置为与发件人的“发件人”地址一致。
参见: 电子邮件身份验证高级设置 » <dkim> alignment for dmarc。

spf@tester.realsender.comhttps://tester.realsender.com/spf如果邮件未正确验证,RealSender SPF 在线检查将添加主题前缀:
!! spf-fail !! SMTP 服务器未列入授权服务器名单,邮件应被拒绝或丢弃 !! spf-softfail !! SMTP 服务器未列入授权服务器名单,但此情况应视为“软失败” !! spf-neutral !! SPF 记录明确指出无法验证邮件的有效性 !! spf-none !! 发件人域不包含任何用于验证邮件的信息 有时,在领域级别记录的信息并不正确/难以理解。.
!! spf-permerror !! 发生永久性错误(例如,SPF 记录格式错误) !! spf-temperror !! 发生临时性错误SPF 检查针对的是邮件头中隐藏的“Mail-From”电子邮件地址。
只有“From”电子邮件地址是可见的。如果它们的根域名不同,则会显示以下警告:
!! spf-diff !! “Mail-From” 和 “From” 根域不同如果邮件同时通过了 SPF 检查 和 DMARC(宽松对齐)的 SPF 对齐检查,您将获得:
|确定| 您的电子邮件通过了 SPF 检查和 SPF 对齐检查如果只有 SPF 或 DKIM 之一通过了 DMARC(宽松对齐)的对齐检查,则
该消息仍被视为“OK”(可信),并在开头添加 ~(波浪号)符号:
|~OK| 您的电子邮件通过了 SPF 检查(未通过对齐检查)和 DKIM 对齐检查
DKIM 是 DomainKeys Identified Mail 的缩写,是一种电子邮件身份验证标准,
旨在保证电子邮件(包括附件)自“签名”附加以来未被修改。
它通过在每封外发邮件中添加与域名关联的数字签名来实现这一点。.
使用两个密钥:一个“公钥”和一个“私钥”:
在发送消息时,SMTP 服务器会根据电子邮件消息内容和私钥生成“加密哈希签名”。.
接收系统可以验证电子邮件标头中的签名,将其与电子邮件内容和发件人的“公钥”进行比较。.
DKIM 签名不会立即对最终用户可见,它们由电子邮件基础设施添加和验证。.
RealSender SMTP 服务器使用 DKIM 签名对所有外发电子邮件进行签名。.
RealSender 最初使用连接到 smtp 服务器的自有域对所有外发邮件进行签名,
用户/管理员端无需进行任何设置。
要获得“dkim 域与 dmarc 的对齐”,
消息必须使用与发件人相同的域进行签名。
使用 RealSender 时,您应该
在域名(例如 example.com)的 DNS 设置中添加两条 CNAME 记录,如下所示:
key1._domainkey.example.com CNAME key1._domainkey.yourcompany.realsender.com key2._domainkey.example.com CNAME key2._domainkey.yourcompany.realsender.com此工具将帮助您验证配置:
toolbox.googleapps.com *
* = 外部网站链接,将在新页面中打开
经过 DKIM 加密的消息无法修改,但任何人都可以阅读。.
未通过验证的签名邮件通常会被拒绝。
如果邮件从发件人到收件人的传输过程中没有被修改,则不应该发生这种情况。
我们遇到过一些罕见的情况,都与行长度有关(行长度必须不超过 990 个字符)。
有些应用程序会将所有内容放在一行中发送,或者在 HTML 中传输非常长的行。
在这种情况下,DKIM 签名会被损坏,导致“dkim=fail”的检查结果。

dkim@tester.realsender.comhttps://tester.realsender.com/dkim如果邮件签名不正确,RealSender DKIM 在线检查会添加主题前缀:
!! dkim-none !! 未找到 DKIM-Signature 标头(有效或无效) !! dkim-fail !! 找到有效的 DKIM-Signature 标头,但签名不包含消息的正确值 有时无法执行检查:
!! dkim-invalid !! 签名本身或公钥记录存在问题。即签名无法处理。!! dkim-temperror !! 发现一些错误,可能是暂时性的,例如暂时无法检索公钥。如果邮件使用了不同的域名进行签名,邮件主题中会添加“diff”警告。
如果发件人通过了 SPF 检查和 SPF 对齐(针对 DMARC),则不会显示此警告。
!! dkim-diff !! 此邮件未由发件人域签名如果邮件同时通过了 DKIM 检查 和 DMARC(宽松对齐)的 DKIM 对齐检查,您将得到:
|确定| 您的电子邮件已通过 DKIM 检查和 DKIM 对齐检查如果只有 DKIM 或 SPF 中的一个通过了 DMARC(宽松对齐)的对齐检查,则
该消息仍被视为“OK”(可信),并在开头添加 ~(波浪号)符号:
|~OK| 您的电子邮件通过了 DKIM 检查(未通过对齐检查)和 SPF 对齐检查该领域的研究主题:
SPF 域不一致可能会导致 DMARC 检查失败。
DKIM 域不一致可能会导致 DMARC 检查失败。
基于域的消息认证、报告和一致性
在线收集 RUA 消息并生成每日 DMARC 报告

DMARC 是一种电子邮件身份验证标准,旨在打击伪造的域名邮件。
为了实现域名对齐,它要求:
当发件人使用 SPF 和/或 DKIM 验证其电子邮件时,至少有一个域必须与发件人域一致。要在 SPF(发件人策略框架)中实现这一点,您需要处理两个域:
DMARC 允许两种 SPF 对齐方式:宽松对齐和严格对齐。
如果您未指定严格对齐,则默认使用宽松对齐。
采用宽松的域名对齐方式,只需邮件发件人地址的根域名与发件人地址的根域名匹配即可。
宽松的域名对齐方式允许使用任何子域名,并且仍然满足域名对齐的要求。
例子:
如果您的邮件发件人域名是 mail.abc.com,而您的发件人域名是 abc.com,则
您的电子邮件将通过 SPF 对齐(根域名“abc.com”匹配)。
如果您的 Mail-From 域名是 abc.mail.com,而您的 From 域名是 abc.com,则
您的电子邮件将无法通过 SPF 对齐(根域名“mail.com”和“abc.com”不匹配)。
严格对齐时,邮件发件人地址的域名必须与发件人地址的域名完全匹配。.
例子:
如果您的邮件发件人域名是 mail.abc.com,并且您的发件人域名也是 mail.abc.com,则
您的电子邮件将通过 SPF 对齐(域名“mail.abc.com”匹配)。
如果您的邮件发件人域名是 mail.abc.com,而您的发件人域名是 abc.com,则
您的电子邮件将无法通过 SPF 对齐(域名“mail.abc.com”和“abc.com”不匹配)。

DMARC 是一种电子邮件身份验证标准,旨在打击伪造的域名邮件。
关于域名对齐,它要求:
当发件人使用 SPF 和/或 DKIM 验证其电子邮件时,至少有一个域必须与发件人域一致。要将其纳入 DKIM(域名密钥识别邮件)中,
DKIM 签名域(DKIM-Signature: d=…)必须与发件人域匹配。
DMARC 允许两种 DKIM 对齐方式:宽松对齐和严格对齐。
如果您未指定严格对齐方式,则默认使用宽松对齐方式。
采用宽松的域名对齐方式,只需 DKIM 签名域的根域与发送邮件的 From 域匹配即可。
宽松的域名对齐方式允许使用任何子域,并且仍然满足域名对齐要求。
例子:
如果您的 DKIM 签名域是 mail.abc.com,并且您的发件人域是 abc.com,则
您的电子邮件将通过 DKIM 验证(根域“abc.com”匹配)。
如果您的 DKIM 签名是 abc.mail.com,而您的发件人域名是 abc.com,则
您的电子邮件将无法通过 DKIM 验证(根域名“mail.com”和“abc.com”不匹配)。
严格对齐时,DKIM 签名域必须与发送方地址的域完全匹配。.
例子:
如果您的 DKIM 签名域是 mail.abc.com,并且您的发件人域也是 mail.abc.com,则
您的电子邮件将通过 DKIM 验证(域“mail.abc.com”匹配)。
如果您的 DKIM 签名域是 mail.abc.com,而您的发件人域是 abc.com,则
您的电子邮件将无法通过 DKIM 验证(域名“mail.abc.com”和“abc.com”不匹配)。

DMARC 的全称是:基于域的消息认证、报告和一致性。
它是一种电子邮件认证标准,旨在打击伪造的域邮件。
发件人:
接收器:
对于某些邮箱服务商而言,DMARC 会对邮件送达率产生显著影响,请参阅:
2020 年 DMARC 如何与 Google Mail 和 Office 365 配合使用 *
“Office 365 通常能够响应 SPF 和 DKIM 身份验证。
要想获得稳定的送达率,确保邮件顺利送达收件箱,唯一的方法是将它们与 DMARC 关联起来。”
* = 外部网站链接,将在新页面中打开
DMARC 使用 SPF(发件人策略框架)和 DKIM(域密钥识别电子邮件)
来控制电子邮件身份验证测试失败的情况。
SPF 要求您声明用于发送电子邮件的服务器。
请查看 如何配置 SPF 以了解更多信息并正确设置。
RealSender SMTP 服务器会使用 DKIM 签名对所有外发邮件进行签名。
如果您希望使用与发件人相同的域名进行签名,则需要进行一些设置。
请查看 如何配置 DKIM 以了解更多信息。
RealSender 为您提供一个邮箱,用于收集收件人生成的 DMARC 报告。.
_dmarc.example.com. IN TXT "v=DMARC1; p=none; rua=mailto:dmarc.example@rsbox.com"从第二天开始,您将在线收到 DMARC RUA 报告。
您可能会发现忘记验证由第三方部署的电子邮件营销活动。
如果发生这种情况,只需验证该邮件活动,并检查下一封邮件是否通过 DMARC 测试即可。
如果几周内报告结果正确,请通知邮箱服务商拒绝/屏蔽这些伪造/钓鱼邮件。
您域名的 _dmarc TXT 记录应更改为如下所示:
“v=DMARC1;p=拒绝;rua=mailto:dmarc.example@rsbox.com”如果您的组织实施了 DMARC,那么在引入任何新的电子邮件发送方法之前,您需要仔细检查。
Dmarc 对 SPF 和 DKIM 的测试方式有严格的规定,
这可能会导致一些原本可以通过这些测试的电子邮件
被邮箱提供商拒绝。
即使所有设置都正确,验证也可能失败:

RealSender 会为您收集和分析 dmarc rua(*) 报告。.
* = rua 含义:用于汇总数据的报告 URI。. 在 RealSender 中,“rua”是提供给客户的电子邮件地址,收到声称来自您域的邮件的域会将汇总报告发送到该地址。
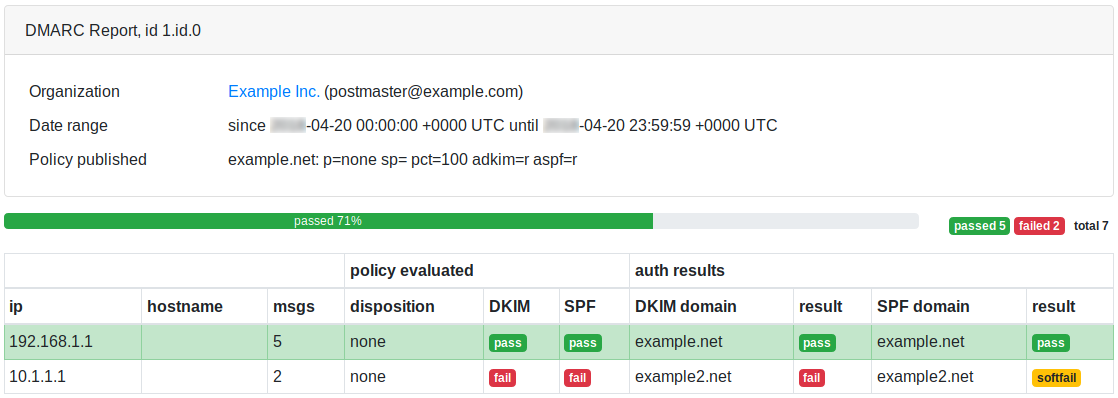
报告每天 13:00 (CET) 生成,包含过去七天的数据。.
这是一份DMARC在线报告的示例页面:
该领域的研究主题:
RealSender 提供每个 SMTP 服务器/外发邮件活动的详细报告。.
数据每五分钟自动更新一次。.
如有需要,我们可以通过电子邮件发送每周总结报告。.
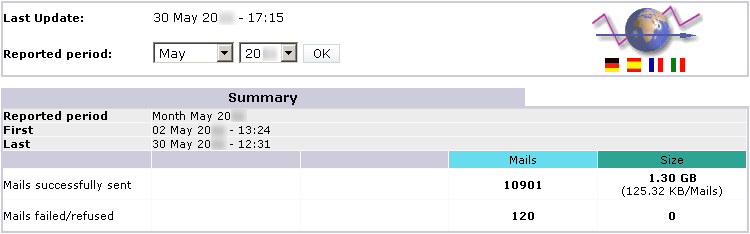
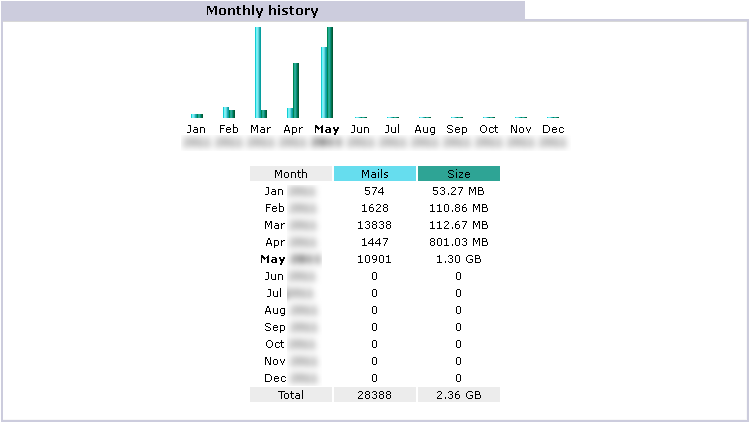
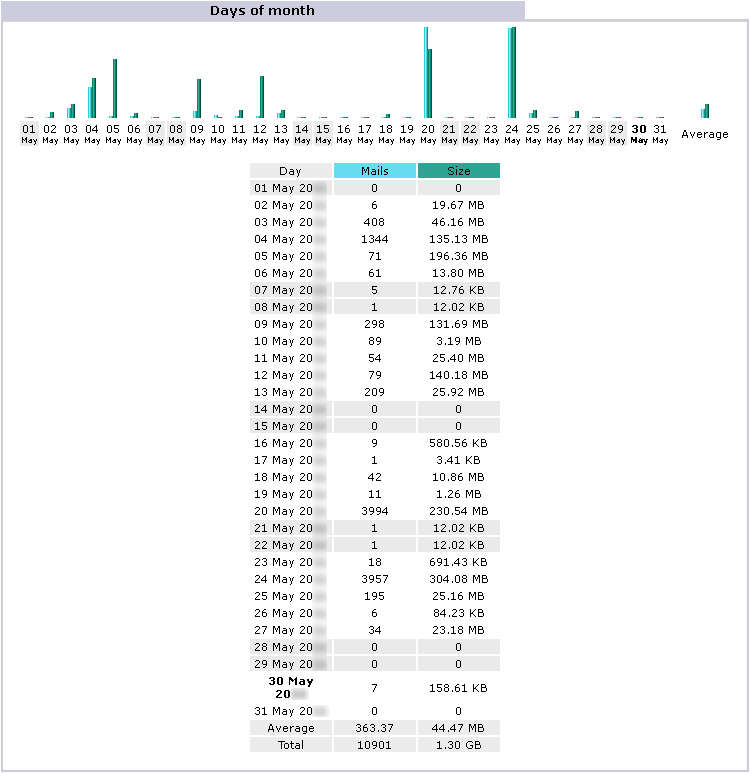
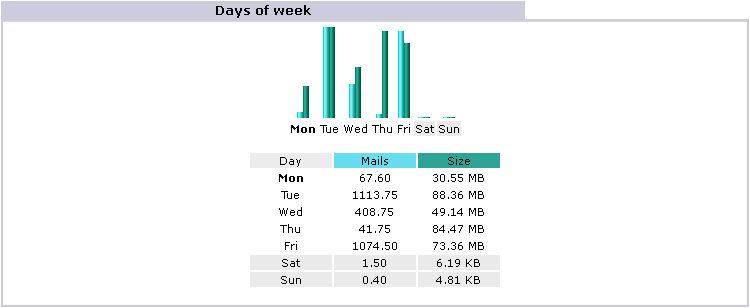
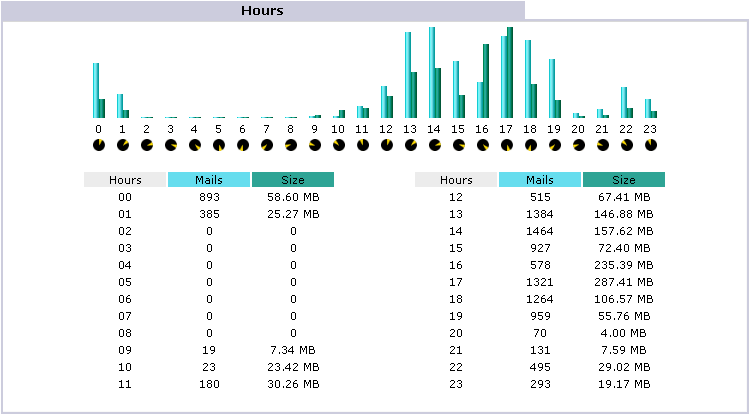
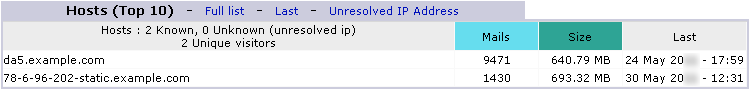
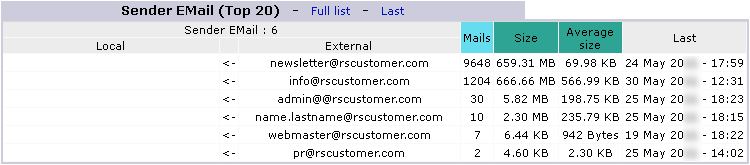
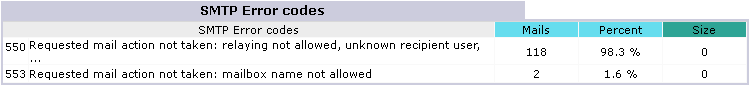
注意:这些错误是由未经授权尝试通过服务器发送电子邮件而产生的。
RealSender 允许您通过浏览器访问已处理的电子邮件数据:
显示的数据可以直接从浏览器保存到本地,或者定期自动注册(例如每天一次),以保留历史记录。.
5月31日 06:26:22 rs336 v4V4QL1K030027: from=sender@yourcompany.com
5月31日 06:26:25 rs336 v4V4QL1K030027: to=recipient@yourcustomer.com, dsn=2.0.0, stat=Sent (邮件已接受投递)
5月31日 08:58:04 rs336 v4V6w3jN001390: from=sender@yourcompany.com
5月31日 08:58:05 rs336 v4V6w3jN001390: to=recipient@yourcustomer.com, dsn=4.0.0, stat=Deferred: 421 recipient@yourcustomer.com 服务不可用 - 繁忙
5月31日 09:02:03 rs336 v4V6w3jN001390: to=recipient@yourcustomer.com, dsn=4.0.0, stat=Deferred: 421 recipient@yourcustomer.com 服务不可用 - 繁忙
5月31日 09:12:42 rs336 v4V6w3jN001390: to=recipient@yourcustomer.com, dsn=2.0.0, stat=已发送(邮件已接受投递)
5月31日 10:00:22 rs336 v4V80L9Z004176: from=sender@yourcompany.com
5月31日 10:00:24 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=4.7.1, stat=Deferred: 451 4.7.1 recipient@yourcustomer.com: 收件人地址被拒绝:已启用灰名单,请稍后再试
5月31日 10:02:03 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=4.7.1, stat=Deferred: 451 4.7.1 recipient@yourcustomer.com: 收件人地址被拒绝:已启用灰名单,请稍后再试
5月31日10:12:04 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=2.0.0, stat=Sent (邮件已接受投递)
5月31日 16:17:14 rs336 v4VEHCk6017038: 发件人=sender@yourcompany.com
5月31日 16:17:15 rs336 v4VEHCk6017038: 收件人=recipient@yourcustomer.com, dsn=5.1.1, stat=用户未知
5月31日 16:17:15 rs336 v4VEHCk6017038: v4VEHFk5017041: DSN: 用户未知
5月25日 12:43:37 rs336 v4PAhZw1019212: from=sender@yourcompany.com
5月25日 12:43:38 rs336 v4PAhZw1019212: to=recipient@yourcustomer.com, dsn=5.0.0, stat=服务不可用
5月25日 12:43:38 rs336 v4PAhZw1019212: v4PAhcw0019217: DSN: 服务不可用
5月25日 09:17:41 rs336 v4P7Hc6P011481: 发件人=sender@yourcompany.com
5月25日 09:17:42 rs336 v4P7Hc6P011481: 收件人=recipient@yourcustomer.com,dsn=4.1.1,状态=延迟发送:452 4.1.1 recipient@yourcustomer.com 4.2.2 邮箱已满
[…] 系统每十分钟重试一次投递* […]
5月25日 13:25:47 rs336 v4P7Hc6P011481: 收件人=recipient@,dsn=4.1.1,状态=延迟发送:452 4.1.1 recipient@yourcustomer.com 4.2.2 邮箱已满
5月25日 13:25:48 rs336 v4P7Hc6P011481: v4PBPko0020848: 发件人通知: 4 小时内无法发送消息*
* = 参见下一段末尾的注释
退回的邮件(例如,用户未知)将退回到发件人的电子邮件地址或退回路径地址(如果已指定)。.
如果消息发送延迟,您将在 30 分钟后*收到如下警告:
主题:警告:过去 30 分钟无法发送消息 正文:********************************************** ** 此消息仅为警告信息 ** ** 您无需重新发送消息 ** ********************************************** [...] 系统将在四小时内自动重试*。如果您未收到任何通知,则表示消息已成功送达。您可以在日志中查看详细信息(参见上述示例)。.
如果在四小时*内重试失败,系统将向发件人电子邮件地址或退信地址(如果已指定)返回明确的错误信息,如下所示:
主题:退回邮件:详情请参阅邮件记录 正文:原始邮件已在……收到 ----- 以下地址存在永久性致命错误 -----<recipient@yourcustomer.com>以下是会话记录 ----- 已延迟:与 yourcustomer.com 的连接超时。消息无法在 4 小时内送达。消息将从队列中删除 [...] * = 发送批量邮件时:
延迟投递状态通知将被禁用,
投递尝试之间的间隔时间将增加(从 10 分钟增加到 30 分钟),邮件
在队列中的最长保留时间将延长(从 4 小时增加到 24 小时)。
如有需要,我们也可以启用邮件成功送达的“送达通知”功能。这样,对于每封已送达的邮件,发件人都会收到来自目标服务器的送达回执,如下所示。此选项适用于需要每封邮件都收到送达回执的用户。.
主题:回执 正文:原始邮件已在……收到 ----- 以下地址已收到成功投递通知 -----<recipient@yourcustomer.com> (已成功送达邮箱)----- 会议记录如下 -----<recipient@yourcustomer.com>成功交付 [...]在极少数情况下(不到 1% 的邮件发送量),发件人无法收到回执。这种情况通常发生在收件人在其邮件服务器上启用了特殊的“隐私/不发送回执”选项。一般不建议启用此设置,因为它也会阻止发送标准的未送达通知。.
有时,为了了解发生了什么,有必要查看已发送的电子邮件。.
根据要求,RealSender 可以激活将所有外发邮件自动复制到专用邮箱的功能。.
邮箱配置为可在短时间内轻松接收大量邮件。
邮件将在7天后自动删除。
请注意:如果邮件是从个人电子邮件帐户发送的(即使是公司帐户),
您需要告知发件人,他发送的邮件内容可以被读取以进行技术检查。
为了验证服务的正确运行,
我们启用了自动控制环境。
一个外部应用程序每隔十分钟连接到每个SMTP服务器
并发送一封真实邮件。邮件发送成功可以确保
系统的可用性和正常运行。
结果会发布在您的 RealSender 服务器的“状态页面”上,
可通过以下网址免费访问:rsXXX-realsender.com/status
数据实时显示,例如下方所示的示例数据。
所示信息为过去24小时的数据。
2024-09-11 06:25:26 UTC rsXXX - 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 06:16:18 UTC rsXXX - 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 06:05:56 UTC rsXXX - 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:55:41 UTC rsXXX - 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:45:57 UTC rsXXX - 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:35:58 UTC rsXXX -每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:25:27 UTC rsXXX- 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:16:30 UTC rsXXX- 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:05:57 UTC rsXXX- 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 04:55:36 UTC rsXXX- 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常
该领域的研究主题:
创建带有即时电子邮件反馈的跟踪链接
使用安全、一次性、无需密码的链接,通过电子邮件共享秘密信息、密码和文件。
一个可以存储电子邮件并在需要时检索的地方
一个带有 Web 图形用户界面的模拟 SMTP/API 服务,可轻松测试应用程序中的电子邮件。
一款用于验证 SPF 和 DKIM 设置的在线检查工具,用于发送电子邮件。
免费 版 功能齐全,但有一些限制:
付费 版本 可进行个性化定制,并允许您:
电子邮件既不私密也不安全。它的设计初衷并非为了保护隐私或保障安全。
任何在传输过程中处理您电子邮件的人都可以读取邮件内容,
包括您的网络服务提供商、黑客,甚至是美国国家安全局(NSA)。
端到端 (e2ee) 电子邮件加密可以确保
只有邮件的发送者和接收者才能阅读邮件内容。
对于已经使用 PGP 的合作伙伴来说,PGP 是安全通信的最佳解决方案
。但要让对方也开始使用 PGP 可能比较困难。
“ enigma ”是一款基于Yopass项目的开源应用程序,由RealSender精选并托管。它允许您以安全、短暂(仅持续很短时间)的方式共享消息、密码和文件。输入单行或多行密钥及其过期时间,然后点击“加密消息”。将一次性使用的URL分享给您的收件人。
email.locker 是一个可以存储和随时检索电子邮件的地方。
七天后,电子邮件将自动删除。
立即尝试:
email.locker 邮箱是通过发送电子邮件即时创建的。
由于无需注册,email.locker 地址实际上就是密码,
因此请选择一个不易被猜到的地址。
如果您要接收敏感信息,请考虑预留邮箱并限制访问权限,或者申请一个专属的邮箱存储空间,地址为“@locker.yourcompany.com”。详情请联系我们。
所有发送到 email.locker 的邮件都会经过 RealSender 身份验证检查,
因此您可以验证发件人地址是真实的还是虚假的。
每封收到的电子邮件的主题都会添加一个前缀,用于告知您发件人域是否已通过SPF和DKIM身份验证。当您 100% 确定发件人域的真实性时,主题末尾会添加“|| OK ||” 。
inxsend 是一款模拟 SMTP/API 服务,它通过向单个邮件服务器发送所有邮件,方便地测试应用程序中的电子邮件功能。使用以下参数配置 SMTP 服务器:
服务器名称:inxsend.realsender.com 端口:25 |或| 2525 |或| 587 (+TLS) |或| 465 (+SSL) 用户名:CDED54 密码:478DED按照“通过 API 发送”说明中的描述使用 API 访问,并采用以下参数:
服务器地址:(https://)inxsend-api.realsender.com/mail/send apiuser:CDED54 apipass:478DED发送邮件至:
[你的姓名]@inxbox.realsender.com
所有收到的消息对所有人可见!
(其他收件人将被拒绝)
如果您遇到任何问题,请告知我们。
打开 https://inxbox.realsender.com/monitor 并检查接收情况
(使用谷歌Chrome浏览器 > 新建隐身窗口 或 微软Edge浏览器)
有关此邮箱的更多信息,请访问: inxbox app demo。
RealSender 提供免费的在线检查工具
,用于验证您发送电子邮件时的 SPF 和 DKIM 设置:
验证过程中,如果消息未正确验证,则会在主题中添加前缀。
有关其工作原理的详细信息,请参阅
网站的“电子邮件身份验证基础知识”部分:
该领域的研究主题:
电子邮件身份验证的 SPF、DKIM 和 DMARC 协议配置指南
Mailman“单向”列表,一种用于发送新闻简报或公告的特殊配置
如何提高 SMTP 服务器的安全性、性能和可扩展性
您可以使用正则表达式获取所需数据。
一种保护不发送电子邮件的域名免受滥用的简便方法
为什么企业会使用短信?
如何处理退回的电子邮件以避免受到伤害
如何检查我的 SMTP 服务器是否安全
发送电子邮件需要哪些域名 DNS 设置?
如何有远见地管理邮件列表
如何在发送新闻邮件的同时,保持邮件列表的整洁和收件人的兴趣
如何发送私密加密邮件
如何发送和限制密送邮件:优点、缺点和结论
如何衡量电子邮件营销活动的效果
哪些用户和邮件服务器会被判定为垃圾邮件?
如何使用即用型开源电子邮件客户端重新掌控电子邮件
员工电子邮件:可以查看吗?可以备份吗?可以存档吗?
如何保护企业电子邮件免受垃圾邮件侵扰
DMARC 如何与 Google Mail 和 Office 365 配合使用 - 更新版
DKIM 域对齐如何影响 DMARC 身份验证
2020年最受欢迎的电子邮件服务提供商有哪些?
DMARC 如何与 Google Mail 和 Office 365 配合使用
!!注意!!本文档由意大利语自动翻译而来。
意大利国家网络安全局发布了 电子邮件服务身份验证配置指南,旨在加强所有相关组织的电子邮件服务可靠性,并提高其整体安全级别。
| 版本 | 发布日期 | 笔记 |
|---|---|---|
| 1.0 | 2026年4月 | 首次发表。. |
| 1. 引言 | 1 |
| 1.1 前提 | 1 |
| 1.2. 参考规章 | 1 |
| 1.3 参考文件 | 2 |
| 2. 监管环境 | 3 |
| 3. 电子邮件服务架构 | 4 |
| 4. 威胁 | 5 |
| 4.1. 发件人欺骗 | 5 |
| 4.2 网络钓鱼 | 6 |
| 4.3. 信息篡改 | 6 |
| 5. 对策 | 8 |
| 5.1. 防晒系数 | 8 |
| 5.1.1. SPF 记录 | 9 |
| 5.1.2. 身份验证过程 | 11 |
| 5.2. DKIM | 11 |
| 5.2.1. DKIM签名 | 12 |
| 5.2.2. DKIM 记录 | 13 |
| 5.2.3. 身份验证过程 | 13 |
| 5.2.4. 密码学方面 | 14 |
| 5.3. DMARC | 14 |
| 5.3.1. DMARC记录 | 16 |
| 5.3.2. DMARC 政策 | 16 |
| 5.3.3. 保单核实和申请流程 | 17 |
| 6. 结论 | 18 |
| 附录A:安全措施 | 20 |
| 参考书目 | 22 |
如今,电子邮件已成为数字化环境中至关重要的服务之一,它是组织和用户进行沟通和信息交流的主要渠道之一。1.
电子邮件服务的运行,特别是邮件传输,基于SMTP协议。然而,SMTP协议本身并未内置足够的机制来验证发件人身份,也缺乏保护邮件机密性和完整性的机制。这些漏洞使其容易受到欺骗、网络钓鱼、篡改和邮件传输过程中拦截等攻击。.
为了缓解 SMTP 协议的弱点,从而降低上述攻击带来的风险,随着时间的推移,人们开发了发件人身份验证和消息完整性保护机制,例如 SPF(发件人策略框架)、DKIM(域密钥识别邮件)和 DMARC(基于域的消息身份验证、报告和一致性)。.
这些指南阐述了这些机制,旨在加强电子邮件服务的可靠性并提高其整体安全水平,尤其针对第 4 章中描述的威胁。.
保护电子邮件机密性所需的对策和协议(例如涉及邮件加密的 S/MIME 和 OpenPGP)不属于这些指南的主题。.
| 规定 | 描述 |
|---|---|
| 国家网络安全边界(PSNC) | 2019 年 9 月 21 日第 105 号法令。关于国家网络安全边界和战略重要领域特殊权力纪律的紧急规定。. |
| 公共管理云监管 | ACN 2024 年 6 月 27 日第 21007/24 号指令。. |
| 2024年9月4日第138号立法法令 | 2024 年 9 月 4 日第 138 号立法法令。关于在欧盟范围内采取高水平共同网络安全措施的指令 (EU) 2022/2555 的转化,修订了条例 (EU) No 910/2014 和指令 (EU) 2018/1972,并废除了指令 (EU) 2016/1148。. |
| 标题和出版地址 |
|---|
| NIST 技术说明 1945。https ://nvlpubs.nist.gov/nistpubs/TechnicalNotes/NIST.TN.1945.pdf |
| NIST SP 800-177 R1 https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-177r1.pdf |
| ACN。电子邮件身份验证框架。https ://www.acn.gov.it/portale/w/framework-di-autenticazione-per-la-posta-elettronica |
| RFC 5321 – 简单邮件传输协议 https://datatracker.ietf.org/doc/html/rfc5321 |
| RFC 5322 – 互联网消息格式 https://datatracker.ietf.org/doc/html/rfc5322 |
| RFC 7208 – 电子邮件域使用授权发件人策略框架 (SPF),版本 1 https://datatracker.ietf.org/doc/html/rfc7208 |
| RFC 6376 – 域名密钥识别邮件 (DKIM) 签名 https://datatracker.ietf.org/doc/html/rfc6376 |
| RFC 7489 – 基于域的消息认证、报告和一致性 (DMARC) https://datatracker.ietf.org/doc/html/rfc7489 |
为了保护国家的数字资产,包括电子邮件服务及其基础设施,已根据现行法律制定了一系列广泛的安全措施,并不断进行更新。.
为保障国家安全,国家最关键的服务(与国家安全息息相关)获得最高级别的保护,国家网络安全边界由2019年9月21日第105号法令设立,并经2019年11月18日第133号法律修订。该边界提供特别高级别的安全措施,详见2021年4月14日第81号总理令附件B。这些措施适用于公共和私营实体的网络、信息系统和IT服务,这些网络、系统和服务是国家履行基本职能或提供维护国家基本利益的公民、社会或经济活动所必需的,一旦遭到破坏,可能会损害国家安全。.
此外,电子邮件服务与所有公共行政部门的数字服务一样,均受所谓“云法规”的约束。该法规依据2012年10月18日第179号法令第33条之七制定,并由国家网络安全局(ACN)于2024年6月27日以第21007号局长令进行了更新。根据上述法规,所有公共行政部门均须按照ACN制定的模型,将其数字数据和服务分类为普通、关键或战略性。此举旨在确保公共行政部门的数字数据和服务通过符合相关要求(包括安全要求)的数字基础设施和云服务进行处理和交付,这些要求与法规中详述的相应分类级别相关的风险相适应。.
2024 年 9 月 4 日第 138 号立法法令(即所谓的 NIS 法令)将指令 (EU) 2022/2555 转化为国内法,并通过 ACN 决定 379907/2025 的附件 1 和附件 2,确立了重要实体为履行 NIS 法令第 23 条和第 24 条规定的义务而采取的基本安全措施,并定义了一个安全框架,以加强对网络和信息系统(包括电子邮件服务)的保护。.
如前所述,电子邮件服务的运行基于 SMTP 协议,该协议规范电子邮件从发件人到收件人的传输。.
SMTP协议最初于1982年被定义为 一种存储转发协议,其中发件人通过其邮件客户端(简称MUA)生成邮件,MUA将邮件发送到发件人的邮件服务器。邮件服务器通过名为邮件传输代理(MTA)的组件转发邮件,可能还会经过一个或多个中间MTA,最终将邮件传递到目标邮件服务器的MTA。收件人用户通过其邮件客户端(MUA)访问邮件[1]。
因此,邮件传输代理(MTA)是电子邮件服务的一个组件,负责处理从发件人到收件人的电子邮件传输。MTA 组件存在于发件人和收件人的邮件服务器上,还可以配置中间 MTA,例如,用于管理通讯组列表。.
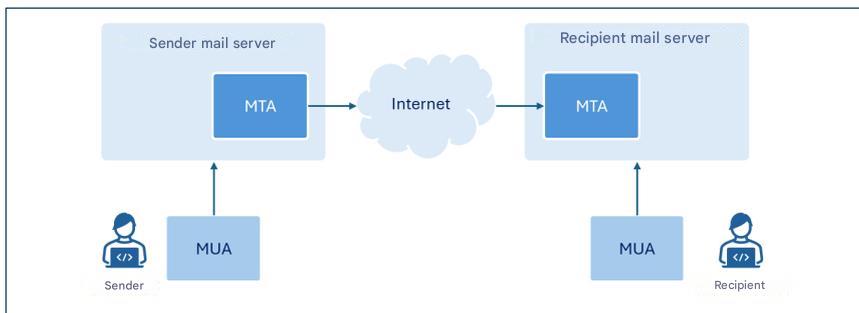
尽管 MTA 一词指的是电子邮件服务器的特定组件3,但为了本文档的目的,主要指的是电子邮件服务器作为 MTA 的功能,而没有歧义,为了便于阐述,通常会使用“电子邮件服务器”一词来代替更具体的 MTA。
本指南重点介绍 SPF、DKIM 和 DMARC 协议的配置,以便邮件服务器能够验证电子邮件的真实性和完整性。.
上一章介绍的SMTP协议最初设计用于相对较小的学术网络,并未考虑传输消息的安全性或发送方身份验证等问题。 [1].
电子邮件的日益普及以及 SMTP 协议固有的弱点,随着时间的推移,导致了各种攻击的出现,以下段落简要介绍了这些攻击的主要类型。.
欺骗 是一种网络攻击技术,用于伪造邮件的发件人地址,使邮件看起来像是来自可靠的地址(例如,同事、熟人或自己的银行机构),诱使收件人执行潜在的危险操作,例如,打开电子邮件附件或点击邮件中的链接。
这种类型的攻击相对容易实施,因为 SMTP 协议不包含发件人身份验证机制,因此,通过电子邮件客户端可以在发送邮件时配置任何发件人地址。.
发件人电子邮件地址:信封发件人和邮件发件人
电子邮件格式提供了两个不同的字段来指示发件人的电子邮件地址。这两个字段分别名为 envelope-from 和 message-from:前者(也称为 return-path, 因为它指定了当电子邮件未能送达收件人时,任何错误消息都必须发送到的电子邮件地址)是用于正确路由邮件的地址;后者是收件人在收到的邮件头中显示的地址。
打个比方,就像通过传统邮件将信件装入信封寄出一样, “信封寄件人” 代表信件信封上显示的寄件人地址,而“ 信件寄件人” 则对应于信件中的抬头,表明是谁写信给收件人。
需要注意的是,这两个地址可能并不一致。这种区别有助于处理诸如转发来自第三方服务的消息、通过邮件列表分发邮件或自动电子邮件回复等情况。.
确实可以在 邮件发件人 级别(收件人在收到的邮件头中显示的发件人电子邮件地址)和 信封发件人 级别(用于邮件传输的发件人电子邮件地址)指定任何发件人。
因此,为了应对这些威胁,必须提供可靠的机制来验证发件人的身份,并确认发送消息的人确实有权这样做。.
网络钓鱼是一种网络攻击技术,旨在通过发送模拟来自可靠发件人的欺骗性消息,以欺诈手段获取信息(例如登录凭证、信用卡号或其他敏感数据) 。
欺骗是攻击者用来伪造发件人身份并使消息看起来像是来自合法用户或域的主要技术之一。
或者,可以使用与收件人可识别的地址/域类似的发送者地址/域,例如更改所谓的显示名称4 ,以增强消息的表面真实性。
攻击者还可以使用先前被盗用的合法账户来发送钓鱼信息。.
网络钓鱼邮件的内容通常旨在引起收件人的紧迫感、恐慌感或经济兴趣,从而诱使他们冲动行事,执行特定操作,例如打开恶意附件或点击重定向到看似合法网站的链接,但实际上这些网站是由攻击者创建的,目的是窃取信息和/或安装恶意软件。.
通常,网络钓鱼攻击是通过向大量受害者发送相同的电子邮件信息来进行的,而不会根据受害者的具体情况调整邮件内容。.
网络钓鱼的一种变体是所谓的 鱼叉式网络钓鱼,攻击者了解并专门针对受害者的个人资料进行攻击。
与普通钓鱼邮件不同,定向钓鱼邮件会使用更精确的上下文信息来使用户相信他们正在与可靠的发件人互动。 [2].
与任何其他通过互联网网络传输且未使用端到端加密 (E2EE) 技术的通信一样,电子邮件的内容在发件人和收件人之间传输时可能会被拦截和篡改(这种威胁通常被称为中间人攻击)。.
因此,除了会失去保密性之外,收到的消息可能与发送者最初编写的消息不符。.
例如,攻击者可以篡改消息内容,使其看起来像是来自可靠的发件人,修改消息中的文本或任何链接和/或附件,或者插入恶意代码。.
因此,收件人如果相信消息的表面真实性,就可能被诱使执行潜在的有害操作,例如泄露登录凭证、授权付款或打开恶意文件。.
因此,为了应对这些威胁,必须采取机制来保证信息的完整性和真实性,确保接收到的内容没有被篡改,并且发送者确实是他们所声称的那个人。.
第二章 回顾了有关电子邮件服务安全保护措施的法规。本文档的主要目的是指导如何实施这些法规规定的安全措施(详见 附录A),这些措施也适用于电子邮件服务的配置,旨在降低 第四章。需要注意的是,本指南中的建议也适用于不受上述法规约束的用户。
相关安全措施并非明确针对电子邮件服务的配置,而是根据所依据的法规,针对信息技术系统和工业控制系统(PSNC 和云法规)或信息和网络系统(NIS2)的配置。本指南所涉及的电子邮件服务同时属于这两类系统。.
特别 SPF、 DKIM、 DMARC 协议,这些协议提供了旨在加强电子邮件服务整体安全性的安全机制,特别是发件人身份验证和邮件完整性控制。
SPF(发件人策略框架) 是一种身份验证协议,由 RFC 7208,它允许域所有者指定哪些 IP 地址被授权代表其发送电子邮件,并建立收件人在与发件人电子邮件地址的域5 不在明确授权的 IP 地址之列时必须应用的策略。
授权的 IP 地址列在与发件人域相关的 DNS TXT 记录中,称为 SPF 记录,并在本段的后续部分中进行说明。.
这样,当收件人的电子邮件服务器6 收到来自给定域的消息时,可以查询相关的 SPF 记录,并通过验证接收消息的 IP 地址是否属于有权代表该域发送消息的地址来验证其来源。
需要注意的是,SPF 层验证的域名是与信封发件人相关的域名,因此,仅采用 SPF 协议不足以抵御欺骗攻击,因为此类攻击也可能在邮件发件人层进行。7.
如果组织将全部或部分电子邮件服务外包给第三方(例如云服务提供商),则必须确保此类提供商发送的邮件通过 SPF 检查。为此,组织应在其 SPF 记录中包含提供商代表组织域名发送电子邮件的 IP 地址。.
对于自动邮件转发,由于邮件通常会被中间服务器重定向,最终投递邮件的 IP 地址不再与发件人域最初授权的 IP 地址一致。在这种情况下,为了避免 SPF 验证失败,必须同时授权所有中间转发服务器,或者采用 SRS(发件人重写方案)或 ARC(认证接收链)等机制,尤其是在存在大量中间转发服务器的情况下,这些机制可能更为有效。.
需要强调的是,要使 SPF 真正有效,不仅发件人必须正确配置,收件人也必须正确配置。具体而言:
SPF 记录是 TXT 类型的 DNS 记录,其名称对应于发件人域,其内容由指示版本 9 的部分和一系列指令组成,这些指令指示当发件人域的 IP 地址与某个指令匹配时,收件人邮件服务器的行为。
指令由一个前面带有限定符的机制构成。SPF 记录中使用的主要机制有: [2]:
具体来说,该 机制 允许为来自先前机制未声明的 IP 地址的消息建立策略。
此外,SPF 还提供了以下限定符来与机制关联:
需要强调的是,在实际应用中,SPF 记录通常先指定授权的 IP 地址,然后使用 `-all` 指定所有其他地址均未经授权(相关示例请参见下文)。这是推荐的配置方式,因为它允许明确指定授权的 IP 地址并排除所有其他地址。
总之,建议永远不要使用 +all (或等效的 all指令),因为它相当于授权所有 IP 地址。
SPF 记录示例
授权特定 IP 地址
v=spf1 ip4:203.0.113.0 -all
上述 SPF 记录使用 SPF 版本 1,并通过IPv4机制授权 IP 地址203.0.113.0 (实际上,由于未为IPv4机制指定限定符,因此隐式使用了默认值+ )。由all机制和- (失败)限定符组成的-all指令指定所有其他地址均未获得授权。
授权特定 IP 地址空间
v=spf1 ip4:203.0.113.0/24 -all
上面显示的 SPF 记录与之前的记录类似,但它授权了 203.0.113.0/24 地址空间的所有 IP 地址。
授权多个 IP 地址
v=spf1 ip4:203.0.113.22 ip4:203.0.113.44 -all
上面显示的 SPF 记录专门授权 IPv4 地址 203.0.113.22 和 203.0.113.44。
授权 MX 记录地址和特定域名
v=spf1 mx include:spf.emailprovider.it -all
上面显示的 SPF 记录仅授权与 SPF 记录同域的 MX 记录的 IP 地址以及 spf.emailprovider.it (例如,电子邮件服务提供商的域)的授权 IP 地址。
如果正确配置以执行 SPF 验证,收件人的邮件服务器在收到新电子邮件时,会通过查询包含发件人域记录的 DNS 服务器来检索该域的 SPF 记录,查询结果与信封发件人字段中报告的地址一致。例如,如果信封发件人字段中报告的地址是alice@example.com ,则收件人的邮件服务器会检索域example.com的 SPF 记录。
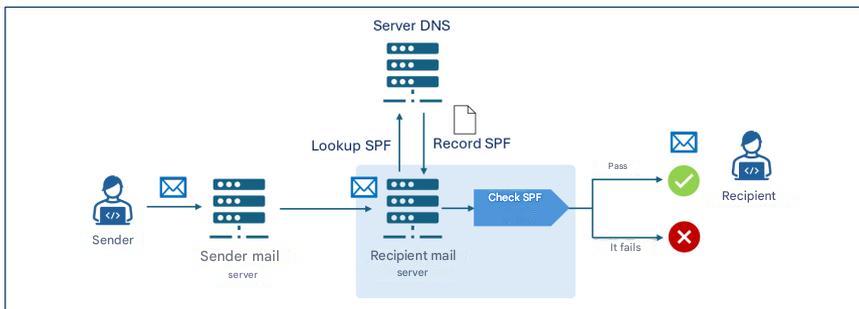
收件人的邮件服务器随后执行 SPF 验证,分析 SPF 记录以确定接收邮件的 IP 地址是否有权代表 example.com 域发送电子邮件。如果电子邮件通过 SPF 验证,则会将其投递给收件人。
例如,如果 example.com 域的 SPF 记录为 v=spf1 ip4:203.0.113.22 -all, 则只有当发件服务器的 IP 地址为 203.0.113.22,验证才会通过,而对于任何其他地址,验证都会失败。
DKIM – DomainKeys Identified Mail 是一种身份验证协议,由 RFC 6376 正式规定,它允许域所有者通过在要传输的消息的标头中附加由邮件服务器使用公共加密算法生成的数字签名(DKIM 签名)来保证所发送电子邮件的真实性。
为了让收件人能够验证邮件在传输过程中是否被修改,与 DKIM 签名关联的公钥会保存在发件人域的公共 DNS 的 TXT 记录中,称为 DKIM 记录,收件人邮件服务器会在收到邮件时查询该记录。.
本段后续章节将对 DKIM 签名和记录进行说明。.
与 SPF 一样,DKIM 也必须由发件人和收件人正确配置,尤其需要注意的是:
DKIM 签名由消息体和消息头中的指定元素生成,由一系列键值对组成,这些键值对指定了以下元素:
规范化是指在对消息元素进行数字签名之前对其进行规范化处理的过程,目的是减少传输过程中可能发生的细微修改(例如重复空格或换行符)的影响。规范化分为两种类型: 简单规范化和宽松规范化。简单规范化要求原始消息和接收消息完全匹配; 宽松规范化则会应用一些规范化操作,例如移除空格、将邮件头中的大写字母转换为小写字母以及减少消息体中的连续空行。
DKIM 记录保存在 TXT 类型的 DNS 记录中,其名称结构为 selector._domainkey.domain,其中 _domainkey 是一个标签,用于指示该 DNS 记录确实是 DKIM 记录。DKIM 记录的内容由一系列键值对组成,这些键值对指定了以下元素:
DKIM 记录示例
名称: s1._domainkey.example.com
值: v=DKIM1; k=rsa; p=Y2hpYXZ1cHViYmxpY2FkaWVzZW1waW8h...
示例 DKIM 记录与example.com域的选择器s1相关联,使用版本 1,并包含以 base64 格式编码的 RSA 公钥 ( Y2hpYXZ1cHViYmxpY2FkaWVzZW1waW8h... )。
如果发件人和收件人的邮件服务器上都正确配置了 DKIM 协议,DKIM 身份验证和验证过程将确保发件人邮件服务器按照 5.2.1 节所述创建邮件的 DKIM 签名,并将其添加到邮件正文中。具体而言,DKIM 签名的 d 字段包含签名域17 , b 字段包含使用签名域的私钥生成的邮件数字签名。
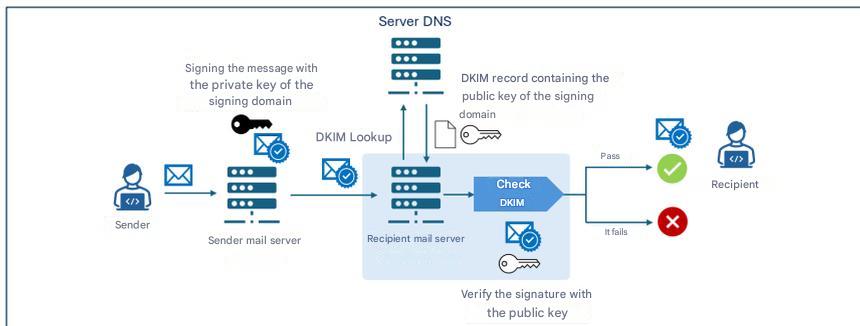
收到邮件后,收件人邮件服务器会从包含该域记录的 DNS 服务器中检索签名域的 DKIM 记录(d 字段)。然后,它使用 DKIM 记录中包含的公钥来验证 DKIM 签名中的数字签名(b 字段)。如果验证成功,则将邮件发送给收件人。
在加密方面,DKIM 历来使用 RSA 算法,特别是 rsa-sha256 变体,该变体自 2007 年以来一直被认为是标准。RFC 8463是 Ed25519-SHA256,这是一种基于椭圆曲线的现代数字签名形式,可保证更高的效率和更小的密钥。
从技术层面来看,密钥长度为 2048 位的 RSA 仍然是通用标准,但其密钥较长,签名也相对较大。而 Ed25519 的密钥长度仅为 RSA 的九分之一,签名大小仅为 RSA 的四分之一,签名性能比 RSA 2048 提升高达三十倍。尽管 Ed25519 具有这些优势,但其在实际应用中的支持却十分有限:2026 年,只有少数服务提供商验证了 Ed25519,而一些主流运营商对签名和验证的支持也不够可靠,因此它并不适合作为生产环境中的唯一解决方案。.
因此,尽管 Ed25519 在技术上更胜一筹,但在撰写本文档时,除与 RSA 结合使用、通过双重签名、出于实验目的以及作为未来兼容性措施外,不建议单独使用 Ed25519 。在主要服务提供商全面实现其验证之前,RSA 仍然是确保消息最大程度送达的关键。
关于长期安全性,需要记住的是, RSA 和 Ed25519 都无法抵御未来量子计算机的攻击 [3],而向后量子算法的过渡将需要目前尚不存在的新 DKIM 标准,因此密切关注下一代密码学的发展和 ACN 在该领域的未来建议至关重要。
在加密密钥管理方面,DKIM 私钥必须采取严格的安全措施进行保护,将其保存在只有授权服务才能访问的隔离系统中,采用限制性权限、定期轮换和持续监控,以防止未经授权的访问或泄露。.
DMARC(基于域的消息认证、报告和一致性)是一种认证协议,由 RFC 7489,它集成了SPF 和 DKIM 机制,允许域所有者向从该域发送的消息的接收者指定管理那些未能通过 SPF 和 DKIM 验证的消息的策略。
具体来说,DMARC 引入了一种称为对齐的认证机制,用于验证 SPF 和 DKIM 认证的域与接收消息的message-from字段对应的域之间的一致性。需要注意的是,如果相应的 SPF/DKIM 验证失败,则message-from字段与 SPF/DKIM 域之间的对齐检查也会失败(参见图 4)。
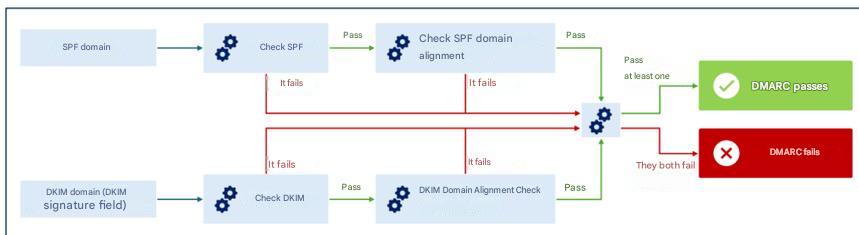
对齐方式可以采用 严格 模式进行验证,其中 SPF/DKIM 验证的域与 消息来源 字段相关的域必须完全匹配;也 宽松模式,其中只要主域匹配即可,即使子域可能不同。
例如,在宽松模式下,对于域名sub1.example.com和sub2.example.com,由于它们的主域名example.com相同,因此可以进行 DMARC 验证。但在严格模式下,由于域名之间缺乏完全匹配,DMARC 匹配检查将会失败。
通过对齐验证,即使攻击者设法使用与 SPF 认证的信封发件人不同或来自已认证签名域的消息发件人通过了 SPF 和/或DKIM 检查,DMARC 仍然会检测到差异,从而确保对发件人身份进行一致和可靠的验证[2] 。
管理未通过 DMARC 验证的消息的策略在发件人域的相对 DNS 服务器的 TXT 记录(称为 DMARC 记录)中指定,并在本段的后续部分中进行说明。
DMARC 还允许收件人向发件人域所有者发送报告,报告内容涉及声称源自该域的邮件。这样,域所有者可以验证其域是否被未经授权使用,以及未经授权使用的程度,例如,分析在所有声称源自其域的邮件中,实际可追溯到其域的邮件数量。.
与 SPF 和 DKIM 一样,DMARC 也必须由发件人和收件人正确配置,尤其需要注意以下几点:
DMARC 记录名称的结构为 _dmarc.domain,其中 _dmarc 是一个标签,用于指示 DNS 记录是 DMARC 记录,而 domain 是策略所引用的域。
DMARC 记录由一系列键值对组成,这些键值对指定了以下元素:
none、 quarantine、 reject;宽松、默认值或 严格);宽松、默认值或 严格);DMARC记录示例
名称:
_dmarc.example.com
值:
v=DMARC1; p=reject; rua=mailto:dmarc-reports@example.com; ruf=mailto:dmarc-fail@example.com; adkim=s; aspf=s
示例 DMARC 记录与 example.com 域关联,使用版本 1,并指定 拒绝 策略,拒绝 DMARC 验证失败的消息,请求 严格 模式 ()以验证 SPF 和 DKIM 域的对齐情况,并将汇总报告发送到电子邮件地址 dmarc-reports@example.com ,将失败报告发送到地址 dmarc-fail@example.com。
如前段所述,DMARC 记录指示收件人邮件服务器应针对未通过 DMARC 验证的邮件应用何种策略。可能的策略如下:
如果发件人和收件人的邮件服务器上都正确配置了 DMARC 协议,则收件人邮件服务器在收到邮件后会检索 SPF 和 DKIM 记录以执行相关验证,以及 DMARC 验证(详见 5.2.4 节开头)。如果邮件未通过 DMARC 验证,则会应用DMARC 记录中指定的策略(无、隔离或拒绝)。
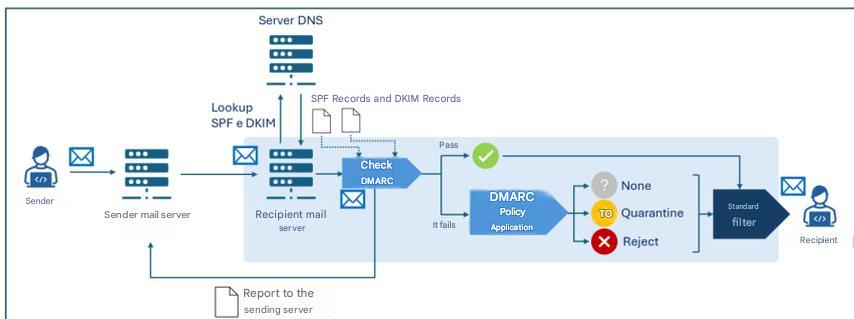
请注意,每个邮件服务器都可以采用本地启发式算法和策略来决定邮件是否送达,同时也会考虑 SPF、DKIM 和 DMARC 验证的结果。因此,通常在上述验证之后还会有一个额外的决策过程(图 5 中的“标准过滤器”),该过程可能还会包含其他检查(例如,反垃圾邮件和反恶意软件过滤器)。.
此外,收件人邮件服务器还可以传输:
rua字段中指示的地址发送包含从发件人域收到的消息的统计和摘要信息的汇总报告;ruf字段中指示的地址发送关于从发件人域收到的未通过 DMARC 验证的单个消息的详细报告。如前一章所述,为了更好地应对与发件人域冒充相关的威胁,必须联合实施所有三个已考察的协议,尤其需要注意的是: [3]:
关于协议实施,还提出了以下建议。 [2]:
更多详情请参阅参考文档中列出的资源。
据观察,为了充分保护电子邮件安全,除了这里讨论的身份验证协议之外,还有其他协议(这些协议不属于本指南的主题),例如 TLS(传输层安全协议) ,它保证传输通道加密;以及 SMIME 和 OpenPGP ,它们涉及端到端加密和消息身份验证。
此外,值得注意的是,虽然DNSSEC(域名系统安全扩展)并非严格意义上的电子邮件安全协议,但为了电子邮件服务的安全,建议实施DNSSEC。DNSSEC是一种DNS协议扩展,它为DNS记录添加加密签名,以确保DNS查询的完整性和真实性。例如,借助DNSSEC,SPF、DKIM和DMARC记录等信息在传输过程中受到保护,从而降低被篡改的风险,进而提高电子邮件服务的安全性。
PR.IP-1:定义并管理参考实践(所谓的基线),用于配置包含安全原则(例如,最小功能原则)的 IT 系统和工业控制系统。.
PR.IP-01:定义并管理参考实践(所谓的基线),用于配置包含安全原则(例如,最小功能原则)的 IT 系统和工业控制系统。.
PR.IP-01:定义并管理参考实践(所谓的基线),用于配置包含安全原则(例如,最小功能原则)的 IT 系统和工业控制系统。.
PR.PS-01:配置管理实践已建立并应用。.
[1] NIST,《技术说明 1945》。
[2] NIST,《NIST 特别出版物 800-177 修订版 1》。
[3] 美国国家网络安全局,《后量子和量子密码学——应对量子威胁的准备》。
[4] 美国国家网络安全局,《电子邮件认证框架》。
2026 年欧盟统计局数据, https://ec.europa.eu/eurostat/databrowser/view/tin00094/default/table?lang ↩︎
RFC 821 随后由 2008 年的 RFC 5321 更新。. ↩︎
事实上,一般来说,电子邮件服务器包含一些额外的模块,这些模块执行除 MTA 之外的其他任务,例如,用于本地存储邮件和客户端访问其邮箱的模块。. ↩︎ ↩︎
显示名称是与发件人电子邮件地址关联的文本字段,由电子邮件客户端显示在邮件头中,收件人可以查看。它与电子邮件地址不同,用于以易于阅读和识别的方式标识发件人。. ↩︎
电子邮件地址的结构类型为local-part@domain-part,其中local-part标识电子邮件系统或服务器中的特定用户, domain-part则对应于托管local-part标识的用户帐户的系统或服务的域名[ 2] 。
为了保证文本流畅性,在不产生歧义的情况下,将使用“电子邮件服务器”而不是 MTA,MTA 是电子邮件服务器中负责处理邮件从发件人到收件人传输的组件。. ↩︎
关于信封发件人和邮件发件人的区别,请参阅第 4.1 段中的“发件人电子邮件地址:信封发件人和邮件发件人”深度解析框。
还可以存在所谓的修饰符,用于指定附加信息、规则例外情况以及与默认值的差异。. ↩︎
目前该协议只有一个版本(v=spf1) 。
目前该协议只有一个版本(v=1) 。
默认算法为rsa -sha256 。
签名域用于通过数字签名保证邮件的真实性,收件人需要通过该域从 DNS 中检索 DKIM 公钥并验证签名。签名域不一定需要与邮件发件人域和/或信封发件人域一致,但 DMARC 策略可能要求其与这些域保持一致(请参阅 DMARC 相关条款)。. ↩︎
选择器能够唯一标识用于创建签名的加密密钥对。对于给定的域,确实可以生成多个密钥对,以便同一域中的邮件传输代理 (MTA) 使用不同的密钥,或者实现有效的定期密钥轮换。. ↩︎
具体来说,特定的消息头(例如发件人、收件人、主题、日期)会被签名,这些签名在消息传输过程中不会被修改。. ↩︎
消息哈希值通常是基于整个消息体计算的。为了应对消息在传输过程中可能被修改的情况,例如添加页脚或免责声明等元素(例如邮件列表服务或自动转发),可以考虑仅使用部分消息进行签名。然而,这种做法存在风险,因为它无法保证接收到的消息的完整性。. ↩︎
数字签名是通过h中列出的邮件头和bh中的邮件体哈希值获得的。
如第 5.2.1 段所述,一般来说,签名域可能与消息来源域和/或信封来源域不一致,但 DMARC 策略可能要求其对齐(如 DMARC 段落中所述)。. ↩︎
要使DMARC正常工作,必须至少实现SPF和DKIM中的一个。本指南第5章建议同时实现这三种协议。. ↩︎
要通过 DMARC 验证,两种对齐方式(SPF 或 DKIM)中至少必须有一种有效。. ↩︎
目前该协议只有一个版本(v=DMARC1) 。
在之前的文章中,我们解释了使用密送邮件的优点和缺点,
请参阅:“如何发送和限制密送邮件”。
在结论部分,我们除其他语句外,还提到:
使用专用应用程序发送群发邮件。专业系统具有审批流程和分步控制功能,旨在避免出错。.
本文摘要:
电子邮件营销平台可能很难学习和维护(如果您将其提供给您的客户)。.
我们在此介绍的是使用开源软件“GNU Mailman”发送群发邮件的思路。
这一建议源于我们自身提供易用型“copymail app”的经验。
Mailman 的“单向”列表是一种用于新闻通讯或公告的配置,
其中只有授权的版主才能发布内容,成员不能回复列表。
它的运作方式如下:
用户通过电子邮件客户端或网页邮箱向邮件列表的电子邮件地址发送邮件。
之后,用户必须确认邮件已送达,邮件内容将由服务器端分发给所有订阅者。
系统会自动处理退信(退回的邮件),并可根据需要处理取消订阅。
订阅必须手动注册。
该服务高度可靠,能够轻松处理数千个地址。
邮件发送依赖于 RealSender 或其他 SMTP 服务器。
GNU Mailman 是一款广泛使用的软件,大多数互联网服务提供商都提供该软件。
互联网上有一些指南解释了如何配置和使用它进行群发邮件:
主要参考资料是 Barry Warsaw 在 mailman-users 邮件列表中发布的两个帖子中的这份文档:
如何创建新闻简报/公告/单向列表?
本文详细阐述了以下要点:
斯坦福大学的另一篇文章解释了如何使用Mailman设置一个“仅用于公告”的邮件列表:如何设置一个“单向”仅用于公告或新闻简报的邮件列表 - 知识库文章 KB00010792
邮件列表可以是讨论型的,也可以是公告型的。Mailman 软件是用 Python 语言编写的,在它发布之前,Python 社区使用的是 Majordomo,一个基于 Perl 的邮件列表管理器。.
如今,Mark Sapiro 负责维护稳定的 2.1 分支,
而 Barry Warsaw 则专注于新的 3.X 版本。
梅尔曼持续成功的关键在于以下两个首要原则:
在 Mailman 2 中,开发人员重新设计了邮件处理系统,以确保这两个原则始终至关重要。该系统的这一部分已经稳定运行至少十年,这也是 Mailman 如今如此普及的关键原因之一。.
VERP 代表 可变信封返回路径 (Variable Envelope Return Path)。这是一种邮件列表常用的技术,用于明确识别退信收件人地址。当邮件列表收到退信时,它可以采取一些有用的措施,例如禁用该退信地址或将其从列表成员中移除。
退信有一个标准格式,称为 投递状态通知。Mailman 使用一个包含数十种退信格式启发式规则的库,所有这些规则都在 Mailman 二十年的发展历程中得到验证。
VERP 利用 SMTP 协议的基本要求,通过将退信返回给发件人,从而实现明确的退信检测。这里指的并非 “From:” 字段,而是 MAIL FROM 值。该值在邮件传递过程中始终保留,并且根据标准,最终接收邮件服务器必须将退信发送到此地址。
如果 Mailman 服务器是mylist@example.org ,那么发送到anne@example.com 的邮件列表邮件的 VERP 编码信封发件人地址将是: mylist-bounce+anne=example.com@example.org 。退回的邮件会发送到 VERP 编码的收件人地址。Mailman 可以解析To:标头,将原始收件人解码为anne@example.com。
使用 VERP 要求 Mailman 向每位收件人发送一份邮件副本。VERP 要求 MAIL FROM ,而实现这一点的唯一方法就是发送一份唯一的邮件副本。这种方法还有助于防止邮件被识别为垃圾邮件。
在试用期内,默认的“ copymail app ”配置使用我们提供的域名作为“邮件发件人”地址(也称为退信/退信路径/信封地址),退信将退回到此地址。此“邮件发件人”域名与“发件人”地址域名(收件人可见的发件人地址)不同。
在投入生产环境之前,需要对 DNS 进行一些更改,以验证使用“ 发件人 ”域发送的邮件。最新的电子邮件标准允许您使用子域作为“ 发件人” 地址(例如 email.youremaildomain.com)发送经过身份验证的电子邮件,同时仍然可以使用主域作为 “发件人” 地址(例如 info@youremaildomain.com)。更多详细信息,请参阅 电子邮件身份验证高级 页面。
其他环境下也可能出现类似情况。我们建议您向您的互联网服务提供商确认。.
主要优势:
互联网上有很多工具可供使用;经过研究,我们首先排除了那些仅支持HTTP协议(第7层)的工具:
别用 Apache!
“哎呀。花点时间了解一下你正在使用的技术。电子邮件使用 SMTP 协议,而 Apache 使用 HTTP 协议。Apache 对 SMTP 一无所知。如果你想处理电子邮件,你需要一种支持 SMTP 的技术。”—— EEAA 于 2016 年 8 月 18 日 2:49 评论
Caddy
不支持 TCP 代理。“Caddy 只能代理基于 TCP 的 HTTP 代理,无法代理 TCP。请使用 Traefik、Nginx 或 haproxy 等支持 TCP 代理的反向代理,或者使用此实验性插件。” – ElevenNotes 评论于 2024 年 9 月 24 日
然后,我们重点关注评论中推荐的三种工具:“Traefik、NginX 或 HAProxy”,并逐一安装和测试它们。.
大多数教程都是从 Docker 开始的,但我想要避免使用 Docker 平台,而是选择一个简单的解决方案,可能基于 Linux 软件包管理器,例如 Fedora 和 CentOS 等基于 RPM 的发行版使用的 YUM,或者 Ubuntu 和 Debian 等基于 Debian 的发行版使用的 APT(高级软件包工具)。.
经过长时间的搜索,我们找到了这篇最近的文章,其中描述了我们正在寻找的安装类型: 将 Traefik 设置为 systemd 服务。
注意:您需要将 SELinux 设置从“强制”更改为“宽容”。
在尝试了 Udemy 上的两门课程后,我们发现了一门很棒的课程:
Traefik 速成课程(无需 Docker)。
我们通过复现课程中提供的示例成功运行了该工具。然而,在视频结尾,这位优秀的讲师却对这个工具表示了完全的否定:
Traefik 速成课程 - 53:50 总结。
这让我们打消了继续测试的念头,转而尝试其他方法。
在这种情况下,安装过程更简单,只需使用 YUM 即可:
yum install epel-release nginx nginx-mod-stream nginx-mod-mail。
注意:在 SELinux 中,您需要启用中继:
setsebool -P httpd_can_network_relay 1
为了确保培训顺利,我们选择了和上次课程相同的讲师:
NginX 速成课程 (第一部分大约一个小时二十分钟后结束)。这位讲师对这款应用并不看好,尤其是它同时充当 Web 服务器和反向代理的功能:
NginX 速成课程 - 1:20:10 总结。
报告最后写道“我会选择 HAProxy 而不是 NginX”,所以我们也决定尝试一下 HAProxy。
安装过程极其简单,因为它是一个非常常见的应用程序,所有 Linux 软件包管理器中都有,例如:yum install haproxy
我们还咨询了我们信赖的讲师: HAProxy 速成课程。
它确实有效,但遗憾的是,它不适用于 SMTP 身份验证:
“无法以这种方式配置 haproxy,因为 haproxy 根本不支持 SMTP。”
– lukastribus 评论于 2023 年 8 月 17 日
经过两周的测试,我们意识到
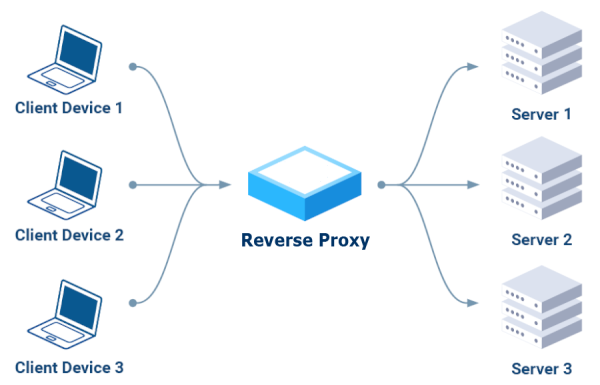
最好使用标准的 SMTP 服务器作为其他 SMTP 服务器的反向代理。
它仅使用 SMTP 协议即可完成其工作,能够正确验证连接,
并且可以通过“smarhost”功能将请求转发到其他 SMTP 服务器。
在 Postfix 的 main.cf 文件中,将
relayhost 设置为 [smarthost_address]:port
在 Sendmail 中,在 sendmail.mc 中,
定义(`SMART_HOST',`mail.example.com')
有时,您可能从网站或业务软件导出了
包含订单信息或客户详细信息的数据。
但您可能只需要电子邮件地址和订单日期。
一种方法是将所有数据导入 Excel,删除不需要的列
,然后导出剩余的数据。
如果电子邮件字段中还包含电子邮件地址描述,例如:“戴夫·马丁”,则此方法可能效果不佳。
如果你需要多次重复这项任务
,或者需要向别人解释所有步骤,那将会很麻烦。
正则表达式(简称“regex”或“regexp”)
是一系列字符,用于指定文本中的匹配模式。
一个非常简单的例子是在文本编辑器中查找拼写方式不同的单词,
正则表达式 seriali[sz]e 可以同时匹配“serialise”和“serialize”。
更复杂的情况是文本中用于识别的语法。
电子邮件地址:
[a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+
来源: stackoverflow - 从字符串中提取电子邮件地址的正则表达式
日期:
\d{4}-\d{2}-\d{1,2}
来源: stackoverflow - 从字符串中提取日期的正则表达式
推荐YouTube视频
“38分钟花得值,绝对值得” :
如何匹配任意文本模式
(从第 25 分钟开始讲解提取电子邮件地址的语法)
正则表达式通常被Notepad++或Atom等高级文本编辑器所接受。
还有一些免费的在线工具可供使用,其中之一是:
https://regexr.com - 一个用于学习、构建和测试正则表达式的在线服务。
网页界面说明:
“表达式”字段包含正则表达式语法。
“文本”是您要分析的内容。
“工具 > 列表”将显示提取结果。
表达式:
[a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+
文本:
戴夫·马丁 615-555-7164 罗德岛州斯普林菲尔德市主街173号,邮编55924 davemartin@bogusemail.com 查尔斯·哈里斯 800-555-5669 弗吉尼亚州亚特兰蒂斯市高街969号,邮编34075 charlesharris@bogusemail.com 埃里克·威廉姆斯 560-555-5153 阿拉斯加州假镇第一街806号,邮编86847 laurawilliams@bogusemail.com工具 > 列表:
$&\n
结果:
davemartin@bogusemail.com charlesharris@bogusemail.com laurawilliams@bogusemail.com表达式:
","(.*?)([a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+)(.*?)",".*",(\d{2}\.\d{2}\.\d{4})
文本:
“lorem ipsum dolor sat amet”,“罗伯特·法雷尔<rmfarrell@bogusemail.com>","",02.01.2024, ,5379, "consectetur adipiscing elit","""梅萨,雷内<rmesa@bogusemail.com>""","",04.01.2024, ,20826, "sed do eiusmod tempor inciditunt","Antonio Bugan<antonio@bogusemail.com> ","",04.01.2024, ,2856, "ut Labore et dolore magna aliqua","克劳利唐网球俱乐部<hello@bogusemail.com>","",2024年1月5日,4453,工具 > 列表:
$2,$4\n
结果:
rmfarrell@bogusemail.com,2024年1月2日;rmesa@bogusemail.com,2024年1月4日;antonio@bogusemail.com,2024年1月4日;hello@bogusemail.com,2024年1月5日. - 除换行符外的任何字符 \d - 数字 (0-9) \D - 非数字 (0-9) \w - 单词字符 (az, AZ, 0-9, _) \W - 非单词字符 \s - 空白字符 (空格、制表符、换行符) \S - 非空白字符 (空格、制表符、换行符) \b - 单词边界 \B - 非单词边界 ^ - 字符串开头 $ - 字符串结尾 [] - 匹配方括号内的字符 [^ ] - 匹配方括号外的字符 | - 或 ( ) - 分组量词: * - 0 个或多个 + - 1 个或多个 ? - 0 个或一个 {3} - 精确数字 {3,4} - 数字范围(最小值、最大值)来源: GitHub 代码片段
大多数公司和公共机构都会注册多个域名。
企业购买多个域名通常是为了防范人为错误并保护品牌形象。
有时也是为了推广值得特别关注的活动或项目。
对于单一行业而言,域名数量可能从几十个到几百个不等。域名数量也从大城市一个市政区的两百多个,到法拉利和高盛等公司成千上万个不等。
如果将注册域名的总数计算在内,这个数字将达到惊人的程度。据 Verisign 称,截至 2022 年底,域名总数已达到 3.5 亿个。
这些域名大多被用作“展示平台”。网站上没有列出电子邮件地址。
联系请求通常会被重定向到需要填写的表格或社交媒体渠道。
电子邮件发送的管理,以及必要的身份验证(SPF、DKIM、DMARC 等),变得越来越复杂。
因此,通常只有一个域名会被专门用于官方的对外电子邮件通信。
然而,保护个人网络形象的想法可能是一把双刃剑。
配置错误的“展示域名”很容易被恶意行为者利用。
他们经常滥用发件人的知名身份,以获取收件人的信任,并要求收件人
采取暴露机密信息或打开链接和附件的行动。
接收者可能会危及自身系统的安全,
使外部网络犯罪团伙得以访问。
上述复杂的身份验证系统也有其积极的一面。DMARC
协议旨在打击虚假电子邮件,
防止未经授权的个人或组织冒用我们的发件人身份进行邮件发送。
通过快速设置,您可以声明某个域名未使用,并
警告收件人拒绝接收来自该域名的任何电子邮件。
只需在域名 DNS 中插入一条记录(单行),内容如下:
_dmarc.yourdomain.com.TXT "v=DMARC1; p=reject"
这条规则是否适用取决于接收邮件的系统。好消息是,DMARC 协议自 2015 年 3 月起已成为IETF 认可的标准。大多数在线电子邮件服务都采用了该协议来保护用户。
来自“NO-MAIL”域的邮件将被自动退回。.
这样,除了保护您的公司免受滥用之外,您还可以防止“旧”域名(
不再被授权发送或验证)被错误地使用。
电子邮件收件箱里充斥着争夺消费者注意力的邮件,
这使得企业更难引起客户和潜在客户的注意。
让别人阅读重要的电子邮件(甚至让他们接听电话)
变得越来越困难。
48% 的消费者收件箱里有超过 50 封未读邮件。
大多数消费者不会清理未读邮件,因此邮件越积越多。——
来源:ZipWhip,《 为什么你的客户不再阅读你的邮件》 (PDF,15 MB)
有些更新内容紧急且至关重要。通过电子邮件发送这些更新内容存在
邮件未被阅读或被误判为垃圾邮件的风险。
当被问及“你有多少个电子邮件账户?”时,77%的人回答“两个或更多”。
但通常智能手机上只配置了一个电子邮件账户。
给客户打电话却无人接听
或电话直接转到语音信箱的
情况越来越普遍。
97% 的消费者承认会忽略来自商家和陌生号码的来电。——
来源:ZipWhip《 为什么你的客户不再接听电话》 (pdf 15 MB)
新冠疫情导致电子设备使用量增加,
64%的受访者表示:“我花更多时间在手机上”。
58%的消费者表示,短信是企业快速联系他们的最有效方式。——
数据来源:ZipWhip《 2021年短信现状报告》 (PDF文件,21MB)
即使在电子商务领域,注册通常需要电子邮件地址,
但包括亚马逊在内的一些大公司也提供了通过手机号码注册的可能性。
短信即时性极佳,几乎总能在收到后几秒钟内被阅读。打开率超过95%(其中90%的打开发生在发送后的三分钟内)。短信简短精炼,沟通至关重要且即时有效。
很简单,
他们无需网络连接即可触达收件人。
这使您的品牌能够触达那些不太熟悉技术的受众群体。
其使用方式类似于视频内容(快速、即时,可以用160个字符表达)。
无处不在,
无需安装任何新应用,即可与全球所有手机兼容。
智能手机(或老式手机)就像钱包和钥匙一样,总是形影不离地陪伴在用户身边。
它让企业能够通过可靠的渠道,随时随地与客户互动。
短信发送成本低廉。平均每条短信长度不超过155个字符(单条短信长度上限为160个字符)。将短信与电话或电子邮件结合使用,可以节省与客户沟通的时间。
短信是一种互动式
沟通方式,通过一个“轻松”的渠道进行,不会让人感到“被强迫”或“紧张”。
短信被认为更受重视,更容易被打开和阅读,也更容易被回复。
短信语言简洁易懂,鼓励互动,回复率高达45%。
退信,或简称“退信”,是指邮件传输代理 (MTA)自动发送给发件人的电子邮件,告知收件人邮件未正确接收。
邮件主题通常为“退回邮件:详情请查看邮件记录”。
退信解释信息(包含代码和描述)可在邮件正文中找到。
“状态码”应该清楚地标识导致退回的错误类型,但通常需要分析和解释每个电子邮件服务提供商使用的代码和描述,才能正确地对退信进行分类。
向错误/不活跃的收件人发送邮件属于“垃圾邮件发送者的行为”。.
如果你想联系到列表中的其他联系人,最好停止向列表中“不活跃”的联系人发送邮件。
这有时被称为“列表清理”。
邮件投递状态通知 (DSN) 分为三种类型:成功 - 邮件已送达(仅当发件人请求时才会发送通知);
硬退信 - 发生永久性错误;
软退信 - 发生临时性错误。
硬退信 (状态码 5.XXX.XXX):该电子邮件地址出现永久性错误,
例如“550 5.1.1 … 用户未知”或“5.1.2 … 主机未知”。
永久性错误表示您不应再向该收件人发送邮件。
单次退信应触发电子邮件地址封禁。
软退信 (状态码 4.XXX.XXX):该电子邮件地址出现临时性错误,
例如“452 4.2.2 … 邮箱已满”。
临时性错误表示您可以稍后重试投递。
几天内至少三次退信应触发电子邮件地址封禁。
有时,发件人和收件人双方的配置错误
会导致软退信甚至硬退信。
养成定期查看上周退信数量的好习惯,
看看数值是否与之前相同,或者是否存在任何异常。
如果出现问题,您会立即注意到。查看退信详情将有助于您找到原因。
有些系统允许您定义一个天数(例如 180 天),
超过这个天数后,订阅者的退信信息将被丢弃。
这样,SMTP 服务器会尝试再次联系该收件人。
误激活的阻止将被自动清除,
但 SMTP 服务器的信誉可能会受到影响。
一句话概括: 预防胜于治疗。
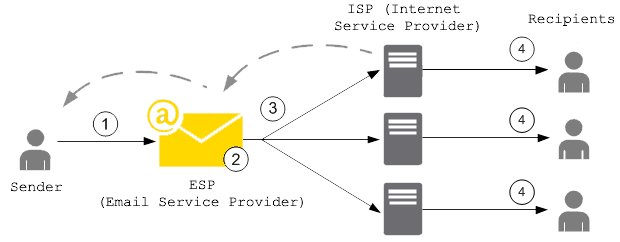
为了避免损害其 SMTP 服务器的声誉,
越来越多的电子邮件服务提供商 (ESP) 使用“电子邮件抑制列表”
,该 在邮件到达收件人邮箱之前。
当任何客户发送电子邮件导致邮件被硬退信时,
导致退信的电子邮件地址将被添加到屏蔽列表中。
屏蔽列表适用于所有客户。换句话说,
如果其他客户尝试向屏蔽列表中的地址发送电子邮件,
SMTP 服务器将不会发送该邮件,因为该电子邮件地址已被屏蔽。
使用拥有独立 IP 地址的 SMTP 服务器可以避免一些与信誉共享相关的问题。
例如,“邮件屏蔽列表”可以仅限于您的 IP 地址,
这样即使其他客户导致 SMTP 服务器被列入黑名单并造成邮件退信,
您的邮件发送也不会受到影响。
用于识别硬退信和软退信的状态码语法如下:
状态码 = 类“.” 主题“.” 详细信息
状态码由三个以“.”分隔的数字字段组成。
子代码(类)提供了状态的一般分类。每个类列出的值在RFC 3463和RFC 6522中定义如下:
2.XXX.XXX 成功(除非发件人请求,否则不会发送)成功表示 DSN 报告投递成功。详细子代码可能提供投递所需转换的通知。4.XXX.XXX 持续性瞬态失败 持续性瞬态失败是指已发送的消息有效,但由于某些临时情况持续存在,导致尝试发送消息失败或延迟。如果此代码随投递失败报告一起发出,则将来发送可能成功。5.XXX.XXX 永久性失败 永久性失败是指不太可能通过以当前形式重新发送消息来解决的失败。必须对消息或目标地址进行一些更改才能成功投递。.以下是一些代码和描述示例:
2.0.0:已发送(邮件已被接受投递) 4.2.2:超出配额 4.4.5:磁盘空间不足 5.0.0:域名无效 5.1.1:用户未知 5.7.1:邮件内容被拒绝随着2020 年代勒索软件攻击的日益增多,作为我们在互联网上的主要通信渠道的电子邮件安全吗?
SMTP 服务器是极其敏感的基础设施。
它们可以代表我们发送电子邮件,
而我们的收件人会认为这些邮件来自可信发件人,
因为它们已经过发送服务器的正确身份验证。
SMTP 服务器是极其敏感的基础设施。
它们代表我们发送电子邮件,
我们的收件人会认为这些邮件来自可信的发件人,
因为它们已经过发件人的 SMTP 服务器的正确认证。
如果其他人使用我的SMTP服务器会发生什么?
如何检查我的SMTP服务器是否安全?
在互联网上使用敏感基础设施
需要高度保护,以防止滥用。
如果您尝试通过 smtp.gmail.com 发送邮件,
您将被阻止并收到此“严重安全警报”:
安全性较低的应用已被阻止。谷歌已阻止您尝试使用的应用,因为它不符合我们的安全标准。[...]唯一的替代方案是使用 OAuth2,该协议不共享密码数据
,而是使用授权令牌来证明身份。
互联网上最常用的邮件服务器(2021年8月数据)是:
Exim(58%)、Postfix(35%)、Sendmail(4%)。
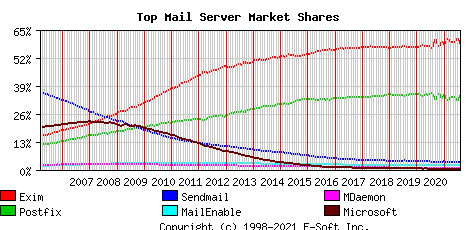
为了继续使用您自己的邮件服务器
并降低被黑客攻击的风险,需要检查的最低要求如下:
仅接受安全身份验证,
用户名和密码必须通过安全连接传输,
通常使用端口 587+TLS 、 端口 25+TLS 或 端口 465+SSL。
明文敏感数据通信将被禁用。
必须对“发件人”地址(发件人)进行核查,
只有您授权的人才能通过。
配置 Fail2ban 以阻止所有外部攻击
,防止试图强制解除您的防护措施。
特别是,Fail2ban 应阻止所有重复尝试:
封禁通常会在尝试 3 到 10 次后发生
,并将源 IP 地址封禁 3 到 24 小时。
测试这些要点非常容易,可以确定
您的 SMTP 基础架构是否需要安全升级。
Fail2ban 可以保护您的服务器免受暴力破解/DDoS 攻击。
它的工作原理就像陌生人敲门,
一定次数后,门就会消失一样。
来自Hacker News的证词:
我管理自己的邮件服务器好几年了,我想这里很多人也用过 Mail-in-a-box、Mailcow、Mailu 之类的解决方案。在新冠疫情之前,我的邮件服务器一直没出过什么大问题,但最近几周流量突然暴增——服务器不堪重负,我不得不每次都手动重启……[...] 编辑:我修改了 fail2ban 的设置,发现我的主要攻击目标是暴力破解攻击,而 fail2ban 之类的工具应该可以有效防御这类攻击。Fail2ban 是一款日志解析应用程序,用于监控系统日志,
查找自动化攻击的迹象。
当检测到滥用行为时,
Fail2ban 会根据预设参数,在防火墙(iptables 或 firewalld)中添加一条新规则,
以阻止攻击者的 IP 地址,阻止期限可设置为设定的时间段,也可设置为永久阻止。Fail2ban
还可以通过电子邮件提醒您攻击正在发生。
Fail2ban 主要针对 SSH 攻击,但也可以进一步配置
为适用于任何使用日志文件且可能受到攻击的服务。
它应用广泛。在谷歌上搜索一下,很容易找到
保护邮件服务器的配置示例。
发送电子邮件需要哪些域名DNS设置?
电子邮件服务提供商通常要求您在使用其 SMTP 服务器之前验证发件人的域名
。原因有二:
通过管理 DNS 来证明域名所有权,您可以证明您控制了发件人的域名,这意味着您没有使用他人的域名(欺骗)。
通过设置 SPF 和 DKIM 身份验证发送已验证的电子邮件,如果您的域名和 SMTP 提供商信誉良好,收件人就能识别您的邮件来自“真实”发件人,邮件也应该能够送达收件人的收件箱。
概括:
以下按字母顺序列出了我们测试过的一些主要服务商。
2021年7月底,我们测试了开始发送电子邮件所需的基本设置。
验证过的域名是“emailperfect.com”。该域名注册于2012年,此前从未用于发送电子邮件。
| 提供商名称 | DKIM“From” 域比对 |
SPF“Mail-From” 域对齐 |
笔记 |
|---|---|---|---|
| 亚马逊SES | 是的(3 条 CNAME 记录) | 否 (@amazonses.com) | |
| 邮件枪 | 是的(TXT记录) | 是的(TXT记录) | Hotmail 和 Yahoo 邮件投递检查* |
| Mailjet | 是的(TXT记录) | 否 (@mailjet.com) | Hotmail 和 Yahoo 邮件投递检查* |
| RealSender | 是的(2 条 CNAME 记录) | 是的(TXT记录) | 专用 IP 地址 |
| Sendgrid | 是的(2 条 CNAME 记录) | 是的(CNAME 记录) | Hotmail投递检查* |
| Smtp2go | 是的(1 条 CNAME 记录) | 是的(CNAME 记录) |
* = 我们向以下每个邮箱发送了邮件,并记录了是否有任何提示需要我们再次检查的内容:
Gmail、Hotmail、Yahoo、Gmx、Aruba、Tiscali、Exchange Online
2021年,我们认为必须对发件人域名进行身份验证,
以便收件人确认发件人的电子邮件地址并非伪造。
预先进行身份验证检查也能大大降低发送系统被滥用的风险。
因此,我们已从列表中“删除”了某个提供商:
该提供商在发送消息之前不需要进行域名验证。
发送消息时,我们需要处理两个域:
“域名对齐”要求可以用这句话概括:
“当发件人使用 SPF 和/或 DKIM 对其电子邮件进行身份验证时,
至少有一个域名必须与发件人域名一致”。
对于 DKIM 身份验证,CNAME 记录更容易实现。
虽然添加 2048 位 TXT 记录也能达到同样的效果,但更为复杂。
此外,通过 CNAME 委托 DKIM 记录允许您的提供商
在必要时出于安全原因修改其密钥。
使用 CNAME 记录进行 SPF 身份验证时,发件人地址
将是由您的电子邮件服务提供商管理的子域名,例如:bounce.your-company-name.org。
该服务提供商将处理 SPF 身份验证和退信。
对于 Zimbra 或 Exchange 等邮件服务器,由于每个发件人都能直接收到退信,因此使用 TXT 记录进行 SPF 身份验证是最佳选择。而域身份验证只需要一条 TXT 记录,如果您管理多个 SMTP 服务器,维护起来可能会比较困难。
“互联网协议地址”或“IP地址”
类似于您家电话或移动设备上的电话号码。
大多数SMTP服务商向其客户提供“共享”IP地址。
每次发送邮件时,都会分配一个不同的IP地址。
“专用IP地址”意味着您的电子邮件发送IP地址不会随时间改变。
这能更好地保护发件人的信誉,避免因他人使用同一IP地址而受损。
不一定,因为它需要一定的技术技能。.
公司管理层应该意识到,DNS 设置的微小改动
都可能导致严重的后果,例如:
如何有远见地管理邮件列表?
首先:为什么要使用邮件列表管理工具?
CRM 系统(例如 Salesforce 和 Microsoft CRM)
以及企业邮箱(例如 Office 365 和 Google Apps Gmail)
并不适合群发邮件。它们是
为一对一沟通而设计的。
为了防止滥用,它们通常会设置每日发送次数限制。
很多时候,公司需要向大部分联系人或特定群组发送邮件。因此,
必须使用专门的系统来管理群发邮件,这些系统
能够处理大量邮件并实现自动退订。
第二步:去哪里寻找这些解决方案?
最简单的答案是关注“SaaS”(软件即服务)产品
(Mailchimp 是最知名的系统,Inxmail 则相对小众,但被大型企业广泛使用)。
本地部署还是云服务始终是一个重要的选择。
我们认为,本地部署有助于“重新掌控邮件”,这也是我们所倡导的。
即使您最终选择在云端使用自托管应用程序,
这也可以让您在保持解决方案不变的情况下轻松更换供应商。
有三种解决方案值得一提:
为了寻找界面简洁、以列表为中心的解决方案,并且易于维护
和在出现问题时易于恢复,我们认为 listmonk 是最佳选择。
ListMonk 是一款可自托管的高性能邮件列表和新闻简报管理工具。它以独立二进制文件的形式提供,唯一的依赖项是 Postgres 数据库。.
knadh 于 2019 年 7 月 12 日 [–] 我是作者。为了说明我们开发 ListMonk 的缘由,我们公司(一家受监管的金融企业)需要定期向超过 150 万客户发送电子邮件,其中大部分是重要的更新信息。我们之前一直使用 phpList,后来尝试了 MailTrain 和 Sendy,但在遇到诸多问题后,最终决定重新开发 ListMonk。以下列举几个比较重要的问题:- 性能。发送电子邮件耗时过长。phpList 的性能下降到处理一次邮件活动需要几天时间。ListMonk 可以生成 N 个 goroutine(类似于线程),并将电子邮件推送到多个 SMTP 服务器。在普通的 EC2 实例上,我们可以在几个小时内发送超过 150 万封电子邮件。- 订阅者导入速度极慢。直接与外部 CRM 系统集成以保持订阅者信息同步非常繁琐。由于表结构复杂,直接插入数据库也很困难。 listmonk 在普通 EC2 实例上以每秒 1 万条记录的速度将数据导入 Postgres 数据库。- 分段。我们经常需要根据自定义属性和条件快速对用户进行分段,并将更新信息传递给他们。listmonk 支持 SQL 表达式,可以根据定义为任意 JSON 映射的属性(得益于 Postgres 的 JSONB 类型)对用户进行分段。- 不支持动态模板。listmonk 模板支持 Go 模板表达式,因此可以在消息中编写逻辑,使其动态化。.Kailash Nadh是一位活跃于自由开源软件 (FOSS) 领域的开发者。他目前就职于印度最大的股票经纪公司Zerodha。Zerodha技术人员的博客发布在zerodha.tech 。
Listmonk 为标准用户(通过 Web 界面)和开发人员(通过 API)提供了完善的文档。
该解决方案既适用于大型邮件列表(最多可达数百万订阅者),也适用于小型群组。
借助其 订阅者查询和细分 功能,
您可以根据订阅者的个人资料和属性查询并导出选定的订阅者。
提取的数据可以轻松导入到新的目标邮件列表中。
它缺少一些重要功能,例如邮件退信处理。
但这些功能应该会在下一个主要版本中推出:
退信处理 #166
退信处理截图预览
我们之前使用过另一个 Go 应用程序: RealSender - DMARC 报告。
来源: dmarc-report-converter。它立即就能正常工作,没有任何问题。
“PostgreSQL 数据库管理系统历经二十余年的发展,如今已成为全球最先进的开源数据库。”——PostgreSQL 简史 - https://www.postgresql.org/docs/9.3/history.html我们之前在安装 Inxmail Professional 服务器时有过类似的经历。2017
年,Inxmail GmbH 宣布他们将只支持 PostgreSQL,放弃所有其他数据库:
自 2019 年 1 月 1 日起,我们将专注于最佳技术基础,并停止对 Windows 服务器以及 MySQL、Oracle 和 MS SQL Server 数据库的支持。这意味着我们将仅为基于 Linux 服务器和 PostgreSQL 的 Inxmail Professional 提供支持。-- Inxmail Professional 许可方案:系统支持变更 https://www.inxmail.de/files/files/de/downloads/Inxmail-Professional-licence-solution-EN.pdf对于新手来说,这无疑是一个不错的选择,也是一项对宝贵知识的投资。Udemy
在线课程 可以帮助他们完成 PostgreSQL 的初始安装和维护。
开源存在风险:一个2019年启动的新项目未来是否会有人维护?
没人知道,最坏的情况或许会有其他开发者接手,但是:
电子邮件送达率问题及解答:
hemancuso 于 2019 年 7 月 12 日回复:像这样的项目看起来很棒,但送达率似乎是一个很大的问题,除非你拥有相当丰富的经验,否则很难衡量。如果你要使用类似的项目并希望确保合理的送达率,那么在使用/选择电子邮件服务提供商 (ESP) 时有哪些最佳实践?knadh 于 2019 年 7 月 12 日回复:我是作者。我们公司(一家受监管的金融企业)已经在生产环境中使用 ListMonk 来发送电子邮件更新,包括监管通知,已经超过 6 个月了。我们使用 Postal 在 EC2 实例上托管自己的 SMTP 实例,从未遇到过任何送达率问题。如果是合法的电子邮件,我认为这不是什么大问题。.我们同意,按预期向客户发送邮件有助于避免大多数投递问题。
根据我们的经验,邮件数量越多,出现问题的可能性就越大。AWS
EC2 服务器经常被 Gmail 列入黑名单——所有发送的邮件都会被判定为垃圾邮件。
RealSender 提供 专用的 IP SMTP 服务器,
这些服务器在可靠且持续监控的环境中运行。
goberoi 于 2019 年 7 月 13 日 [–] 一个完全随机的问题:你是怎么选择这个名字的? knadh 于 2019 年 7 月 13 日 [–] 我记不太清了,但我认为当时的想法是“轻松、平和的列表管理”。.您可以 使用 Docker 镜像。
或者,您可以向 RealSender 申请 一个 ListMonk 演示帐户。
被列入黑名单后,一家大型反垃圾邮件服务的客户支持部门经常回复:
“请审核您的邮件列表,以确保收件人对您的邮件感兴趣”。
“邮件列表卫生”和“收件人兴趣”包含许多方面:
A - 在机器侧 - “列出卫生”
订阅和取消订阅管理良好,
订阅者必须验证其电子邮件地址(双重确认),
收件人应该能够轻松、确定地取消订阅(选择退出)。
仅向“活跃”且积极参与的收件人发送邮件;
不要反复向无效/邮箱已满的收件人发送邮件;
如果收件人不互动,则停止向不活跃的收件人发送邮件,这明确表明他们不感兴趣。
内容必须分页良好(不能只有一张图片),并且具有“响应式”设计,以便在多种设备上都能阅读;
否则,垃圾邮件过滤器可能会在邮件到达收件人收件箱之前将其拦截。
确保机器能够识别
电子邮件的发送者,身份验证允许目标邮件服务器识别邮件是否由受信任的发件人发送。
订阅者应该期待收到内容,
收件人应该期待并欣赏您的信息。
用户回复需要妥善处理。
有时可能会出现问题,或者某些收件人需要与您沟通,
例如告知您他不想再接收任何消息,即使邮件中包含退订链接。
上述要点对于只有几百个收件人的小型邮件列表来说很容易管理。
通常情况下,发件人都认识名单上的每个人,因为他们是客户或协会成员。
当邮件列表规模较大,收件人成千上万
,且参与邮件发送的人员也更多时,情况就会变得复杂。
在这种情况下,使用专业工具就显得至关重要。
互联网上有许多专业的邮件营销解决方案,
其中国际上最知名的当属 MailChimp,
许多网站也列出了 MailChimp 的替代方案。
EmailTrends 的使命是“夺回电子邮件的控制权”,
因此我们建议采用另一种方法。
据 W3Techs 称, WordPress为互联网上40% 的网站提供支持,并且是整个互联网上开源类别中最受欢迎的技术。
Mailpoet拥有超过 20 万个活跃安装量,是WordPress 最常用的新闻简报插件之一。
MailPoet 是开源软件,从 2020 年底开始,它成为与WordPress 的母公司Automattic 相关的公司的一部分。
一些截图或许能让你了解各个要点是如何实现的:
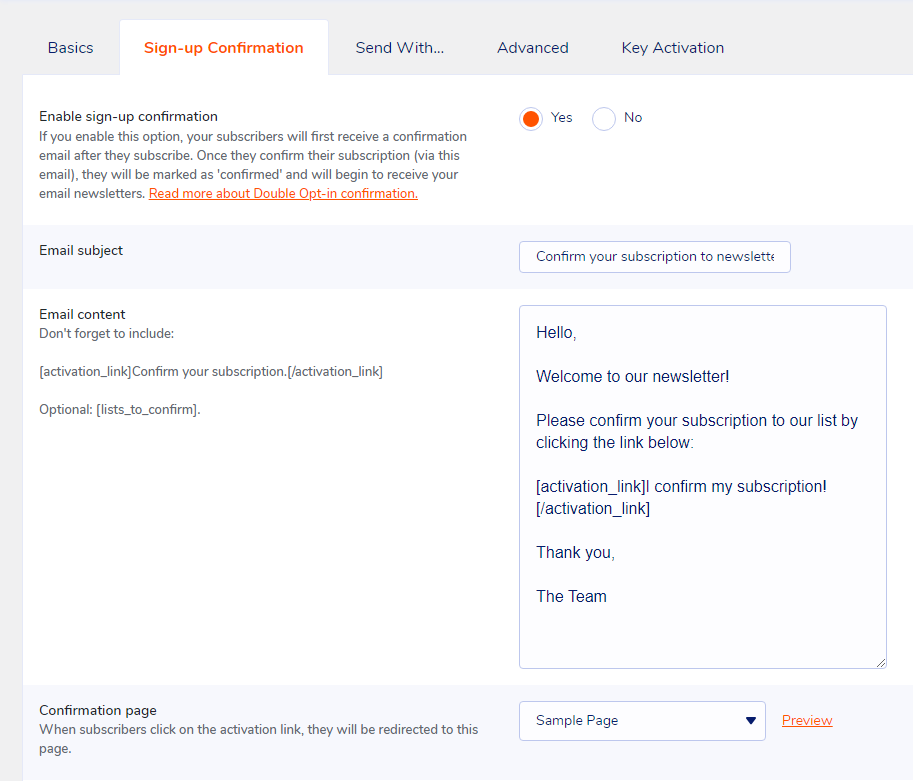
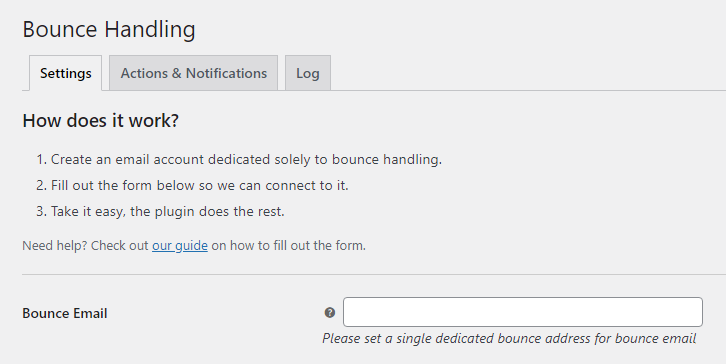
Mailpoet 采用“免费增值”盈利模式,您可以选择“我只想使用高级功能,不发送邮件”的选项。
可通过“发送方式… > 其他”选项配置RealSender 专用 SMTP 服务器。 “Bounce Handler MailPoet”插件与RealSender 提供的邮件订阅邮箱配合使用,可确保所发送邮件的正确身份验证。
人的因素更难把握,这也是当技术管理不完善时,决定成败的关键所在。
“保持相关性”
是几年前电子邮件营销中使用的一句口号。
当你和熟识的人长时间交谈后,向他们发送有价值的信息时,格式有多糟糕或者邮件是否被判定为垃圾邮件都无关紧要。
他们总会原谅技术上的小瑕疵,
他们会等待你的邮件,阅读它们
,并在必要时点击“非垃圾邮件”按钮。
如何发送私密加密邮件?
电子邮件既不私密也不安全。
它的设计之初并没有考虑到隐私和安全问题。
任何在传输过程中处理您电子邮件的人都可以阅读它,
包括您的互联网服务提供商、黑客或美国国家安全局 (NSA)。
概括:
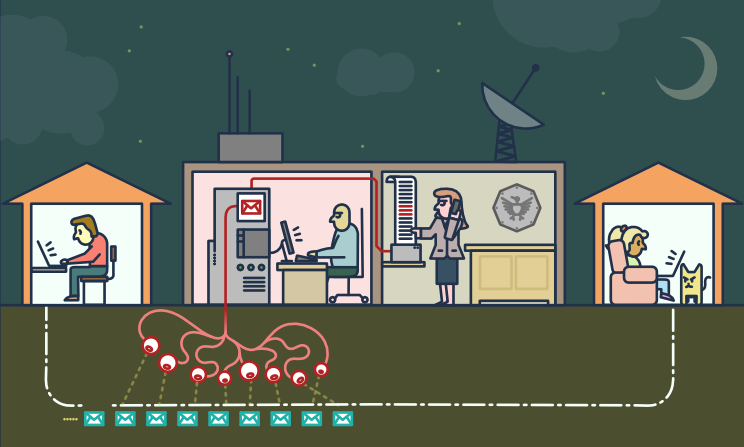
“任何信息的价值只有在能够将其
与未来某个时间点出现的其他信息联系起来时才能体现出来。
由于你无法将你尚未掌握的信息联系起来,这就驱使我们陷入一种模式:
我们本质上是在试图收集一切并永远保留它们。”
“他们说这只是元数据,只是元数据,[…]
你在和谁说话,什么时候和他们说话,你去过哪里。
这些都是元数据事件。PRISM
关注的是内容。[…]他们都能看到,因为它没有加密。”
数十项心理学研究表明
,当人们意识到自己可能被监视时,
他们的行为会更加顺从和服从。
[…] 大规模监控会在人们的脑海中筑起一座牢笼 […]
诈骗分子也可能使用恶意软件入侵公司的计算机网络
,并访问有关财务事宜的电子邮件交流。
商业电子邮件诈骗 (BEC)——也称为电子邮件帐户诈骗 (EAC)
——是最具经济损失性的网络犯罪之一。
在 BEC 诈骗中,犯罪分子发送看似来自已知来源的电子邮件,
提出合法请求 […]
匿名与保密不同
[…] 我们对信息进行加密,
这样即使别人看到我们发送了信息,
也无法读取信息内容;
但有时我们甚至不想让别人看到我们发送过信息。
互联网匿名很难实现。
这需要对你选择使用的工具有深入的了解。
本指南或许能让你了解其复杂性:
私人电子邮件提供商
保密更容易获得。.
即使你没有什么可隐瞒的,使用加密也
能帮助保护与你沟通的人的隐私
,并让大规模监控系统难以得逞。
如果你确实有一些重要的事情要隐瞒,你并不孤单;这些工具与举报人用来保护自己身份、揭露侵犯人权、腐败和其他犯罪行为的工具相同。
至关重要的第一步是保护自己
,并尽可能使他人难以监视你的通信。
电子邮件端到端 (e2ee) 加密可以确保
只有邮件的发送者和接收者才能阅读邮件内容。
如果没有这种保护,网络管理员、电子邮件提供商和政府机构很容易
就能读取您的邮件。
实现端到端加密需要发送方和接收方都格外谨慎。
任何一方的任何一个错误都足以破坏端到端加密的安全性。
使用端到端加密 (e2ee),电子邮件元数据(例如发件人邮箱、收件人邮箱、日期和时间)也无法得到保护。
即使使用 e2ee,邮件主题也可能仍然不受保护,容易被读取。
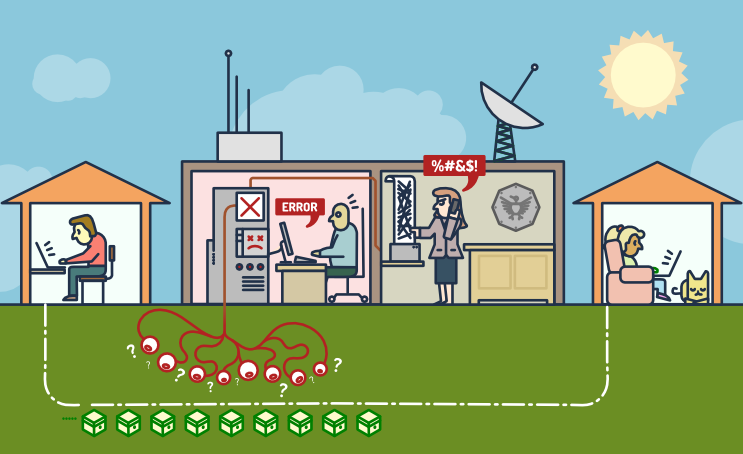
PGP 软件遵循 OpenPGP 加密标准,
即用于加密和解密数据的标准(RFC 4880)。
PGP 会将您的电子邮件正文加密成只有授权人员才能读取的代码。
PGP几乎可以在任何电脑或智能手机上运行。
它是免费许可的,完全免费。
每个用户都有一个唯一的公钥和私钥,
它们都是随机生成的数字字符串。
你的公钥不像实体钥匙,因为它存储在一个在线目录中,任何人都可以下载。
人们会使用你的公钥以及 PGP 加密软件来加密他们发送给你的电子邮件。
你的私钥更像是一把实体钥匙,因为它保存在你自己的电脑里。
你使用 PGP 和你的私钥来解密其他人发送给你的加密邮件。
如果一封用 PGP 加密的电子邮件落入不法分子手中,它看起来就像一堆乱码。
如果没有收件人的私钥,几乎不可能解读它。
为了保护自己免受监视,我们需要学习何时使用 PGP
,并且在共享电子邮件地址时开始共享我们的公钥。
要使用 PGP,您需要一个公钥和一个私钥(统称为密钥对)。
它们都是一长串随机生成的数字和字母,并且只属于您个人。
您的公钥和私钥通过一个特殊的数学函数关联起来。
需要一款能够管理密钥和消息加密/解密的应用程序,
以下是一些最常用的应用程序:
Mailvelope 是一款免费开源的浏览器插件,适用于 Mozilla Firefox 和 Google Chrome,
它可能是实现 PGP 加密最简单的方法之一。
“Mailvelope Demonstration”是一个制作精良的教程。
Mozilla Thunderbird 应用程序集成了发送 PGP 签名邮件所需的一切功能
。Thunderbird 端到端加密简介
GnuPG 是 OpenPGP 标准的完整免费实现。
《新手 PGP 指南(使用 Gpg4Win,5 分钟轻松设置)》 解释了如何使用它。
对于已经使用 PGP 的合作伙伴来说,PGP 是安全通信的最佳解决方案。
但要让对方也开始使用 PGP 可能比较困难。
允许你只分享一次秘密的服务是另一种选择。.
如果只需要发送一次内容,可以使用一些开源的网页应用程序,
允许你输入只能查看一次的信息。
收件人打开页面后,信息将被删除,
您的聊天记录或电子邮件中只会留下一个无效链接。
虽然它不如整个团队都使用 PGP 那么强大,但设置和解释起来要容易得多。
我们已经能够用它来向技术水平不高的人员发送登录信息,他们觉得使用起来很方便。
示例(不添加密码):
假设你有一个密码,你想把它告诉你的同事简。你可以通过电子邮件发给她,但这样密码就留在她的邮箱里了,而她的邮箱可能被备份了,甚至可能被保存在某个由美国国家安全局(NSA)控制的存储设备上。如果简收到了密码链接却没打开,密码就丢失了。但如果NSA拿到了链接,并且打开了密码……那么他们就掌握了密码。而且,简虽然拿不到密码,但她现在知道不仅有人在查看她的电子邮件,而且还在点击链接。.以下列出了一些此类服务,它们都是免费且开源的。
您也可以选择在自己的网络服务器上托管实例。
PrivateBin (类似于安全的 PasteBin)是用 PHP 开发的
,代码 发布在 GitHub 上,已获得 3100 个星标。PrivateBin
的使用说明 在另一个网站上提供。
OneTimeSecret 使用 Ruby 开发
,代码和说明 发布在 Github 上 - 已获得 1200 个星标
SnapPass 是用Python编写的,最初由Pinterest开发。
SnapPass 的代码和说明 已发布在 Github 上 - 600 颗星
如何发送和限制密送邮件?
“Cc”指的是“Carbon Copy”,在(旧)意义上是
指用复写纸在打字机上制作副本。
电子邮件中的“密送”(Bcc)字段(“密送”指“盲抄送”)
包含邮件收件人的地址,
这些收件人的地址不会透露给邮件的其他收件人。——
IETF rfc 2822 “互联网邮件格式”
Bcc 和 Cc 的区别在于收件人的隐私。
使用 Cc 功能时,Cc 字段中的电子邮件地址
对所有邮件收件人可见。
密送收件人可以看到直接收件人(收件人:),但
他无法知道邮件中还有哪些人被密送。
密送(Bcc)通常被视为一种易于使用的群发邮件系统。以下简要分析了使用密送的优缺点。文章末尾附有结论和一些建议。
很简单:任何人都可以使用。.
电子邮件是一种无需事先检查即可发送信息的渠道。
密送功能可以将信息发送给成百上千的联系人。
密送应被视为一种高风险、
潜在危险的通信工具。
如何衡量您的电子邮件营销活动的效果?
以下信息来自我们十五年来
使用 Inxmail 电子邮件营销平台的经验。
什么是“电子邮件营销活动”?
它们是指大规模 许可的 电子邮件,
其内容通常会根据收件人的兴趣进行定制,
发件人可以根据收件人的行为获取反馈数据。
这些答案或“反馈数据”是电子邮件营销活动绩效报告指标的基础。下面我们来概述一下这些指标是什么以及如何衡量它们:
如果邮件无法送达收件人的收件箱,那么再好的技术工具也无济于事。
这就是“邮件送达率”发挥作用的地方:
许可式营销,也称为“对话式营销”,
是塞思·戈丁 (Seth Godin) 于 1999 年在其畅销书《许可式营销》中提出的概念。
书中将其定义为
与电视、报纸等传统大众媒体中常用的“打断式营销”相反的营销方式。
旨在建立个人和直接的沟通,
在双方之间建立关系,并激活一种“人性化”的对话,
这种对话的体验对双方都有益处和意义。
根据所收集的隐私权限,发送方可以记录:
的汇总数据
包含全球反馈和总体趋势信息
(例如,有多少人打开了电子邮件,有多少人点击了邮件)。
他们允许通过收集个人数据来获取个人信息,然后根据之前的互动和用户行为发送个性化消息。
链接跟踪是指将网站的最终 URL 替换
为虚构的地址,从而记录访问并将用户重定向到目标页面。
在电子邮件中,只能追踪链接的点击情况。
外部图片(即邮件客户端在下载前会要求确认的图片)
也被视为链接,因此只需追踪外部图片的URL
即可了解邮件的打开率。
跟踪通常只记录“mailid”,
即已发送邮件的唯一标识符。
个性化跟踪是通过向访问页面添加
一个或多个由软件生成的参数来实现的,
例如:example.com/test.html?id=54725788327466628654
“id”参数指的是特定用户和消息中的特定链接。
获取到的信息可以自动
更新电子邮件营销应用程序中收件人的数据
,或者将点击来源的详细信息传递给网络分析平台。
例如:旅行社可以统计
用户点击海洋或山脉新闻的次数,
并随着时间的推移增加特定计数器的值。
收集到的数据将显示收件人的首选目的地。
打开率是通过结合跟踪链接的点击数据
和已下载的跟踪图像产生的“隐藏点击”数据来衡量的。
如果在电子邮件客户端预览中打开邮件,
而没有下载图片或点击任何链接,
则无法知道邮件已被打开。
自 2003 年起,Outlook 开始阻止自动下载图片,随后大多数电子邮件客户端也开始阻止自动下载,以保护用户的隐私,否则每次阅读电子邮件时都会被跟踪图片的下载情况。
自 2013 年起,Gmail 中的图片默认会自动显示。
图片下载由第三方服务器(称为“代理”)完成,
该代理会隐藏用户的终端,但仍能让邮件营销人员
知道图片已下载且邮件已打开。
更多信息请参见:
Gmail 新图片代理的工作原理及其对您的意义
统计打开率并不准确,
其数值低于实际打开率。
尽管如此,最好还是进行统计,
即使只是为了比较不同营销活动的效果。
首先,需要检查邮件是否到达了
列表中主要免费邮箱域名的
,以及两个主要企业邮箱供应商(
Google Apps 和 Office 365)的收件箱。
内容触发式垃圾邮件过滤器通常会被 URL(http 等)中的域名触发。
一个好方法是在邮件链接中只使用一个域名。
该域名应与发件人地址中使用的域名相同;
这称为“域名一致性”,可以降低被钓鱼过滤器拦截的风险。
出于同样的原因,如果链接会被跟踪,则应使用
发件人地址域名的子域名。
要进行实际测试,只需为每个电子邮件服务商激活一个“种子”邮箱,
然后启用邮件转发到您的邮箱地址即可。
向每个邮箱发送一封主题为“测试邮件”
、内容为“测试邮件”并附上您域名链接的邮件。
如果邮件通过了垃圾邮件过滤器,您应该会在收件箱中收到它。
收到退信是正常现象。
原因可能是邮箱地址已废弃、
邮箱已满或其他技术问题。
根据邮件列表的“干净程度”,
跳出率可能在 5% 到 20% 之间。
随着邮件数量的增长,手动管理退信变得越来越困难。
邮件营销应用程序集成了一项名为“退信处理程序”的功能,
它可以自动下载被拒收的邮件,
并根据邮件内容进行分析和分类。
目标电子邮件地址
在多次“硬退信”(用户未知和主机无法访问等持续性错误)
或 更多次“软退信”(邮箱已满等暂时性错误)后会自动禁用。
监测“退信率”(被拒收的邮件)或与之对应的“送达率”(邮件被接收的邮件)至关重要
。二者之和为 100%。
任何数值的变化都应引起重视,并进行调查。
最大的电子邮件营销平台会发布
基于其所有客户收集的数据的基准数据。
报告中使用的技术术语:
以下是一个简短的列表,其中大部分与美国有关:
Mailchimp 的客户涵盖了从一人创业公司、
小型企业到“财富 500 强”公司等各种规模的企业,
这份数据包含了所有类型的客户。
Campaign Monitor 分析了2020 年 1 月至 12 月期间全球发送的超过 1000 亿封电子邮件。
Return Path 第八份年度送达率基准报告,
旨在了解有多少电子邮件被送达收件箱、垃圾邮件箱或被拦截。2020
报告 (PDF) 内容:
什么是交付率?如何衡量交付率?
点击发送按钮后,邮件会发生什么情况?
全球平均有多少封电子邮件会进入收件箱和垃圾邮件过滤器?
30个国家/地区的送达率统计数据
哪些用户和邮件服务器会被判定为垃圾邮件?
根据我们使用 RealSender,
我们尝试总结出可能影响收件箱送达率的主要因素。
如果信息不是收件人所期望/想要的,那么评估其他方面就毫无意义。
发件人应该设身处地地站在收件人的角度思考,考虑邮件会被如何处理。
用户投诉可能会导致整个 SMTP 服务器 或 域名被列入黑名单,从而影响未来所有邮件的送达。
要使电子邮件能够被接收,需要进行一些基本的技术设置。.
使用 SPF 和 DKIM 等电子邮件身份验证方法,证明您的电子邮件和域名是匹配的。
这样做还有一个好处,就是有助于防止您的电子邮件域名被伪造。
判断一封电子邮件是否被归类为垃圾邮件的唯一可靠方法是……
发送它,然后看看它在对方那里是如何显示的。
如何使用即用型开源邮件客户端重新掌控邮件?
在过去的十年里,我们看到企业邮箱几乎完全
从本地邮件服务器转变为 Exchange Online (Office 365) 或 Gmail for Business (Google Apps) 等云服务。
主要原因如下:
这样一来,将
管理电子邮件基础设施的责任转移给“大型科技公司”,IT 专业人员的生活就变得简单了。
放弃基本的电子邮件技能可能会让我们误以为电子邮件
就像魔法一样神奇,仅仅因为微软和谷歌在使用它。
我们可以通过分解邮件组件并分别管理它们来重新掌控电子邮件:
这实现了服务隔离和分段,极大地提升了安全性。
因此,通过隔离/分段来缩小攻击面被认为是最佳实践。
此外,它还能提高可扩展性和稳定性。
电子邮件客户端是邮箱的主要界面。它们是与用户交互的复杂软件。.
市面上有很多解决方案,我们根据两个要求进行了选择:
我们提出了两种选择:
 Mozilla Thunderbird 是一款开源的跨平台个人电脑电子邮件客户端,由 Mozilla 基金会开发。
它同时支持 IMAP 和 POP 协议(将邮件存储在本地硬盘上,无需网络连接即可访问)。Thunderbird
拥有出色的邮件过滤和管理功能,
并支持多账户和多身份管理,包括自动签名功能。
它提供适用于 Windows、macOS 和 Linux 的即装即用版本。要远程访问 Thunderbird,用户必须先连接到自己的计算机。
全新的 Rainloop 分支 SnappyMail是一款简洁、现代、轻量且快速的网页版邮件客户端。它无需连接数据库即可处理大量邮件账户。SnappyMail同时支持 SMTP 和 IMAP 协议,可轻松收发邮件。SnappyMail的 GitHub 项目于 2020 年发布,它是 Rainloop Webmail 社区版的升级和安全增强版。点击此处查看SnappyMail 邮件客户端演示。如果您想体验管理界面,请联系我们。
警告:本议题涉及重大法律问题。请联系合格的咨询顾问,核实相关法规及其适用情况。.工作邮件是一种商务工作工具
,其中包含大量与业务相关的信息。
公司可以随意处置电子邮件
这种办公工具,但员工会撰写和阅读邮件吗?
他们能阅读邮件内容吗?他们能备份邮件吗?他们能存档邮件吗?
概括:
工作邮箱具有矛盾的性质,
它是雇主拥有的工具,但由雇员使用。
我们必须区分两种不同类型的企业电子邮件地址:
公司通用邮箱完全没有问题,
公司会检查这些邮箱,阅读所有邮件,没有任何限制。
个人邮箱(例如 name.surname@companyname.com)
可能包含员工的个人数据,雇主必须保护这些数据。
如果我们选择使用这种邮箱,
作为雇主,我们需要知道应该采用哪些技术标准
以及应该使用哪些工具才能充分处理数据。
邮箱可以比作公司用车,
它是提供给员工用于完成业务任务的。
例如,雇主可以查看里程数,以核实员工
是否滥用此工作工具,将其用于个人用途。
但是,雇主不能在没有具体理由的情况下系统地监控
员工在公司车辆内的行为。
邮箱就好比公司用车,是公司拥有的工作工具,
配发给员工用于工作,完成工作任务。
员工在工作时间内发送和接收的信息,就像
在公司汽车驾驶舱内发生的事情一样,等同于私人通信。
公司无法读取电子邮件中的内容,
这种行为不能随意进行,除非有特定原因。
即使有特定动机,也只能在特定条件下进行。
这里牵涉到三种不同的利益,必须加以平衡:
必须通过充分的书面沟通告知员工,电子邮件
只能用于与雇佣关系相关的所有目的,例如禁止个人使用。
该文件必须包含如何使用公司工具(
包括电子邮件邮箱)的说明,并告知用户,所有操作均须遵守隐私法规:
禁止进行所谓的“大规模检查”,
例如系统性地查看员工邮箱的内容。
雇主控制权的限制基于三个基本原则:
一是诚信原则,即雇主只有在有充分理由的情况下才能检查员工的公司邮箱,例如,为了保护可能因病毒而受损或面临风险的公司资产;或者,在怀疑员工不忠的情况下,进行防御性检查。
其他方面包括控制的比例性以及研究时间和对象的限制。
相关规定要求雇主必须证明
其已采取充分有效的安全措施
来保护公司数据,例如公司电子邮件存档。
在缺乏详细公司信息的情况下,雇主获取数据的权限:
这代表着非常严重的违规行为。
敏感数据可能存在于员工的个人空间中,
例如有关政治、宗教、性取向或工会趋势的信息,
这些信息必须得到最高级别的保密保障。
这属于刑事犯罪,
而且所有非法获取的数据都可能
在任何法律程序中无法使用。
商业信函一般应最多保存十年,
以保护公司资产并能够在任何诉讼情况下维护自身权益。
个人数据的存储和处理仅允许用于特定目的。
如果该目的在一定期限后(例如十年后)不再存在,则必须删除这些数据。
如果员工被解雇或辞职,则
必须在短时间内停用 name.surname 邮箱。
公司可以启用自动回复功能,通知发件人该帐户已被停用,
并邀请他向另一个内部电子邮件地址发送邮件。
只有在员工事先被告知其信息已被保存的情况下,才能保留已离职员工的公司信息历史档案。
如何保护企业电子邮件免受垃圾邮件的侵害?
几乎不可能在不考虑垃圾邮件问题的情况下谈论电子邮件。
我们尝试总结当前形势以及可以采取的策略:
一个可靠的来源是 SenderBase(现已更名为 Talos),数据显示,与 2020 年 9 月记录的电子邮件流量相比,垃圾邮件约占 85% ,合法电子邮件约占 15% 。
这一比例一直保持稳定,过去十二个月几乎没有变化。.
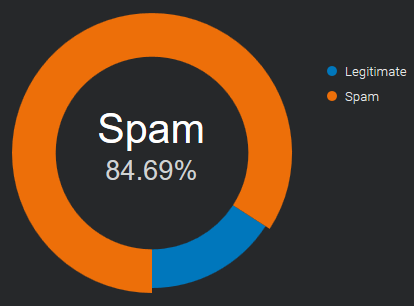
来源: 电子邮件和垃圾邮件数据 - 全球电子邮件和垃圾邮件总量。
有时候垃圾邮件只是为了推广,发件人
只是想为自己的企业招揽更多客户,
却会分散你的注意力,浪费你的时间。垃圾邮件会塞满你的收件箱
,让你难以找到重要的邮件。
并非所有垃圾邮件都是友好的推广邮件。
很多情况下,垃圾邮件的意图是恶意的,旨在破坏或劫持用户系统。
全球最常见的恶意垃圾邮件包括木马、间谍软件和勒索软件。
把公司的收件箱想象成你家的大门:
你必须决定谁可以进来,谁不能进来。
没有一种技术能够彻底解决垃圾邮件问题。
每种技术都存在利弊权衡:一方面,它们可能会错误地拦截合法邮件(误报);
另一方面,它们也可能导致漏报垃圾邮件(漏报);
此外,每种技术都会耗费时间、精力和金钱,因为错误地拦截了合法邮件。
反垃圾邮件技术可以分为两个方面:预防和应对。.
限制您的电子邮件地址的公开范围,以降低收到垃圾邮件的几率。.
谨慎行事
,不要轻易透露你的邮箱地址。邮箱地址
越少人知道,收到的垃圾邮件就越少。
尽可能使用不同的邮箱进行在线注册。
联系表单
不会公开您的电子邮件地址
,任何人都能看到它。垃圾邮件机器人会不断抓取您
以进行在线联系,请使用安全*的网页表单/联系表单。
*表示由机器人自动填写保护。
一旦垃圾邮件发送者获得了你的电子邮件地址,战斗就会转移到你的邮件服务器和收件箱。.
类似 SpamAssassin 的评分系统
使用多种垃圾邮件检测技术,包括基于 DNS 的电子邮件黑名单
(通常称为实时黑名单、DNSBL 或 RBL)、文本分析和贝叶斯过滤。
每次测试都有一个分数。分数可以是正数或负数,正数表示“垃圾邮件”,负数表示“非垃圾邮件”。
收件人的默认分数阈值为“5.0”。如果电子邮件的分数高于阈值,则会被标记为垃圾邮件。
网上有很多“SpamAssassin 测试”,
垃圾邮件发送者可以在发送邮件之前进行检查。
这些系统由用户驱动,用户可以将收到的电子邮件标记为合法邮件或垃圾邮件,这些标记会被记录到中央数据库中。当一定数量的用户将某封邮件标记为垃圾邮件后,过滤器会自动阻止该邮件进入其他用户的收件箱。有时,用户反馈会与自动化控制功能相结合,例如邮件内容的互动次数、链接点击量、图片下载量,或同一邮件在多个邮箱中出现的次数。当协作式内容过滤系统拥有庞大的活跃用户群时,它可以快速阻止垃圾邮件的爆发,有时甚至只需几分钟。这种过滤器几乎无法被垃圾邮件发送者绕过。
电子邮件身份验证
(SPF、DKIM 和 DMARC)是一种身份验证技术,可帮助您识别发件人地址是否真实可靠。
在 2020 年,这些技术被广泛使用,是识别可信发件人的有效途径。
事先了解电子邮件的确切域名至关重要,
否则很容易被简单的字母更改所误导。
垃圾邮件发送者有可能通过遵守电子邮件身份验证规则
,使其邮件看起来像是来自“合法发件人”。
授权发件人白名单:
在白名单中,您可以指定一系列受信任的地址或域名。
一开始,个人通讯录和以往收到的邮件将大有帮助。
如果发件人在此列表中,则所有验证步骤都会被跳过,邮件将立即送达。
此方法易于实施,并且与电子邮件身份验证结合使用时非常有效,可以防止电子邮件地址欺骗*。
* = 使用虚假发件人使邮件看起来像是来自其他人。
一旦您的受信任联系人列表已填写完毕,任何未知发件人都无法到达您的邮箱。
所有垃圾邮件都可以重定向到另一个邮箱,每天或更长时间查看一次。
垃圾邮件发送者几乎不可能找到每个收件人的受信任发件人。
即使他们找到了,电子邮件身份验证检查也会提醒您注意欺诈行为。
DMARC 如何与 Google Mail 和 Office 365 配合使用?(已更新)
我们再次测试了电子邮件身份验证对 Google Mail 和 Office 365 邮箱(最受欢迎的企业电子邮件提供商)邮件投递的影响。
结果可分为两类:
(SPF、DKIM 和 DMARC 如何影响邮件送达)
# Google Mail:邮件总是会被接收,SPF 身份验证似乎完全不起作用。DKIM
签名只有在与发件人电子邮件地址一致 且 DMARC 策略设置为“隔离”或“拒绝”时才会被评估。
# Office 365:完全响应 SPF,邮件通过 SPF 检查后即可送达收件箱。DKIM
签名只有在与发件人电子邮件地址一致时才会被考虑,否则无效。
备注:8 月最后一周,Office 365 出现了一种奇怪的行为:
只有使用 DKIM 签名(签名域与发件人地址一致)
并 设置了 DMARC 记录(无论策略如何)的邮件才能送达收件箱。
(SPF、DKIM 和 DMARC 如何保护发件人电子邮件地址免遭伪造*)
* = 使邮件显示为来自非实际来源
# Google 邮箱:启用 DMARC 后,伪造的发件人邮件会被过滤到垃圾邮件文件夹(p=quarantine)或被拒绝(p=reject)。
如果策略设置为“无”(p=none),则不会发生任何情况,所有邮件都会到达收件箱。
# Office 365:“SPF 失败”或“SPF 软失败”的结果足以将虚假发件人邮件发送到垃圾邮件文件夹。
建议的电子邮件身份验证要求总结如下:
| 电子邮件发送 | 欺骗防护 | |
|---|---|---|
| Google Mail | DKIM 通行证(域对齐) | dmarc 设置 p=quarantine 或 p=reject |
| Office 365 | SPF 认证 和 DKIM 认证(域对齐) | 设置 SPF 和 DMARC(以增强安全性) |
下面列出了所有已进行的测试。
| Google Mail | Google Mail (dmarc 设置) |
Office 365 | Office 365 (DMARC 集) |
||
|---|---|---|---|---|---|
| SPF 通行证 | dkim 无 | 收件箱 | 收件箱 | 收件箱 | 收件箱 |
| spf 失败 | dkim 无 | 收件箱 | 垃圾邮件 | 垃圾 | 垃圾 |
| spf 软失败 | dkim 无 | 收件箱 | 垃圾邮件 | 垃圾 | 垃圾 |
| 无 SPF | dkim 无 | 收件箱 | 垃圾邮件 | 垃圾 | 垃圾 |
| SPF 通行证 | DKIM差异 | 收件箱 | 收件箱 | 收件箱 | 收件箱 |
| spf 失败 | DKIM差异 | 收件箱 | 垃圾邮件 | 垃圾 | 垃圾 |
| spf 软失败 | DKIM差异 | 收件箱 | 垃圾邮件 | 垃圾 | 垃圾 |
| 无 SPF | DKIM差异 | 收件箱 | 垃圾邮件 | 垃圾 | 垃圾 |
| SPF 通行证 | DKIM通行证 | 收件箱 | 收件箱 | 收件箱 | 收件箱 |
| spf 失败 | DKIM通行证 | 收件箱 | 收件箱 | 收件箱 | 收件箱 |
| spf 软失败 | DKIM通行证 | 收件箱 | 收件箱 | 收件箱 | 收件箱 |
| 无 SPF | DKIM通行证 | 收件箱 | 收件箱 | 收件箱 | 收件箱 |
| SPF 通行证 | DKIM无效 | 收件箱 | 收件箱 | 收件箱 | 收件箱 |
| spf 失败 | DKIM无效 | 收件箱 | 垃圾邮件 | 垃圾 | 垃圾 |
| spf 软失败 | DKIM无效 | 收件箱 | 垃圾邮件 | 垃圾 | 垃圾 |
| 无 SPF | DKIM无效 | 收件箱 | 垃圾邮件 | 垃圾 | 垃圾 |
笔记:
DKIM 域对齐如何影响 DMARC 认证?
DMARC(基于域的消息认证、报告和一致性)
是一种电子邮件认证标准,旨在打击伪造的域邮件。
在“3.1 标识符对齐”一章中提到:
电子邮件身份验证技术对单个邮件的各个(且不同的)方面进行身份验证。例如,DKIM 验证附加到邮件签名的域,而 SPF 可以验证 SMTP 的 RFC5321.MailFrom(发件人)部分中出现的域或 RFC5321.EHLO/HELO 域,或者两者都验证。这些域可能不同,并且通常对最终用户不可见。DMARC 通过要求 RFC5322.From 域与已验证标识符匹配(保持一致)来验证其使用。——https://tools.ietf.org/html/rfc7489#section-3.1它的意思是:
当发件人使用 SPF 和/或 DKIM 验证其电子邮件时,至少有一个域必须与发件人域一致。我们不清楚邮件是否可能未通过 SPF 或 DKIM 检查
,但仍能通过 DMARC 身份验证。
我们使用每个人都能使用的工具——Gmail邮箱——进行了测试。
要查看结果,请打开邮件并选择“显示原文”:
测试 1 - 转发消息:spf-fail,dkim-pass(已对齐)
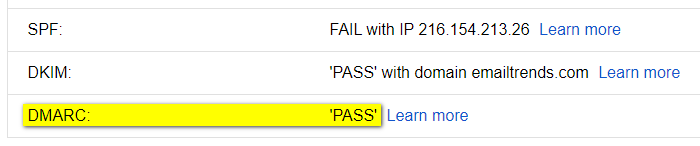
测试 2 - 损坏的 DKIM 密钥:DKIM 失败,SPF 通过(已对齐)
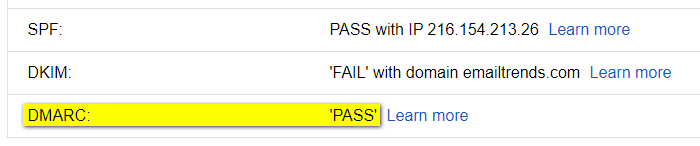
结果显而易见,如果出现以下情况,则邮件将通过 DMARC 身份验证:
SPF 和域名对齐 <OR> DKIM 和域比对
因此,为了通过 DMARC 检查,在某些情况下验证 DKIM 签名非常重要:
签名域 (d=example.com) 必须与发件域一致。
以下是一些原本无法通过“DMARC-PASS”验证的示例:
情况 1 - 转发破坏了 SPF 身份验证
SPF 失败:SPF 身份验证检查大多会失败,
因为转发邮件是由一个未包含在原始发件人 SPF 记录中的新实体发送的。
DKIM-PASS(已对齐):电子邮件转发不会影响 DKIM 签名。
结果:DKIM 对齐允许邮件通过 DMARC 检查。.
情况 2 - 电子邮件服务提供商 (ESP) 提供的 SPF 域
不能与发件人域一致
SPF~PASS(未对齐):SPF 身份验证失败,域名对齐失败,
因为邮件发送方地址中 ESP 使用的域名与发件人地址中的域名不同。
DKIM-PASS(对齐):DKIM 签名使用与发件人相同的域
结果:DKIM 对齐允许邮件通过 DMARC 检查。.
2020年最受欢迎的电子邮件服务提供商有哪些?
为了监控电子邮件送达率,了解收件人使用的电子邮件服务提供商非常重要。.
对于B2B领域,我们没有精确的数据。大部分企业邮箱正在迁移到“云办公套件”,其中“G Suite”和“Office 365”瓜分了市场份额。
根据datanyze.com的数据,它们合计占据了全球企业邮箱市场90%以上的份额。
收集单个企业的此类信息非常容易。
从公司域名的 MX 记录中,我们可以看到其使用的电子邮件服务提供商:
aspmx.l.google.com 用于“G Suite”,
mail.protection.outlook.com 用于“Office 365”。
如果贵公司从事 B2B 业务,建议您定期监控这两个服务提供商的邮箱。.
第三家参与者是 Zoho (mx.zoho.com),其市场份额约为 2%(来源:ciodive.com)。.
对于B2C业务,分析更为复杂。没有基于互联网流量的公开“电子邮件打开数据”。.
获取电子邮件收件人信息的唯一方法是从我们的联系人列表中提取,或者从大型电子邮件服务提供商处获取。其中一些服务提供商会生成年度报告,并与互联网社区分享。.
以下数据显示了 25 个国家/地区排名前三的电子邮件提供商,信息来自 Sendgrid 发布的“2019 年电子邮件基准和参与度研究”。.
阿根廷、 澳大利亚、 比利时、 巴西、 加拿大、 智利、 中国、 哥伦比亚、 丹麦、 法国、 德国、 印度、 印度尼西亚、 意大利、 日本、 墨西哥、 新西兰、 俄罗斯、 沙特阿拉伯、 西班牙、 南非、 瑞典、 瑞士、 英国、 美国
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 增强现实 | gmail.com | 45.8% | hotmail.com | 33.7% | yahoo.com.ar | 8.2% | 87.7% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 澳大利亚 | gmail.com | 38.0% | hotmail.com | 18.7% | bigpond.com | 5.4% | 62.1% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 是 | gmail.com | 30.6% | hotmail.com | 23.0% | telenet.be | 9.8% | 63.4% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| BR | gmail.com | 52.9% | hotmail.com | 22.5% | 雅虎.com.br | 6.1% | 81.5% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 加州 | gmail.com | 38.6% | hotmail.com | 18.8% | 雅虎网站 | 4.5% | 61.9% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| CL | gmail.com | 67.3% | hotmail.com | 18.2% | 雅虎 | 1.7% | 87.2% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 中国 | 网易(126.com 163.com) | 纳. | 腾讯(qq.com) | 纳. | 新浪(sina.com) | 纳. | 纳. |
注:信息来自 ReturnPath 的“国家概览:中国”。
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 一氧化碳 | gmail.com | 41.3% | hotmail.com | 38.7% | 雅虎网站 | 4.3% | 84.3% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| DK | gmail.com | 35.8% | hotmail.com | 14.0% | live.dk | 3.7% | 53.5% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| FR | gmail.com | 36.0% | hotmail.fr | 9.8% | orange.fr | 8.2% | 54.0% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 德语 | gmail.com | 20.8% | gmx.de | 10.0% | web.de | 9.5% | 40.3% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 在 | gmail.com | 82.4% | 雅虎网站 | 3.4% | 雅虎.co.in | 1.6% | 87.4% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| ID | gmail.com | 82.6% | 雅虎网站 | 7.1% | 雅虎.co.id | 1.0% | 90.7% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 它 | gmail.com | 46.8% | libero.it | 9.9% | hotmail.it | 7.2% | 63.9% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 日本 | gmail.com | 33.8% | 雅虎日本 | 12.7% | docomo.ne.jp | 8.6% | 55.1% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| MX | gmail.com | 42.6% | hotmail.com | 31.5% | yahoo.com.mx | 4.0% | 78.1% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 荷兰 | gmail.com | 35.4% | hotmail.com | 19.5% | live.nl | 2.5% | 57.4% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 新西兰 | gmail.com | 46.3% | hotmail.com | 10.9% | xtra.co.nz | 9.0% | 66.2% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 俄罗斯 | mail.ru | 34.8% | gmail.com | 22.7% | yandex.ru | 19.6% | 77.1% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 南非 | gmail.com | 47.0% | hotmail.com | 31.0% | 雅虎网站 | 7.8% | 85.8% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| ES | gmail.com | 50.2% | hotmail.com | 25.8% | 雅虎 | 3.8% | 79.8% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 南非 | gmail.com | 65.5% | 雅虎网站 | 4.1% | hotmail.com | 2.9% | 72.5% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 东南 | gmail.com | 33.2% | hotmail.com | 21.0% | live.se | 3.0% | 57.2% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| CH | gmail.com | 25.5% | bluewin.ch | 14.6% | hotmail.com | 10.5% | 50.6% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 英国 | gmail.com | 30.8% | hotmail.com | 10.4% | hotmail.co.uk | 9.2% | 50.4% |
| ISO | 供应商 1 号 | % | 供应商#2 | % | 供应商#3 | % | 全部的 | |
|---|---|---|---|---|---|---|---|---|
| 我们 | gmail.com | 41.9% | 雅虎网站 | 15.1% | hotmail.com | 5.3% | 62.3% |
2020 年 DMARC 如何与 Google Mail 和 Office 365 配合使用?
我们测试了电子邮件身份验证对 Google Mail 和 Office 365(最受欢迎的企业电子邮件提供商)邮件投递的影响。
结果可分为两类:
电子邮件投递
(SPF、DKIM 和 DMARC 如何影响已发送邮件的投递)
Google 邮箱:邮件总是能被接收,似乎完全不考虑身份验证。Office
365:通常对 SPF 和 DKIM 有响应。要获得稳定的投递结果,确保邮件能够送达收件箱,唯一的方法是将它们与 DMARC 关联。
欺骗防护
(SPF、DKIM 和 DMARC 如何保护发件人的电子邮件地址免遭欺骗*)
* = 使邮件显示来自非实际来源。Google
邮箱:结合 DMARC 和 SPF(失败或软失败限定符),欺骗的发件人会被过滤到垃圾邮件文件夹或被拒绝(取决于您的 DMARC 设置)。Office
365:SPF(失败或软失败限定符)足以将虚假发件人发送到垃圾邮件文件夹。
总结如下:
| 电子邮件发送 | 欺骗防护 | |
|---|---|---|
| Google Mail | 始终接受,完全不考虑身份验证。 | dmarc + spf(失败 或 软失败) |
| Office 365 | dmarc + spf 通行证 或 dmarc + dkim 通行证 | SPF(失败 或 软失败) |
下面列出了所有已进行的测试。.
| Google Mail | Office 365 | |
|---|---|---|
| SPF 通行证 - DKIM 无 | 收件箱 | 收件箱 |
| spf 失败 - dkim 无 | 收件箱 | 垃圾 |
| spf SoftFail - dkim 无 | 收件箱 | 垃圾 |
| SPF 中性 - DKIM 无 | 收件箱 | 收件箱 |
| SPF 无 - DKIM 无 | 收件箱 | 垃圾 |
| SPF 通行证 - DKIM 通行证 | 收件箱 | 垃圾* |
| SPF 失败 - DKIM 通过 | 收件箱 | 垃圾 |
| spf SoftFail - dkim 通过 | 收件箱 | 垃圾* |
| SPF 中性 - DKIM 通行证 | 收件箱 | 垃圾* |
| SPF 无 - DKIM 通行证 | 收件箱 | 垃圾* |
| SPF 密码 - DKIM 无效 | 收件箱 | 垃圾 |
| SPF 失败 - DKIM 无效 | 收件箱 | 垃圾 |
| spf SoftFail - dkim 无效 | 收件箱 | 垃圾 |
| SPF 中性 - DKIM 无效 | 收件箱 | 垃圾 |
| spf none - dkim 无效 | 收件箱 | 垃圾 |
| spf 通过 - dkim 无效 - dmarc 拒绝 | 收件箱 | 收件箱 |
| SPF 失败 - DKIM 无效 - DMARC 拒绝 | dsn=5.0.0,stat=服务不可用 | 垃圾 |
| spf SoftFail - dkim 无效 - dmarc 拒绝 | dsn=5.0.0,stat=服务不可用 | 垃圾 |
| spf 中性 - dkim 无效 - dmarc 拒绝 | 收件箱 | 收件箱 |
| spf 无 - dkim 无效 - dmarc 拒绝 | dsn=5.0.0,stat=服务不可用 | 垃圾 |
| spf 通过 - dkim 通过 - dmarc 拒绝 | 收件箱 | 收件箱 |
| SPF 验证失败 - DKIM 验证通过 - DMARC 验证失败 | 收件箱 | 收件箱 |
| spf SoftFail - dkim 通过 - dmarc 拒绝 | 收件箱 | 收件箱 |
| spf 中性 - dkim 通过 - dmarc 拒绝 | 收件箱 | 收件箱 |
| spf 无 - dkim 通过 - dmarc 拒绝 | 收件箱 | 收件箱 |
| spf 通过 - dkim diff - dmarc 拒绝 | 收件箱 | 收件箱 |
| spf 失败 - dkim 差异 - dmarc 拒绝 | dsn=5.0.0,stat=服务不可用 | 垃圾 |
| spf SoftFail - dkim diff - dmarc 拒绝 | dsn=5.0.0,stat=服务不可用 | 垃圾 |
| spf 中性 - dkim diff - dmarc 拒绝 | 收件箱 | 收件箱 |
| spf 无 - dkim diff - dmarc 拒绝 | dsn=5.0.0,stat=服务不可用 | 垃圾 |
笔记: