您获得电子邮件控制权
该领域的研究主题:
该领域的研究主题:
该领域的研究主题:
发件人政策框架简介
发送电子邮件以验证您的电子邮件 SPF 设置
DomainKeys 已识别邮件介绍
发送电子邮件以验证您的电子邮件 DKIM 设置

SPF 是发件人策略框架 (Sender Policy Framework) 的缩写,
它是一种电子邮件身份验证标准,允许您声明哪些 SMTP 服务器有权为您的域发送电子邮件。
它允许您确认发件人地址及其与发送邮件的服务器之间的关系。
如果电子邮件使用您的发件人域名发送,收件人可以识别邮件是否来自您认可的 SMTP 服务器。
建议进行配置,因为如果完全不设置 SPF,一些收件人可能会拒绝您的邮件。.
有两种不同的方法:
“软性”设置可以减少甚至避免收件人拒收邮件的情况。
“硬性”设置则会导致部分邮件被拒收,例如服务器未声明 ,或者 邮件被重定向或通过邮件列表发送时。
“硬性”设置使目标邮件服务器有更大的自主权来决定是否接受邮件,这是我们建议的方法。.
SPF 设置需要确切地知道您使用哪些服务器来发送电子邮件。.
使用 RealSender 时,您的域名(example.com)的 TXT 记录应包含字符串
a:example.realsender.com ,并且看起来像这样:
example.com TXT "v=spf1 a:example.realsender.com ~all" 使用 HighSender 时,您的域名(例如 example.com)的 TXT 记录应包含字符串
include:spf.realsender.com ,并且看起来像这样:
example.com TXT "v=spf1 include:spf.realsender.com ~all" 这些工具将帮助您验证配置:
www.kitterman.com/spf/validate.html *
检索指定域名的 SPF 记录并确定该记录是否有效;
在线 SPF 检查
验证您的电子邮件 SPF 设置;发送电子邮件
* = 外部网站链接,将在新页面中打开
即使所有设置都正确,
如果电子邮件已被重定向(转发)或通过邮件列表发送,消息验证仍可能失败。
在这种情况下,为了保持电子邮件身份验证的一致性,
请将 DKIM 签名域配置为与发件人的“发件人”地址一致。
参见: 电子邮件身份验证高级设置 » <dkim> alignment for dmarc。

spf@tester.realsender.comhttps://tester.realsender.com/spf如果邮件未正确验证,RealSender SPF 在线检查将添加主题前缀:
!! spf-fail !! SMTP 服务器未列入授权服务器名单,邮件应被拒绝或丢弃 !! spf-softfail !! SMTP 服务器未列入授权服务器名单,但此情况应视为“软失败” !! spf-neutral !! SPF 记录明确指出无法验证邮件的有效性 !! spf-none !! 发件人域不包含任何用于验证邮件的信息 有时,在领域级别记录的信息并不正确/难以理解。.
!! spf-permerror !! 发生永久性错误(例如,SPF 记录格式错误) !! spf-temperror !! 发生临时性错误SPF 检查针对的是邮件头中隐藏的“Mail-From”电子邮件地址。
只有“From”电子邮件地址是可见的。如果它们的根域名不同,则会显示以下警告:
!! spf-diff !! “Mail-From” 和 “From” 根域不同如果邮件同时通过了 SPF 检查 和 DMARC(宽松对齐)的 SPF 对齐检查,您将获得:
|确定| 您的电子邮件通过了 SPF 检查和 SPF 对齐检查如果只有 SPF 或 DKIM 之一通过了 DMARC(宽松对齐)的对齐检查,则
该消息仍被视为“OK”(可信),并在开头添加 ~(波浪号)符号:
|~OK| 您的电子邮件通过了 SPF 检查(未通过对齐检查)和 DKIM 对齐检查
DKIM 是 DomainKeys Identified Mail 的缩写,是一种电子邮件身份验证标准,
旨在保证电子邮件(包括附件)自“签名”附加以来未被修改。
它通过在每封外发邮件中添加与域名关联的数字签名来实现这一点。.
使用两个密钥:一个“公钥”和一个“私钥”:
在发送消息时,SMTP 服务器会根据电子邮件消息内容和私钥生成“加密哈希签名”。.
接收系统可以验证电子邮件标头中的签名,将其与电子邮件内容和发件人的“公钥”进行比较。.
DKIM 签名不会立即对最终用户可见,它们由电子邮件基础设施添加和验证。.
RealSender SMTP 服务器使用 DKIM 签名对所有外发电子邮件进行签名。.
RealSender 最初使用连接到 smtp 服务器的自有域对所有外发邮件进行签名,
用户/管理员端无需进行任何设置。
要获得“dkim 域与 dmarc 的对齐”,
消息必须使用与发件人相同的域进行签名。
使用 RealSender 时,您应该
在域名(例如 example.com)的 DNS 设置中添加两条 CNAME 记录,如下所示:
key1._domainkey.example.com CNAME key1._domainkey.yourcompany.realsender.com key2._domainkey.example.com CNAME key2._domainkey.yourcompany.realsender.com此工具将帮助您验证配置:
toolbox.googleapps.com *
* = 外部网站链接,将在新页面中打开
经过 DKIM 加密的消息无法修改,但任何人都可以阅读。.
未通过验证的签名邮件通常会被拒绝。
如果邮件从发件人到收件人的传输过程中没有被修改,则不应该发生这种情况。
我们遇到过一些罕见的情况,都与行长度有关(行长度必须不超过 990 个字符)。
有些应用程序会将所有内容放在一行中发送,或者在 HTML 中传输非常长的行。
在这种情况下,DKIM 签名会被损坏,导致“dkim=fail”的检查结果。

dkim@tester.realsender.comhttps://tester.realsender.com/dkim如果邮件签名不正确,RealSender DKIM 在线检查会添加主题前缀:
!! dkim-none !! 未找到 DKIM-Signature 标头(有效或无效) !! dkim-fail !! 找到有效的 DKIM-Signature 标头,但签名不包含消息的正确值 有时无法执行检查:
!! dkim-invalid !! 签名本身或公钥记录存在问题。即签名无法处理。!! dkim-temperror !! 发现一些错误,可能是暂时性的,例如暂时无法检索公钥。如果邮件使用了不同的域名进行签名,邮件主题中会添加“diff”警告。
如果发件人通过了 SPF 检查和 SPF 对齐(针对 DMARC),则不会显示此警告。
!! dkim-diff !! 此邮件未由发件人域签名如果邮件同时通过了 DKIM 检查 和 DMARC(宽松对齐)的 DKIM 对齐检查,您将得到:
|确定| 您的电子邮件已通过 DKIM 检查和 DKIM 对齐检查如果只有 DKIM 或 SPF 中的一个通过了 DMARC(宽松对齐)的对齐检查,则
该消息仍被视为“OK”(可信),并在开头添加 ~(波浪号)符号:
|~OK| 您的电子邮件通过了 DKIM 检查(未通过对齐检查)和 SPF 对齐检查该领域的研究主题:
SPF 域不一致可能会导致 DMARC 检查失败。
DKIM 域不一致可能会导致 DMARC 检查失败。
基于域的消息认证、报告和一致性
在线收集 RUA 消息并生成每日 DMARC 报告

DMARC 是一种电子邮件身份验证标准,旨在打击伪造的域名邮件。
为了实现域名对齐,它要求:
当发件人使用 SPF 和/或 DKIM 验证其电子邮件时,至少有一个域必须与发件人域一致。要在 SPF(发件人策略框架)中实现这一点,您需要处理两个域:
DMARC 允许两种 SPF 对齐方式:宽松对齐和严格对齐。
如果您未指定严格对齐,则默认使用宽松对齐。
采用宽松的域名对齐方式,只需邮件发件人地址的根域名与发件人地址的根域名匹配即可。
宽松的域名对齐方式允许使用任何子域名,并且仍然满足域名对齐的要求。
例子:
如果您的邮件发件人域名是 mail.abc.com,而您的发件人域名是 abc.com,则
您的电子邮件将通过 SPF 对齐(根域名“abc.com”匹配)。
如果您的 Mail-From 域名是 abc.mail.com,而您的 From 域名是 abc.com,则
您的电子邮件将无法通过 SPF 对齐(根域名“mail.com”和“abc.com”不匹配)。
严格对齐时,邮件发件人地址的域名必须与发件人地址的域名完全匹配。.
例子:
如果您的邮件发件人域名是 mail.abc.com,并且您的发件人域名也是 mail.abc.com,则
您的电子邮件将通过 SPF 对齐(域名“mail.abc.com”匹配)。
如果您的邮件发件人域名是 mail.abc.com,而您的发件人域名是 abc.com,则
您的电子邮件将无法通过 SPF 对齐(域名“mail.abc.com”和“abc.com”不匹配)。

DMARC 是一种电子邮件身份验证标准,旨在打击伪造的域名邮件。
关于域名对齐,它要求:
当发件人使用 SPF 和/或 DKIM 验证其电子邮件时,至少有一个域必须与发件人域一致。要将其纳入 DKIM(域名密钥识别邮件)中,
DKIM 签名域(DKIM-Signature: d=…)必须与发件人域匹配。
DMARC 允许两种 DKIM 对齐方式:宽松对齐和严格对齐。
如果您未指定严格对齐方式,则默认使用宽松对齐方式。
采用宽松的域名对齐方式,只需 DKIM 签名域的根域与发送邮件的 From 域匹配即可。
宽松的域名对齐方式允许使用任何子域,并且仍然满足域名对齐要求。
例子:
如果您的 DKIM 签名域是 mail.abc.com,并且您的发件人域是 abc.com,则
您的电子邮件将通过 DKIM 验证(根域“abc.com”匹配)。
如果您的 DKIM 签名是 abc.mail.com,而您的发件人域名是 abc.com,则
您的电子邮件将无法通过 DKIM 验证(根域名“mail.com”和“abc.com”不匹配)。
严格对齐时,DKIM 签名域必须与发送方地址的域完全匹配。.
例子:
如果您的 DKIM 签名域是 mail.abc.com,并且您的发件人域也是 mail.abc.com,则
您的电子邮件将通过 DKIM 验证(域“mail.abc.com”匹配)。
如果您的 DKIM 签名域是 mail.abc.com,而您的发件人域是 abc.com,则
您的电子邮件将无法通过 DKIM 验证(域名“mail.abc.com”和“abc.com”不匹配)。

DMARC 的全称是:基于域的消息认证、报告和一致性。
它是一种电子邮件认证标准,旨在打击伪造的域邮件。
发件人:
接收器:
对于某些邮箱服务商而言,DMARC 会对邮件送达率产生显著影响,请参阅:
2020 年 DMARC 如何与 Google Mail 和 Office 365 配合使用 *
“Office 365 通常能够响应 SPF 和 DKIM 身份验证。
要想获得稳定的送达率,确保邮件顺利送达收件箱,唯一的方法是将它们与 DMARC 关联起来。”
* = 外部网站链接,将在新页面中打开
DMARC 使用 SPF(发件人策略框架)和 DKIM(域密钥识别电子邮件)
来控制电子邮件身份验证测试失败的情况。
SPF 要求您声明用于发送电子邮件的服务器。
请查看 如何配置 SPF 以了解更多信息并正确设置。
RealSender SMTP 服务器会使用 DKIM 签名对所有外发邮件进行签名。
如果您希望使用与发件人相同的域名进行签名,则需要进行一些设置。
请查看 如何配置 DKIM 以了解更多信息。
RealSender 为您提供一个邮箱,用于收集收件人生成的 DMARC 报告。.
_dmarc.example.com. IN TXT "v=DMARC1; p=none; rua=mailto:dmarc.example@rsbox.com"从第二天开始,您将在线收到 DMARC RUA 报告。
您可能会发现忘记验证由第三方部署的电子邮件营销活动。
如果发生这种情况,只需验证该邮件活动,并检查下一封邮件是否通过 DMARC 测试即可。
如果几周内报告结果正确,请通知邮箱服务商拒绝/屏蔽这些伪造/钓鱼邮件。
您域名的 _dmarc TXT 记录应更改为如下所示:
“v=DMARC1;p=拒绝;rua=mailto:dmarc.example@rsbox.com”如果您的组织实施了 DMARC,那么在引入任何新的电子邮件发送方法之前,您需要仔细检查。
Dmarc 对 SPF 和 DKIM 的测试方式有严格的规定,
这可能会导致一些原本可以通过这些测试的电子邮件
被邮箱提供商拒绝。
即使所有设置都正确,验证也可能失败:

RealSender 会为您收集和分析 dmarc rua(*) 报告。.
* = rua 含义:用于汇总数据的报告 URI。. 在 RealSender 中,“rua”是提供给客户的电子邮件地址,收到声称来自您域的邮件的域会将汇总报告发送到该地址。
报告每天 13:00 (CET) 生成,包含过去七天的数据。.
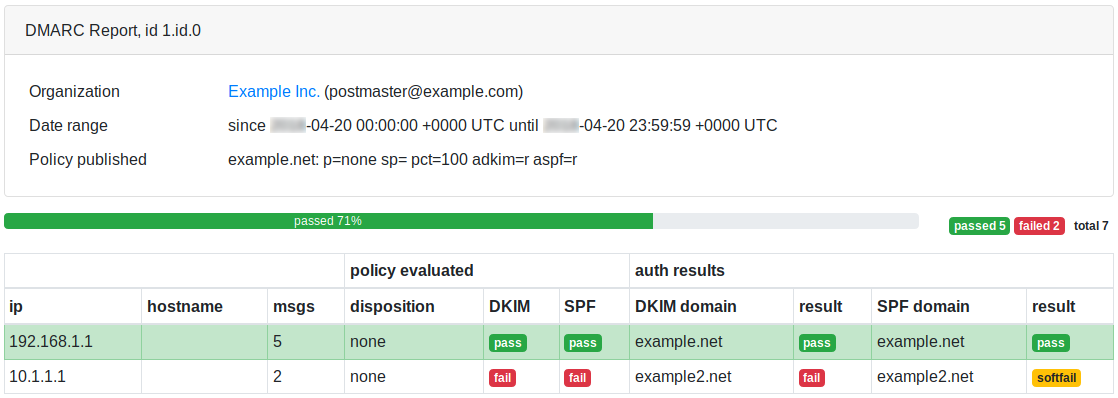
这是一份DMARC在线报告的示例页面:
该领域的研究主题:
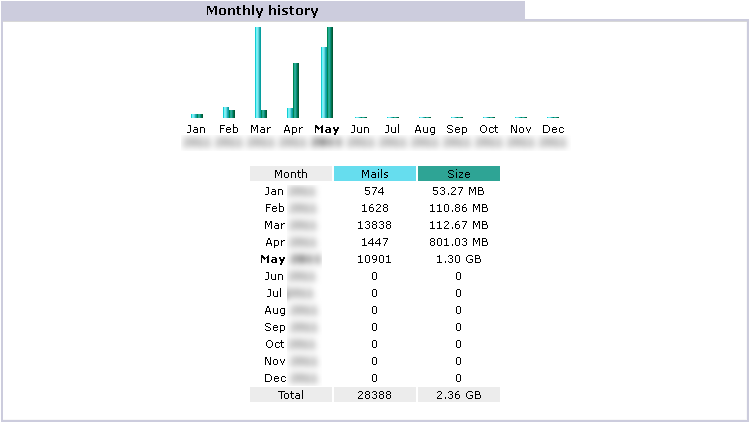
RealSender 提供每个 SMTP 服务器/外发邮件活动的详细报告。.
数据每五分钟自动更新一次。.
如有需要,我们可以通过电子邮件发送每周总结报告。.
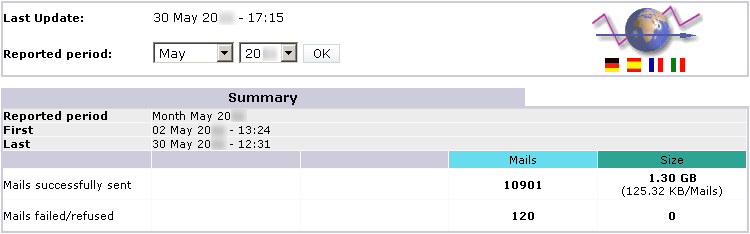
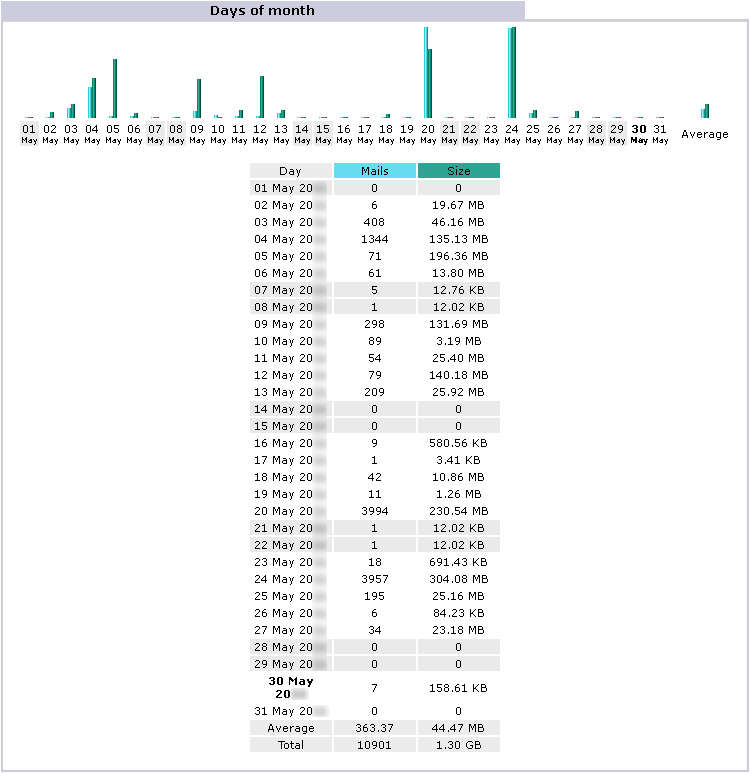
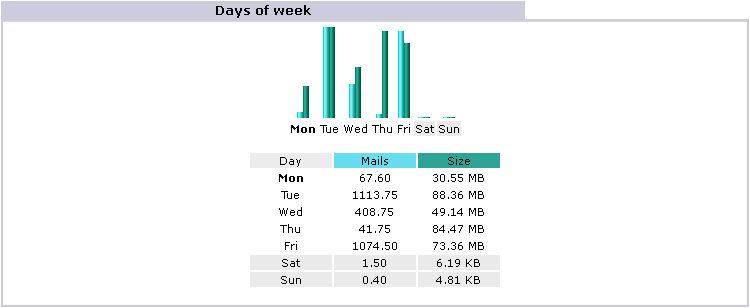
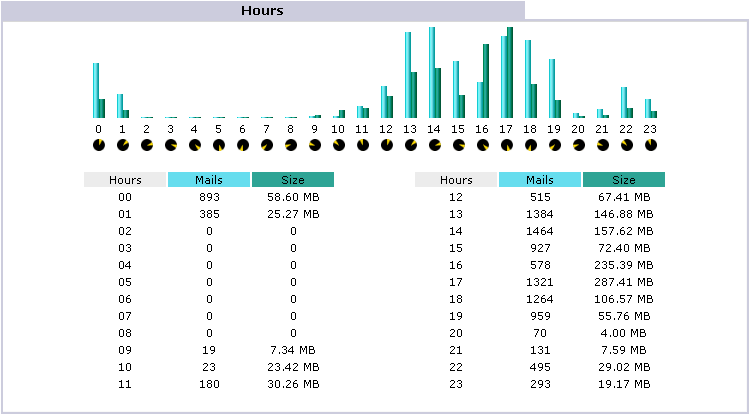
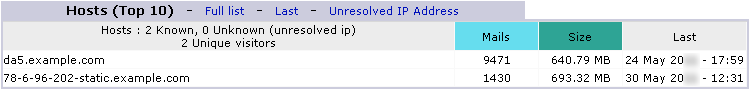
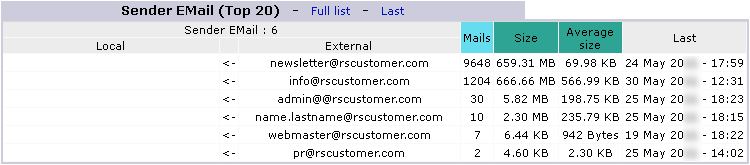
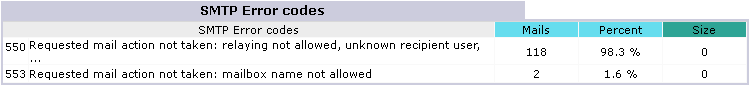
注意:这些错误是由未经授权尝试通过服务器发送电子邮件而产生的。
RealSender 允许您通过浏览器访问已处理的电子邮件数据:
显示的数据可以直接从浏览器保存到本地,或者定期自动注册(例如每天一次),以保留历史记录。.
5月31日 06:26:22 rs336 v4V4QL1K030027: from=sender@yourcompany.com
5月31日 06:26:25 rs336 v4V4QL1K030027: to=recipient@yourcustomer.com, dsn=2.0.0, stat=Sent (邮件已接受投递)
5月31日 08:58:04 rs336 v4V6w3jN001390: from=sender@yourcompany.com
5月31日 08:58:05 rs336 v4V6w3jN001390: to=recipient@yourcustomer.com, dsn=4.0.0, stat=Deferred: 421 recipient@yourcustomer.com 服务不可用 - 繁忙
5月31日 09:02:03 rs336 v4V6w3jN001390: to=recipient@yourcustomer.com, dsn=4.0.0, stat=Deferred: 421 recipient@yourcustomer.com 服务不可用 - 繁忙
5月31日 09:12:42 rs336 v4V6w3jN001390: to=recipient@yourcustomer.com, dsn=2.0.0, stat=已发送(邮件已接受投递)
5月31日 10:00:22 rs336 v4V80L9Z004176: from=sender@yourcompany.com
5月31日 10:00:24 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=4.7.1, stat=Deferred: 451 4.7.1 recipient@yourcustomer.com: 收件人地址被拒绝:已启用灰名单,请稍后再试
5月31日 10:02:03 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=4.7.1, stat=Deferred: 451 4.7.1 recipient@yourcustomer.com: 收件人地址被拒绝:已启用灰名单,请稍后再试
5月31日10:12:04 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=2.0.0, stat=Sent (邮件已接受投递)
5月31日 16:17:14 rs336 v4VEHCk6017038: 发件人=sender@yourcompany.com
5月31日 16:17:15 rs336 v4VEHCk6017038: 收件人=recipient@yourcustomer.com, dsn=5.1.1, stat=用户未知
5月31日 16:17:15 rs336 v4VEHCk6017038: v4VEHFk5017041: DSN: 用户未知
5月25日 12:43:37 rs336 v4PAhZw1019212: from=sender@yourcompany.com
5月25日 12:43:38 rs336 v4PAhZw1019212: to=recipient@yourcustomer.com, dsn=5.0.0, stat=服务不可用
5月25日 12:43:38 rs336 v4PAhZw1019212: v4PAhcw0019217: DSN: 服务不可用
5月25日 09:17:41 rs336 v4P7Hc6P011481: 发件人=sender@yourcompany.com
5月25日 09:17:42 rs336 v4P7Hc6P011481: 收件人=recipient@yourcustomer.com,dsn=4.1.1,状态=延迟发送:452 4.1.1 recipient@yourcustomer.com 4.2.2 邮箱已满
[…] 系统每十分钟重试一次投递* […]
5月25日 13:25:47 rs336 v4P7Hc6P011481: 收件人=recipient@,dsn=4.1.1,状态=延迟发送:452 4.1.1 recipient@yourcustomer.com 4.2.2 邮箱已满
5月25日 13:25:48 rs336 v4P7Hc6P011481: v4PBPko0020848: 发件人通知: 4 小时内无法发送消息*
* = 参见下一段末尾的注释
退回的邮件(例如,用户未知)将退回到发件人的电子邮件地址或退回路径地址(如果已指定)。.
如果消息发送延迟,您将在 30 分钟后*收到如下警告:
主题:警告:过去 30 分钟无法发送消息 正文:********************************************** ** 此消息仅为警告信息 ** ** 您无需重新发送消息 ** ********************************************** [...] 系统将在四小时内自动重试*。如果您未收到任何通知,则表示消息已成功送达。您可以在日志中查看详细信息(参见上述示例)。.
如果在四小时*内重试失败,系统将向发件人电子邮件地址或退信地址(如果已指定)返回明确的错误信息,如下所示:
主题:退回邮件:详情请参阅邮件记录 正文:原始邮件已在……收到 ----- 以下地址存在永久性致命错误 -----<recipient@yourcustomer.com>以下是会话记录 ----- 已延迟:与 yourcustomer.com 的连接超时。消息无法在 4 小时内送达。消息将从队列中删除 [...] * = 发送批量邮件时:
延迟投递状态通知将被禁用,
投递尝试之间的间隔时间将增加(从 10 分钟增加到 30 分钟),邮件
在队列中的最长保留时间将延长(从 4 小时增加到 24 小时)。
如有需要,我们也可以启用邮件成功送达的“送达通知”功能。这样,对于每封已送达的邮件,发件人都会收到来自目标服务器的送达回执,如下所示。此选项适用于需要每封邮件都收到送达回执的用户。.
主题:回执 正文:原始邮件已在……收到 ----- 以下地址已收到成功投递通知 -----<recipient@yourcustomer.com> (已成功送达邮箱)----- 会议记录如下 -----<recipient@yourcustomer.com>成功交付 [...]在极少数情况下(不到 1% 的邮件发送量),发件人无法收到回执。这种情况通常发生在收件人在其邮件服务器上启用了特殊的“隐私/不发送回执”选项。一般不建议启用此设置,因为它也会阻止发送标准的未送达通知。.
有时,为了了解发生了什么,有必要查看已发送的电子邮件。.
根据要求,RealSender 可以激活将所有外发邮件自动复制到专用邮箱的功能。.
邮箱配置为可在短时间内轻松接收大量邮件。
邮件将在7天后自动删除。
请注意:如果邮件是从个人电子邮件帐户发送的(即使是公司帐户),
您需要告知发件人,他发送的邮件内容可以被读取以进行技术检查。
为了验证服务的正确运行,
我们启用了自动控制环境。
一个外部应用程序每隔十分钟连接到每个SMTP服务器
并发送一封真实邮件。邮件发送成功可以确保
系统的可用性和正常运行。
结果会发布在您的 RealSender 服务器的“状态页面”上,
可通过以下网址免费访问:rsXXX-realsender.com/status
数据实时显示,例如下方所示的示例数据。
所示信息为过去24小时的数据。
2024-09-11 06:25:26 UTC rsXXX - 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 06:16:18 UTC rsXXX - 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 06:05:56 UTC rsXXX - 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:55:41 UTC rsXXX - 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:45:57 UTC rsXXX - 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:35:58 UTC rsXXX -每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:25:27 UTC rsXXX- 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:16:30 UTC rsXXX- 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 05:05:57 UTC rsXXX- 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常 2024-09-11 04:55:36 UTC rsXXX- 每十分钟进行一次运行时间检查(已成功发送电子邮件) - 正常