电子邮件身份验证高级
该领域的研究主题:
<spf>DMARC 的对齐
SPF 域不一致可能会导致 DMARC 检查失败。
<dkim>DMARC 的对齐
DKIM 域不一致可能会导致 DMARC 检查失败。
<dmarc>检测虚假电子邮件
基于域的消息认证、报告和一致性
<dmarc>rua 在线报道
在线收集 RUA 消息并生成每日 DMARC 报告
该领域的研究主题:
SPF 域不一致可能会导致 DMARC 检查失败。
DKIM 域不一致可能会导致 DMARC 检查失败。
基于域的消息认证、报告和一致性
在线收集 RUA 消息并生成每日 DMARC 报告

DMARC 是一种电子邮件身份验证标准,旨在打击伪造的域名邮件。
为了实现域名对齐,它要求:
当发件人使用 SPF 和/或 DKIM 验证其电子邮件时,至少有一个域必须与发件人域一致。要在 SPF(发件人策略框架)中实现这一点,您需要处理两个域:
DMARC 允许两种 SPF 对齐方式:宽松对齐和严格对齐。
如果您未指定严格对齐,则默认使用宽松对齐。
采用宽松的域名对齐方式,只需邮件发件人地址的根域名与发件人地址的根域名匹配即可。
宽松的域名对齐方式允许使用任何子域名,并且仍然满足域名对齐的要求。
例子:
如果您的邮件发件人域名是 mail.abc.com,而您的发件人域名是 abc.com,则
您的电子邮件将通过 SPF 对齐(根域名“abc.com”匹配)。
如果您的 Mail-From 域名是 abc.mail.com,而您的 From 域名是 abc.com,则
您的电子邮件将无法通过 SPF 对齐(根域名“mail.com”和“abc.com”不匹配)。
严格对齐时,邮件发件人地址的域名必须与发件人地址的域名完全匹配。.
例子:
如果您的邮件发件人域名是 mail.abc.com,并且您的发件人域名也是 mail.abc.com,则
您的电子邮件将通过 SPF 对齐(域名“mail.abc.com”匹配)。
如果您的邮件发件人域名是 mail.abc.com,而您的发件人域名是 abc.com,则
您的电子邮件将无法通过 SPF 对齐(域名“mail.abc.com”和“abc.com”不匹配)。

DMARC 是一种电子邮件身份验证标准,旨在打击伪造的域名邮件。
关于域名对齐,它要求:
当发件人使用 SPF 和/或 DKIM 验证其电子邮件时,至少有一个域必须与发件人域一致。要将其纳入 DKIM(域名密钥识别邮件)中,
DKIM 签名域(DKIM-Signature: d=…)必须与发件人域匹配。
DMARC 允许两种 DKIM 对齐方式:宽松对齐和严格对齐。
如果您未指定严格对齐方式,则默认使用宽松对齐方式。
采用宽松的域名对齐方式,只需 DKIM 签名域的根域与发送邮件的 From 域匹配即可。
宽松的域名对齐方式允许使用任何子域,并且仍然满足域名对齐要求。
例子:
如果您的 DKIM 签名域是 mail.abc.com,并且您的发件人域是 abc.com,则
您的电子邮件将通过 DKIM 验证(根域“abc.com”匹配)。
如果您的 DKIM 签名是 abc.mail.com,而您的发件人域名是 abc.com,则
您的电子邮件将无法通过 DKIM 验证(根域名“mail.com”和“abc.com”不匹配)。
严格对齐时,DKIM 签名域必须与发送方地址的域完全匹配。.
例子:
如果您的 DKIM 签名域是 mail.abc.com,并且您的发件人域也是 mail.abc.com,则
您的电子邮件将通过 DKIM 验证(域“mail.abc.com”匹配)。
如果您的 DKIM 签名域是 mail.abc.com,而您的发件人域是 abc.com,则
您的电子邮件将无法通过 DKIM 验证(域名“mail.abc.com”和“abc.com”不匹配)。

DMARC 的全称是:基于域的消息认证、报告和一致性。
它是一种电子邮件认证标准,旨在打击伪造的域邮件。
发件人:
接收器:
对于某些邮箱服务商而言,DMARC 会对邮件送达率产生显著影响,请参阅:
2020 年 DMARC 如何与 Google Mail 和 Office 365 配合使用 *
“Office 365 通常能够响应 SPF 和 DKIM 身份验证。
要想获得稳定的送达率,确保邮件顺利送达收件箱,唯一的方法是将它们与 DMARC 关联起来。”
* = 外部网站链接,将在新页面中打开
DMARC 使用 SPF(发件人策略框架)和 DKIM(域密钥识别电子邮件)
来控制电子邮件身份验证测试失败的情况。
SPF 要求您声明用于发送电子邮件的服务器。
请查看 如何配置 SPF 以了解更多信息并正确设置。
RealSender SMTP 服务器会使用 DKIM 签名对所有外发邮件进行签名。
如果您希望使用与发件人相同的域名进行签名,则需要进行一些设置。
请查看 如何配置 DKIM 以了解更多信息。
RealSender 为您提供一个邮箱,用于收集收件人生成的 DMARC 报告。.
_dmarc.example.com. IN TXT "v=DMARC1; p=none; rua=mailto:dmarc.example@rsbox.com"从第二天开始,您将在线收到 DMARC RUA 报告。
您可能会发现忘记验证由第三方部署的电子邮件营销活动。
如果发生这种情况,只需验证该邮件活动,并检查下一封邮件是否通过 DMARC 测试即可。
如果几周内报告结果正确,请通知邮箱服务商拒绝/屏蔽这些伪造/钓鱼邮件。
您域名的 _dmarc TXT 记录应更改为如下所示:
“v=DMARC1;p=拒绝;rua=mailto:dmarc.example@rsbox.com”如果您的组织实施了 DMARC,那么在引入任何新的电子邮件发送方法之前,您需要仔细检查。
Dmarc 对 SPF 和 DKIM 的测试方式有严格的规定,
这可能会导致一些原本可以通过这些测试的电子邮件
被邮箱提供商拒绝。
即使所有设置都正确,验证也可能失败:

RealSender 会为您收集和分析 dmarc rua(*) 报告。.
* = rua 含义:用于汇总数据的报告 URI。. 在 RealSender 中,“rua”是提供给客户的电子邮件地址,收到声称来自您域的邮件的域会将汇总报告发送到该地址。
报告每天 13:00 (CET) 生成,包含过去七天的数据。.
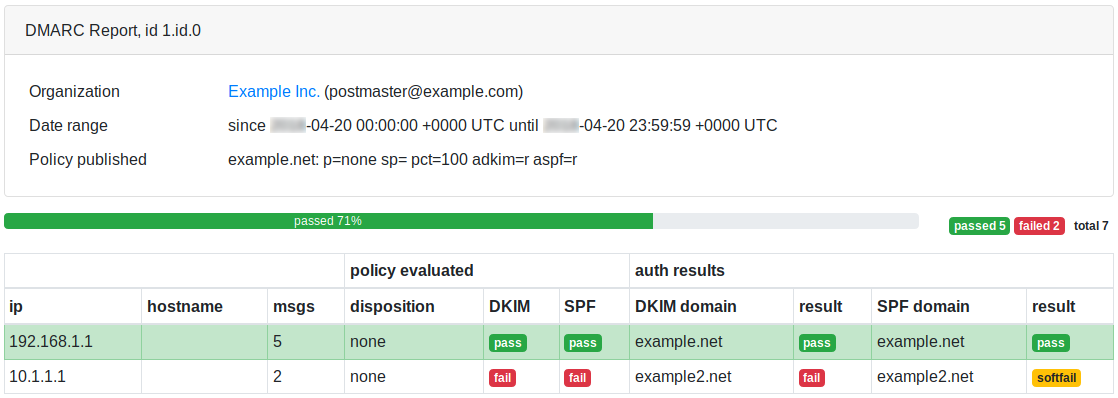
这是一份DMARC在线报告的示例页面: