垃圾邮件拦截应用
电子邮件是网络攻击的主要渠道。.
通过电子邮件认证信息可以检测到发件人地址欺骗。.
RealSender 的“spamstop”应用程序会将身份验证结果
直接显示在收到的邮件主题中。
如果配合一个能根据发件人是否在您的通讯录中来拆分邮件的过滤器,它就成为一种高效的反垃圾邮件解决方案。
它可以针对整个域名激活,甚至可以只针对几个电子邮件地址激活。.
主要特点:
基于 SPF 的电子邮件发件人检查
基于 DKIM 的发件人和电子邮件密封检查
至少其中一个域名必须与发件人域名一致。
邮件主题中添加了两个垃圾邮件标签,以突出显示欺诈行为
您的收件箱中只会收到您之前已授权的发件人发送的邮件。
仅接收来自您先前已授权的发件人的电子邮件
保护您的邮箱免受垃圾邮件和危险附件的侵害
spamstop应用程序的子部分
1 - SPF 检查

我们需要确保发件人地址没有被伪造/欺骗*。
* = 使邮件看起来像是来自其他人而非实际发件人。
SPF 认证有助于我们识别邮件是否通过授权的 SMTP 服务器发送。
此信息存储在域的 DNS 中,这是一个安全的地方,位于电子邮件正文之外。
仅当邮件未正确验证时:
在邮件主题中添加 !!(注意)符号,并
在邮件头“X-RealSender”行中插入以下说明之一:
:: spf-none :: 发件人域不包含用于验证电子邮件的信息 :: spf-softfail :: SMTP 服务器未列入授权服务器名单,但这种情况应视为“软失败” :: spf-fail :: SMTP 服务器未列入授权服务器名单,应拒绝或丢弃该电子邮件
有时,在领域级别记录的信息并不正确/难以理解。.
:: spf-permerror :: 发生永久性错误(例如,SPF 记录格式错误)
SPF 检查会针对邮件头中隐藏的“发件人”电子邮件地址进行。
只有“发件人”电子邮件地址是可见的。如果它们的根域名不同,则会显示以下警告:
:: spf-diff :: “Mail From”和“From”根域不同
请告诉我更多
2 - DKIM 检查

DKIM(域名密钥识别邮件)允许发件人证明电子邮件确实由其本人发送 ,且 发送后未被篡改。
其实现方式是将与域名关联的数字签名(印章)附加到每封外发邮件上。
仅当邮件未正确签名时:
在主题中添加 !!(注意)符号,并
在邮件头“X-RealSender”行插入以下说明之一:
:: dkim-none :: 未找到 DKIM-Signature 标头(有效或无效) :: dkim-fail :: 找到有效的 DKIM-Signature 标头,但签名不包含消息的正确值
有时无法执行检查:
:: dkim-invalid :: 签名本身或公钥记录存在问题。即,签名无法处理。:: dkim-temperror :: 发现一些错误,这些错误可能是暂时性的,例如暂时无法检索公钥。
当邮件使用不同的域名签名时,会添加一个“差异”通知:
如果发件人通过了 SPF 检查,则不会显示此警告:
:: dkim-diff :: 此邮件未由发件人域签名
请告诉我更多
3 - dmarc 对齐

DMARC(基于域的消息认证、报告和一致性)
是一种电子邮件认证标准,旨在打击伪造的域邮件。
在“3.1 标识符对齐”一章中提到:
电子邮件身份验证技术对单个邮件的各个(且不同的)方面进行身份验证。例如,DKIM 用于验证附加到邮件签名的域,而 SPF 可以验证 SMTP 协议中 RFC5321.MailFrom(邮件发件人)部分出现的域或 RFC5321.EHLO/HELO 域,或者两者都验证。这些域可能不同,并且通常对最终用户不可见。DMARC 通过要求 RFC5322.From 域与已验证标识符匹配(保持一致)来验证其使用。——https://tools.ietf.org/html/rfc7489#section-3.1
它的意思是:
当发件人使用 SPF 和/或 DKIM 验证其电子邮件时,至少有一个域必须与发件人域一致。
这种方法被广泛接受,并且通常被认为
是识别可信发件人域的良好做法。
**RealSender MX Protect 会检查 dmarc 默认的“宽松”对齐方式:**
可能的结果:
-
两条规则均得到遵守,
发件人域完全可信,
邮件完好无损地送达。
-
如果满足以下两条规则中的一条,
则会在主题中添加波浪号 (~) 符号,
并在邮件头中插入以下解释性注释之一。
~ ...主题... X-RealSender:~ | spf=pass(域未对齐) | dkim=pass | ~
~ ...主题... X-RealSender:~ | spf=pass | dkim=pass(域名未对齐) | ~
- 主题中完全没有显示“::spf-diff::”和“::dkim-diff::”警告。
请告诉我更多
越来越多的公司使用DMARC来保护其发件人免受欺骗攻击。
使用DMARC需要通过SPF或DKIM进行正确的身份验证,并且发件人/邮件源域名必须一致。
更多信息:
<dmarc> act on fraudulent email
发件人带有 _dmarc 记录,
且未经身份验证,则邮件主题中会显示两个 [SPAM] 标签:
当 SPF 和 DKIM 身份验证均失败时,缺少 _dmarc 记录的邮件
会在主题中被标记为 [可疑]:
申请免费试用
客户端发送方过滤器
RealSender 的“spamstop”应用程序与一个过滤器结合使用,该过滤器可以根据发件人是否在您的地址簿中来拆分邮件,从而实现高效的反垃圾邮件解决方案。
大多数现代电子邮件客户端都提供此功能。
以下是一些配置示例:
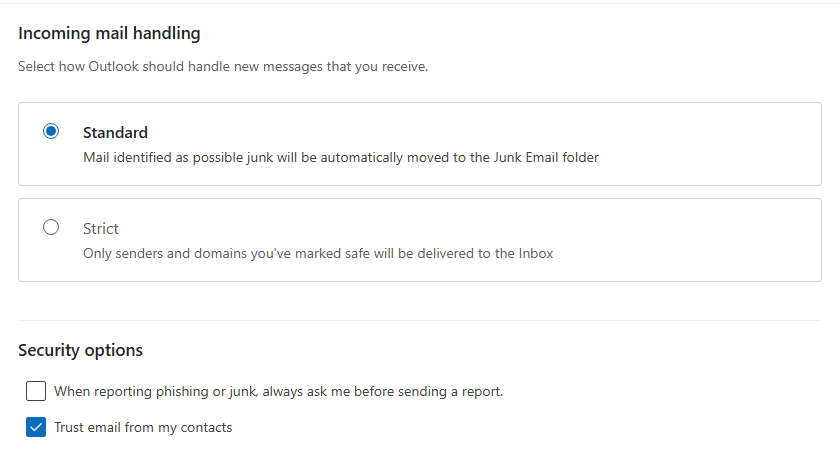
在 Outlook 设置中启用:信任来自我的联系人的电子邮件
在 Thunderbird 中创建一个过滤器,规则为“发件人不在我的地址簿中”。
客户端发送方过滤器的子部分
Microsoft 365 Outlook
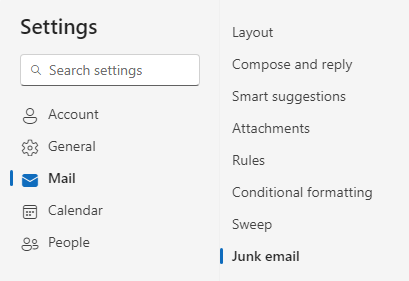
下面显示的是 Outlook 中的“设置”屏幕。.
在“垃圾邮件”中,选中“信任来自联系人的电子邮件”。
按【保存】以保存更改。
申请免费试用
Mozilla Thunderbird
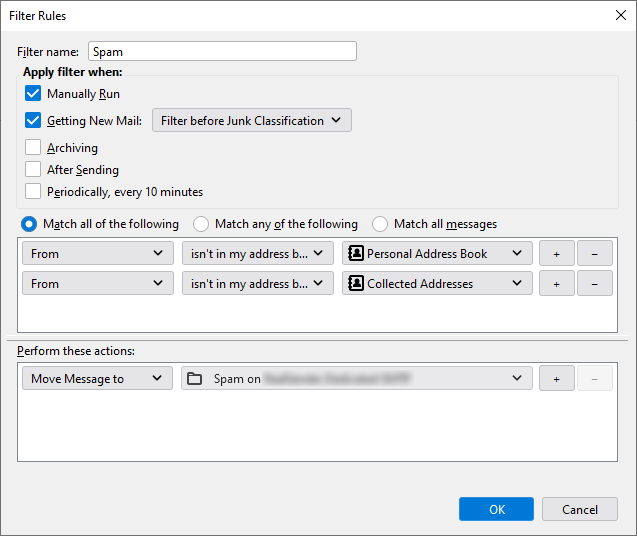
下面显示的是 Thunderbird 中“邮件过滤器”工具的屏幕截图。.
使用“匹配以下所有条件”选项添加条件:
- 发件人不在我的通讯录中,个人通讯录
- 来自地址不在我的通讯录中,收集的地址
执行以下操作:将邮件移至:垃圾邮件。.
申请免费试用
服务器端发送方过滤器
并非所有电子邮件客户端都提供完善的邮件过滤功能。
在这种情况下,可以从源头入手进行干预。
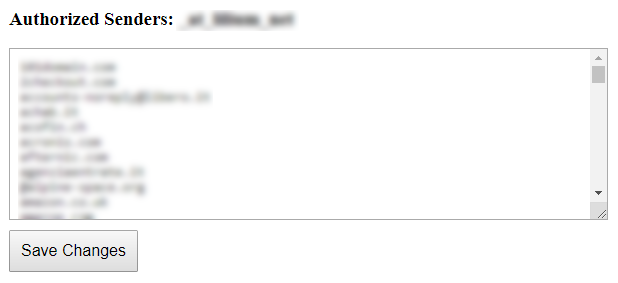
“授权发件人”功能允许您
仅接收来自您之前已授权的发件人的
(您还可以指定整个域名,例如 @example.com):
所有常规邮件将照常发送到您的收件箱。所有垃圾邮件将被发送到其他邮箱或Microsoft 365 Exchange用户的“垃圾邮件”文件夹。
所有邮件都不会丢失。
您可以每天查看一次或多次已删除邮件。
这将为您节省大量宝贵时间。
申请免费试用
服务器端发送方过滤器的子部分
Microsoft 365 Exchange
此配置允许将
来自未经授权发件人的邮件正确移动到用户的垃圾邮件文件夹。
经 SpamStop 应用过滤的邮件将
带有以下反垃圾邮件标头和值:
X-Forefront-反垃圾邮件报告:SFV:SKB
(由于发件人的电子邮件地址或电子邮件域名不在授权发件人列表中,此邮件被垃圾邮件过滤器标记为垃圾邮件)
必须启用以下操作:
将这些邮件的垃圾邮件置信度 (SCL) 设置为 6(垃圾邮件)。
SCLJunkThreshold参数的默认值为4,这意味着SCL 为 5 或更高时,邮件应投递到用户的垃圾邮件文件夹。
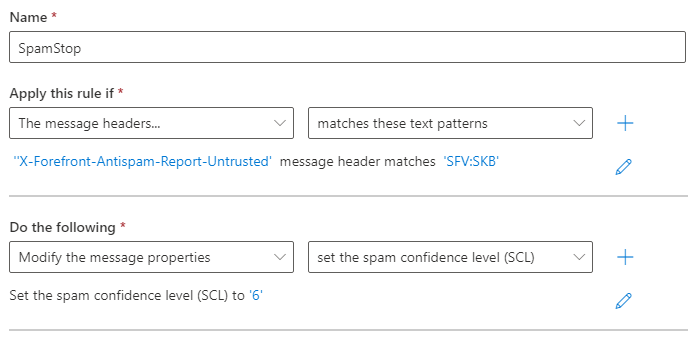
名称:SpamStop
如果“X-Forefront-Antispam-Report-Untrusted”
邮件头匹配“SFV:SKB”,
请执行以下操作:
修改邮件属性,
将垃圾邮件置信度“SCL”设置为:'6'
保存并启用规则。.
申请免费试用
安全设置
它们为您的电子邮件增加了一层额外的安全保障。.
保护您的电子邮件收件箱
免受虚假发件人和危险附件的侵害。
可按需激活的安全选项:
仅接收来自已通过身份验证的发件人的电子邮件
从电子邮件中删除所有潜在有害的附件
安全设置子部分
仅限已验证的发件人
如果您只想接收来自已验证发件人的邮件,此功能非常有用。
所有未通过验证的邮件都将被删除或退回。
您需要确保发件人的电子邮件地址未被伪造。
这项控制可以通过结合使用 SPF 和 DKIM 身份验证来实现。
SPF 协议用于确认发件人地址及其与发送邮件服务器的关系。DKIM
协议则确保邮件(包括附件)
在发送过程中“签名”后不会被修改。
理论上就是这么简单,但实际上 SPF 和 DKIM 都可能指向
与发件人电子邮件地址不同的域。
我们会检查 SPF 认证和 DKIM 签名是否与发件人地址中的域名一致。
这样,只有原始发件人才能验证邮件的真实性,从而确保邮件的来源。
申请免费试用
移除危险附件
“移除危险附件”选项会阻止所有潜在的有害附件,
但会阻止 一些安全的扩展名,例如 pdf、txt、gif、jpg 和 png。
收件人收到的邮件没有附件。
邮件开头会添加一条警告信息,如下所示:
警告:此邮件违反了贵公司的电子邮件安全策略,已被修改。如需了解更多信息,请联系您的 IT 管理员。名为“example.zip”的附件已被移除,因为它存在安全隐患。如果您需要此文档,请联系发件人并安排其他接收方式。.
互联网上发表了一篇有趣的案例研究,结尾有这样一句话: “对我们来说,附件过滤非常成功” ——web.mit.edu/net-security/Camp/2004/presentations/reillyb-mit2004.ppt(PowerPoint演示文稿)
申请免费试用