DMARC 的 DKIM 域
DKIM 域对齐如何影响 DMARC 认证?
DMARC(基于域的消息认证、报告和一致性)
是一种电子邮件认证标准,旨在打击伪造的域邮件。
在“3.1 标识符对齐”一章中提到:
电子邮件身份验证技术对单个邮件的各个(且不同的)方面进行身份验证。例如,DKIM 验证附加到邮件签名的域,而 SPF 可以验证 SMTP 的 RFC5321.MailFrom(发件人)部分中出现的域或 RFC5321.EHLO/HELO 域,或者两者都验证。这些域可能不同,并且通常对最终用户不可见。DMARC 通过要求 RFC5322.From 域与已验证标识符匹配(保持一致)来验证其使用。——https://tools.ietf.org/html/rfc7489#section-3.1它的意思是:
当发件人使用 SPF 和/或 DKIM 验证其电子邮件时,至少有一个域必须与发件人域一致。我们不清楚邮件是否可能未通过 SPF 或 DKIM 检查
,但仍能通过 DMARC 身份验证。
我们使用每个人都能使用的工具——Gmail邮箱——进行了测试。
要查看结果,请打开邮件并选择“显示原文”:
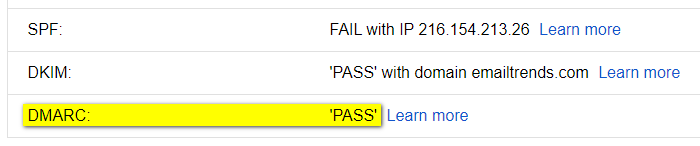
测试 1 - 转发消息:spf-fail,dkim-pass(已对齐)
测试 2 - 损坏的 DKIM 密钥:DKIM 失败,SPF 通过(已对齐)
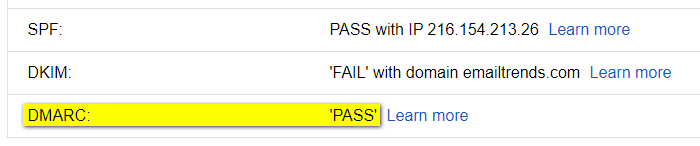
结果显而易见,如果出现以下情况,则邮件将通过 DMARC 身份验证:
SPF 和域名对齐 <OR> DKIM 和域比对
因此,为了通过 DMARC 检查,在某些情况下验证 DKIM 签名非常重要:
签名域 (d=example.com) 必须与发件域一致。
以下是一些原本无法通过“DMARC-PASS”验证的示例:
情况 1 - 转发破坏了 SPF 身份验证
-
SPF 失败:SPF 身份验证检查大多会失败,
因为转发邮件是由一个未包含在原始发件人 SPF 记录中的新实体发送的。 -
DKIM-PASS(已对齐):电子邮件转发不会影响 DKIM 签名。
结果:DKIM 对齐允许邮件通过 DMARC 检查。.
情况 2 - 电子邮件服务提供商 (ESP) 提供的 SPF 域
不能与发件人域一致
-
SPF~PASS(未对齐):SPF 身份验证失败,域名对齐失败,
因为邮件发送方地址中 ESP 使用的域名与发件人地址中的域名不同。 -
DKIM-PASS(对齐):DKIM 签名使用与发件人相同的域
结果:DKIM 对齐允许邮件通过 DMARC 检查。.